



Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Шифровальщик Cryptonite случайно стал вайпером

Новая версия Cryptonite оказалась провальной: при попытке отобразить экран с требованием выкупа происходит крах программы и теряется ключ, необходимый для расшифровки файлов. Как выяснили в Fortinet, виной тому изначальная слабость проекта и отсутствие проверки качества при обновлении кода.

Простейший Windows-шифровальщик Cryptonite до недавнего времени был бесплатно доступен на GitHub как проект с открытым исходным кодом. Зловред написан на Python, и поскольку нет гарантии, что у жертвы окажется нужный интерпретатор, для упаковки зловреда используется PyInstaller, который загружает файлы, необходимые для развертывания Python-кода, в папку со случайным именем в каталоге Temp.

У вредоноса отсутствуют некоторые типовые, но более сложные в реализации функции. Он не умеет удалять теневые копии Windows, прибивать программы для освобождения целевых файлов, уклоняться от обнаружения и анализа.

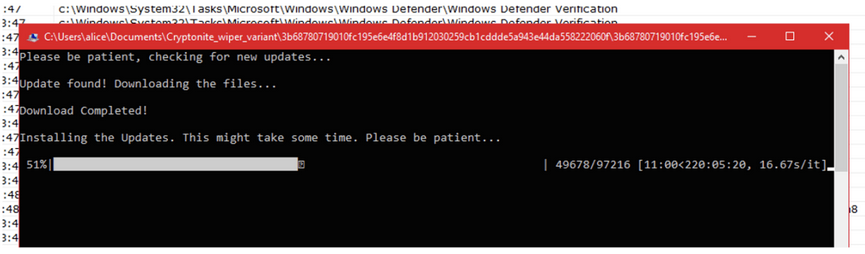
Запуск шифратора возможен лишь при наличии интернет-связи. Для отвода глаз Cryptonite выводит экран загрузки некоего обновления; индикатор состояния при этом отображает ход выполнения шифрования.


Для выполнения основной задачи зловреду придан модуль Fernet (обеспечивает симметричное шифрование). Файлы жертвы шифруются 128-битным ключом AES, их расширения изменяются на .cryptn8.

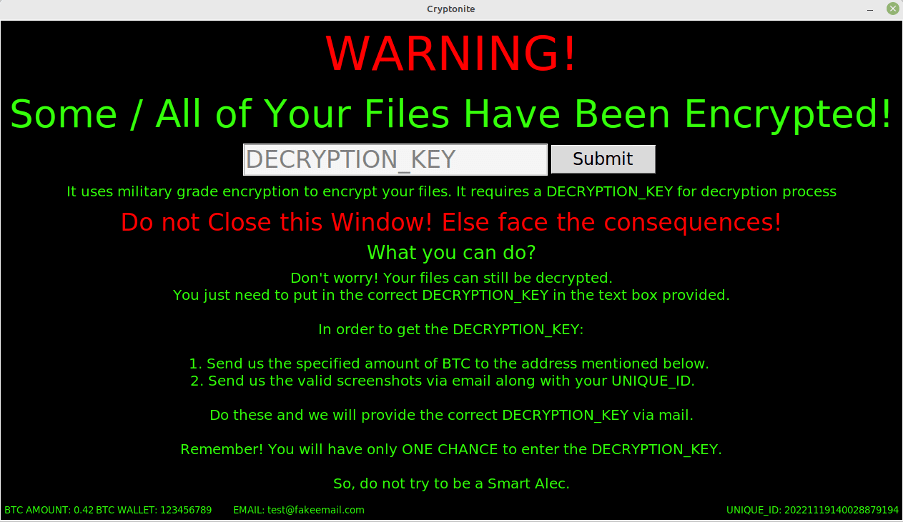
Анализ нового образца Cryptonite (уровень детектирования на VirusTotal — 29/70 на 6 декабря) показал, что прежняя заставка с требованием выкупа и полем для оплаченного ключа больше не выводится.


Попытка отобразить ее на экране после шифрования вызывает аварийное завершение программы. Приватный ключ оператору не отсылается, поэтому вернуть данные при всем желании не получится. Более того, у вредоноса не предусмотрен режим расшифровки (decryption-only), при повторном запуске он вновь шифрует файлы, создавая новую пару ключей.

Завершив исследование, аналитики пришли к выводу, что превращение Cryptonite в деструктивного зловреда, по поведению схожего с вайпером, — не новый замысел, а несовершенство проекта и нерадивость разработчика.

Усилиями ИБ-сообщества репозиторий вредоносного кода и четыре десятка форков на GitHub удалены.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru