



Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Авторы вредоносов подписывали их с помощью сертификатов для Android

Киберпреступники подписывали вредоносные программы с помощью сертификатов, используемых производителями мобильных устройств на Android для подписи системных приложений. Таким вредоносам удавалось получить высокие права в ОС.

Как правило, производители девайсов на Android используют специальные сертификаты для подписи ROM-образов, в которых содержатся операционная система Android и связанные приложения.

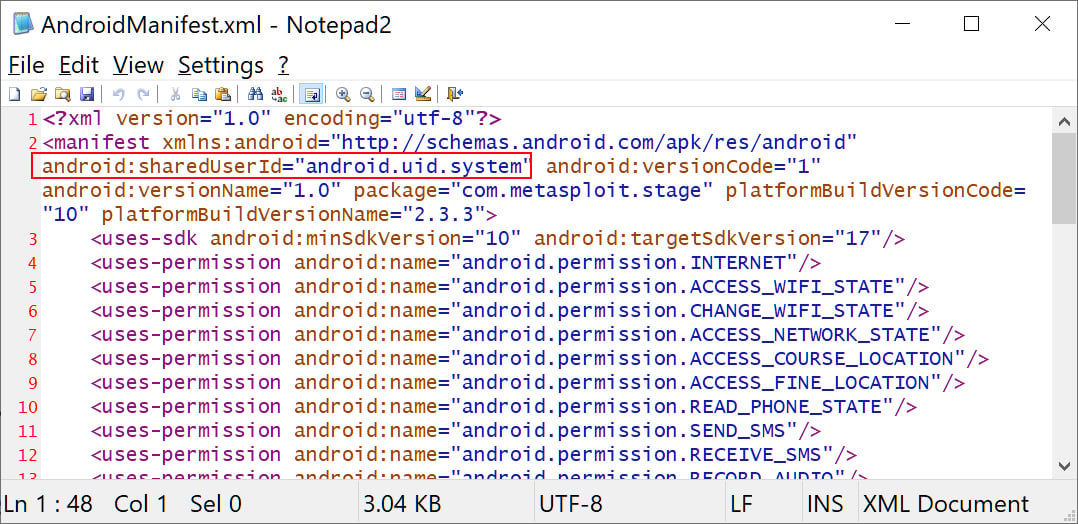
Если подписать с помощью этих же сертификатов вредоносную программу, она получит идентификатор “android.uid.system“ и наиболее высокие права в системе.


Само собой, такой вредонос сможет добраться до важной информации, а также будет иметь возможность перехватывать звонки, устанавливать или удалять пакеты и осуществлять ряд других действий, недоступных обычному софту.

На площадке Android Partner Vulnerability Initiative (AVPI) появился отчёт, согласно которому специалист команды Google Android Security Лукаш Сьюуэрски обнаружил неправомерное использование легитимных сертификатов.

Сьюуэрски также выявил несколько образцов вредоносов, подписанных с помощью десяти соответствующих сертификатов, и предоставил SHA256-хеши для каждого семпла:

  • com.russian.signato.renewis
  • com.sledsdffsjkh.Search
  • com.android.power
  • com.management.propaganda
  • com.sec.android.musicplayer
  • com.houla.quicken
  • com.attd.da
  • com.arlo.fappx
  • com.metasploit.stage
  • com.vantage.ectronic.cornmuni
Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru