



Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

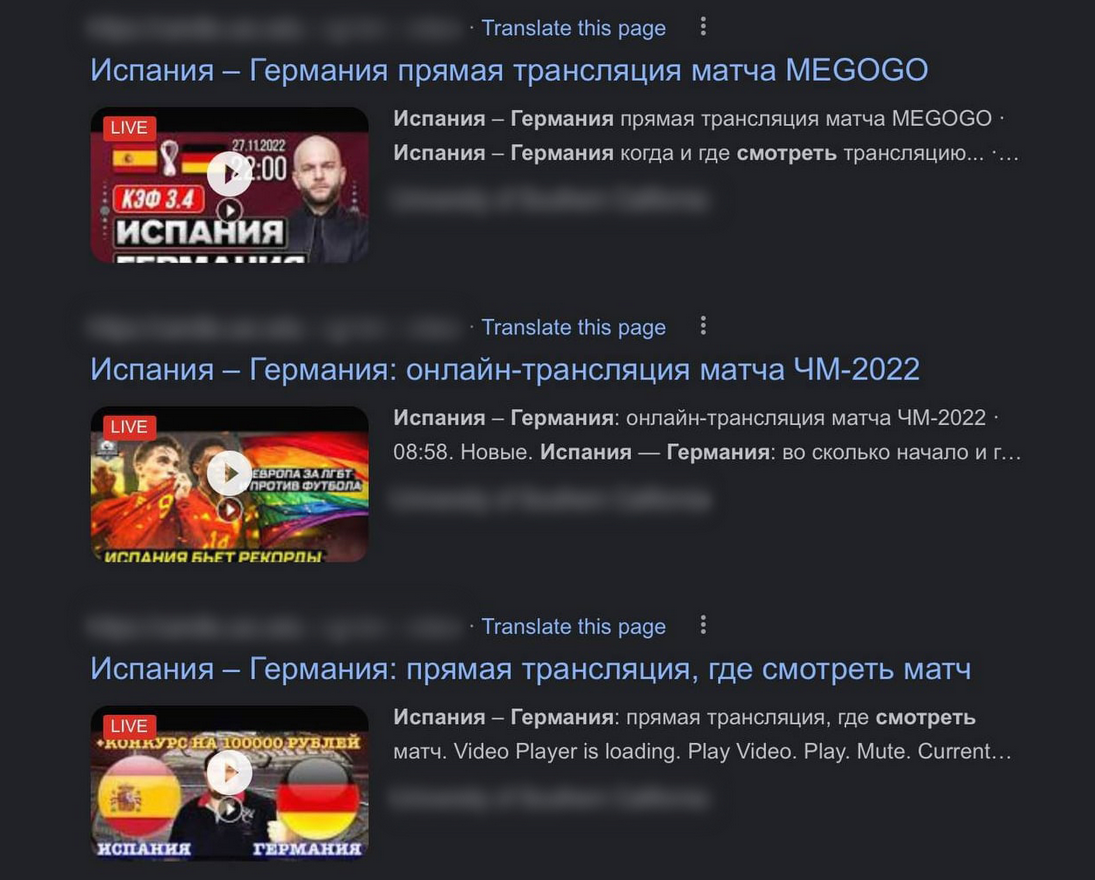
Эксперты Group-IB обнаружили свыше 16 тыс. мошеннических ресурсов, использующих тему чемпионата мира по футболу, стартовавшего в Катаре. Более 60 таких сайтов ориентированы на российских болельщиков, которым предлагают поучаствовать в розыгрыше призов.

Как оказалось, 66 поддельных ресурсов в рунете, посвященных ЧМ-2022, создал злоумышленник Kinohoot, хорошо знакомый экспертам. Он и ранее пытался использовать значительные спортивные события для сбора ПДн и данных банковских карт и за несколько лет наблюдений зарегистрировал 382 домена под различные схемы развода болельщиков.

Новые анонсы прямых трансляций Kinohoot, как и прежде, разместил на чужих взломанных ресурсах. Желающих посмотреть матч перенаправляют на мошеннический сайт.


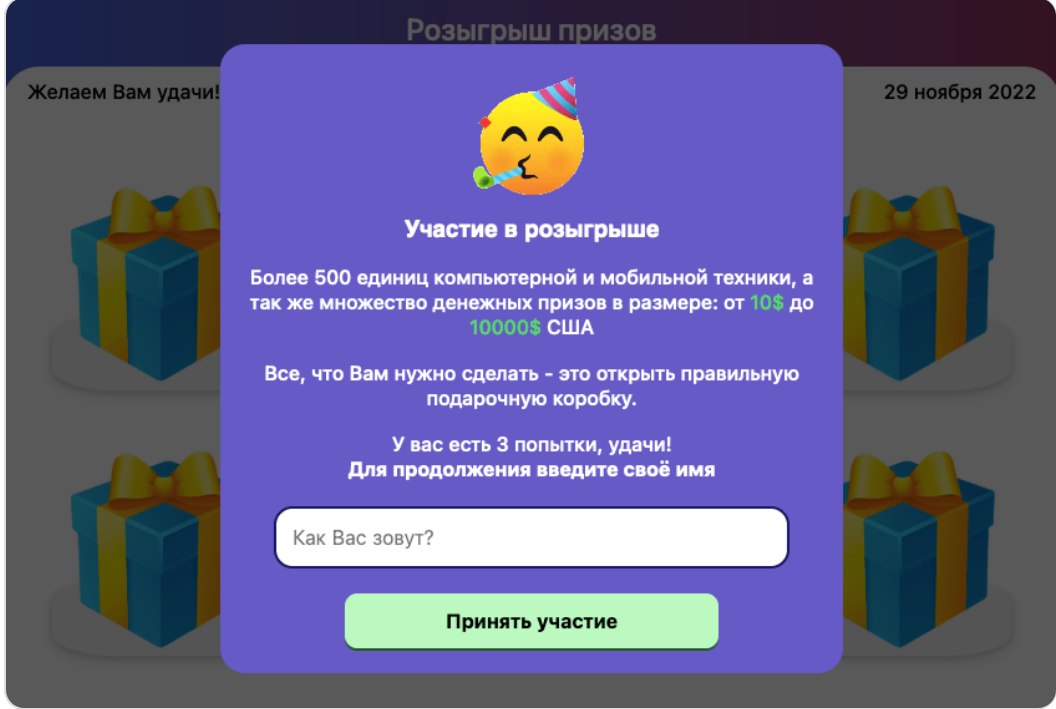
Схема обмана тоже не изменилась: на специально созданном сайте болельщику предлагают поучаствовать в розыгрыше. При этом ему отображают 12 одинаковых коробочек и дают три попытки, чтобы найти ту, в которой якобы спрятан приз.


Последняя попытка всегда оказывается удачной, однако для получения выигрыша нужно заплатить некую комиссию в размере от 300 до 500 рублей — банковским переводом, для совершения которого придется вводить данные карты. Приз в итоге окажется мифом, а мошенник получит информацию, открывающую доступ к счету жертвы.

«Чтобы избежать блокировки сразу всех своих доменов, преступники оставляют активными только несколько сайтов, а остальные находятся в спящем режиме, — уточняет Глеб Мартьянов, главный эксперт Центра реагирования на инциденты информационной безопасности (CERT-GIB). — Такие ресурсы могут быть запущены в считаные минуты в любой момент, при этом обнаружить и заблокировать их до активации достаточно сложно».

Всего в интернете найдено более 16 тыс. фейков, использующих тему ЧМ-2022. Многие из них имитируют интернет-магазины, предлагающие англо- и арабоязычным болельщикам фирменные футболки национальных сборных, сувениры или билеты на матч. После ввода данных банковских карт на таких ресурсах все деньги на счетах посетителей исчезают.

Иногда ловушкой служит анкета, которую нужно заполнить для получения ценного приза или работы волонтера на чемпионате. Информация о находках была передана в Интерпол и CERT Катара.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru