



Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

Любителей футбола грабят с помощью фейковых сайтов трансляции ЧМ-2022

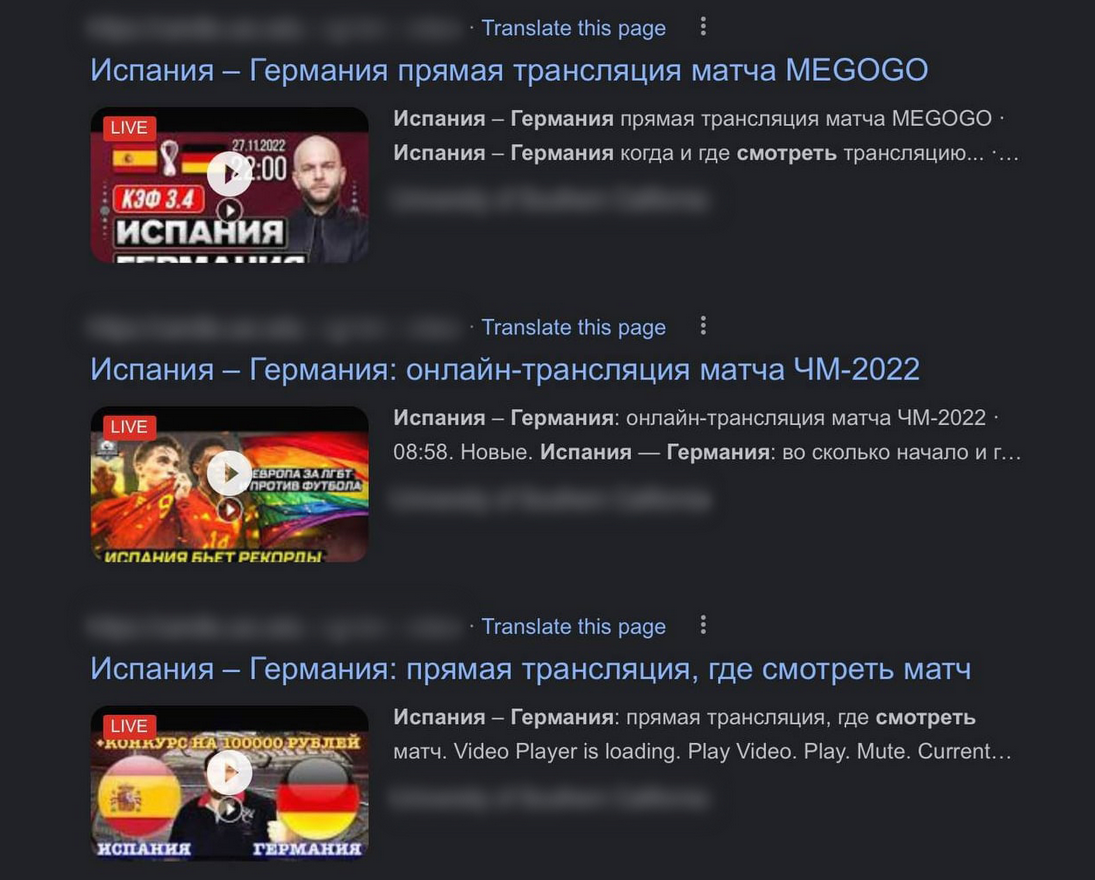
Эксперты Group-IB обнаружили свыше 16 тыс. мошеннических ресурсов, использующих тему чемпионата мира по футболу, стартовавшего в Катаре. Более 60 таких сайтов ориентированы на российских болельщиков, которым предлагают поучаствовать в розыгрыше призов.

Как оказалось, 66 поддельных ресурсов в рунете, посвященных ЧМ-2022, создал злоумышленник Kinohoot, хорошо знакомый экспертам. Он и ранее пытался использовать значительные спортивные события для сбора ПДн и данных банковских карт и за несколько лет наблюдений зарегистрировал 382 домена под различные схемы развода болельщиков.

Новые анонсы прямых трансляций Kinohoot, как и прежде, разместил на чужих взломанных ресурсах. Желающих посмотреть матч перенаправляют на мошеннический сайт.


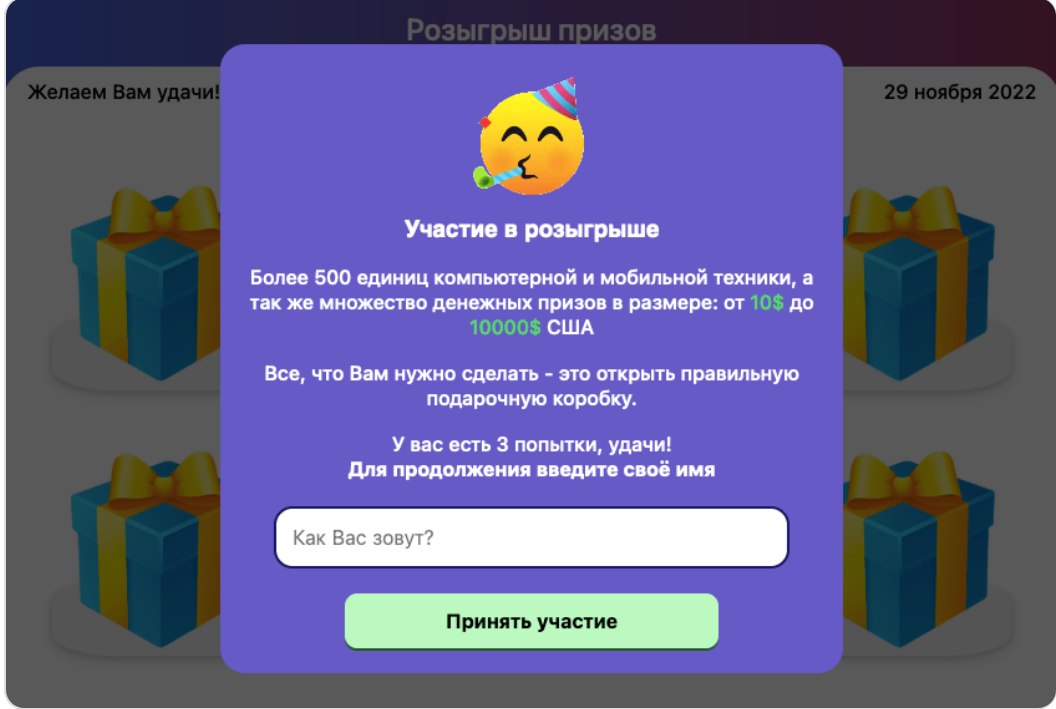
Схема обмана тоже не изменилась: на специально созданном сайте болельщику предлагают поучаствовать в розыгрыше. При этом ему отображают 12 одинаковых коробочек и дают три попытки, чтобы найти ту, в которой якобы спрятан приз.


Последняя попытка всегда оказывается удачной, однако для получения выигрыша нужно заплатить некую комиссию в размере от 300 до 500 рублей — банковским переводом, для совершения которого придется вводить данные карты. Приз в итоге окажется мифом, а мошенник получит информацию, открывающую доступ к счету жертвы.

«Чтобы избежать блокировки сразу всех своих доменов, преступники оставляют активными только несколько сайтов, а остальные находятся в спящем режиме, — уточняет Глеб Мартьянов, главный эксперт Центра реагирования на инциденты информационной безопасности (CERT-GIB). — Такие ресурсы могут быть запущены в считаные минуты в любой момент, при этом обнаружить и заблокировать их до активации достаточно сложно».

Всего в интернете найдено более 16 тыс. фейков, использующих тему ЧМ-2022. Многие из них имитируют интернет-магазины, предлагающие англо- и арабоязычным болельщикам фирменные футболки национальных сборных, сувениры или билеты на матч. После ввода данных банковских карт на таких ресурсах все деньги на счетах посетителей исчезают.

Иногда ловушкой служит анкета, которую нужно заполнить для получения ценного приза или работы волонтера на чемпионате. Информация о находках была передана в Интерпол и CERT Катара.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru