



В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

Неделю назад на известном хакерском форуме появилось объявление о продаже базы данных WhatsApp (принадлежит Meta, запрещенной в России), содержащей 487 млн номеров мобильных телефонов пользователей. Проведенный в Cybernews анализ выборки подтвердил достоверность и актуальность слитой информации.

По внутренним данным, мессенджером WhatsApp пользуются более 2 млрд человек в 180+ странах. Продавец утверждает, что предложенная к продаже база за 2022 год содержит данные пользователей из 84 стран.

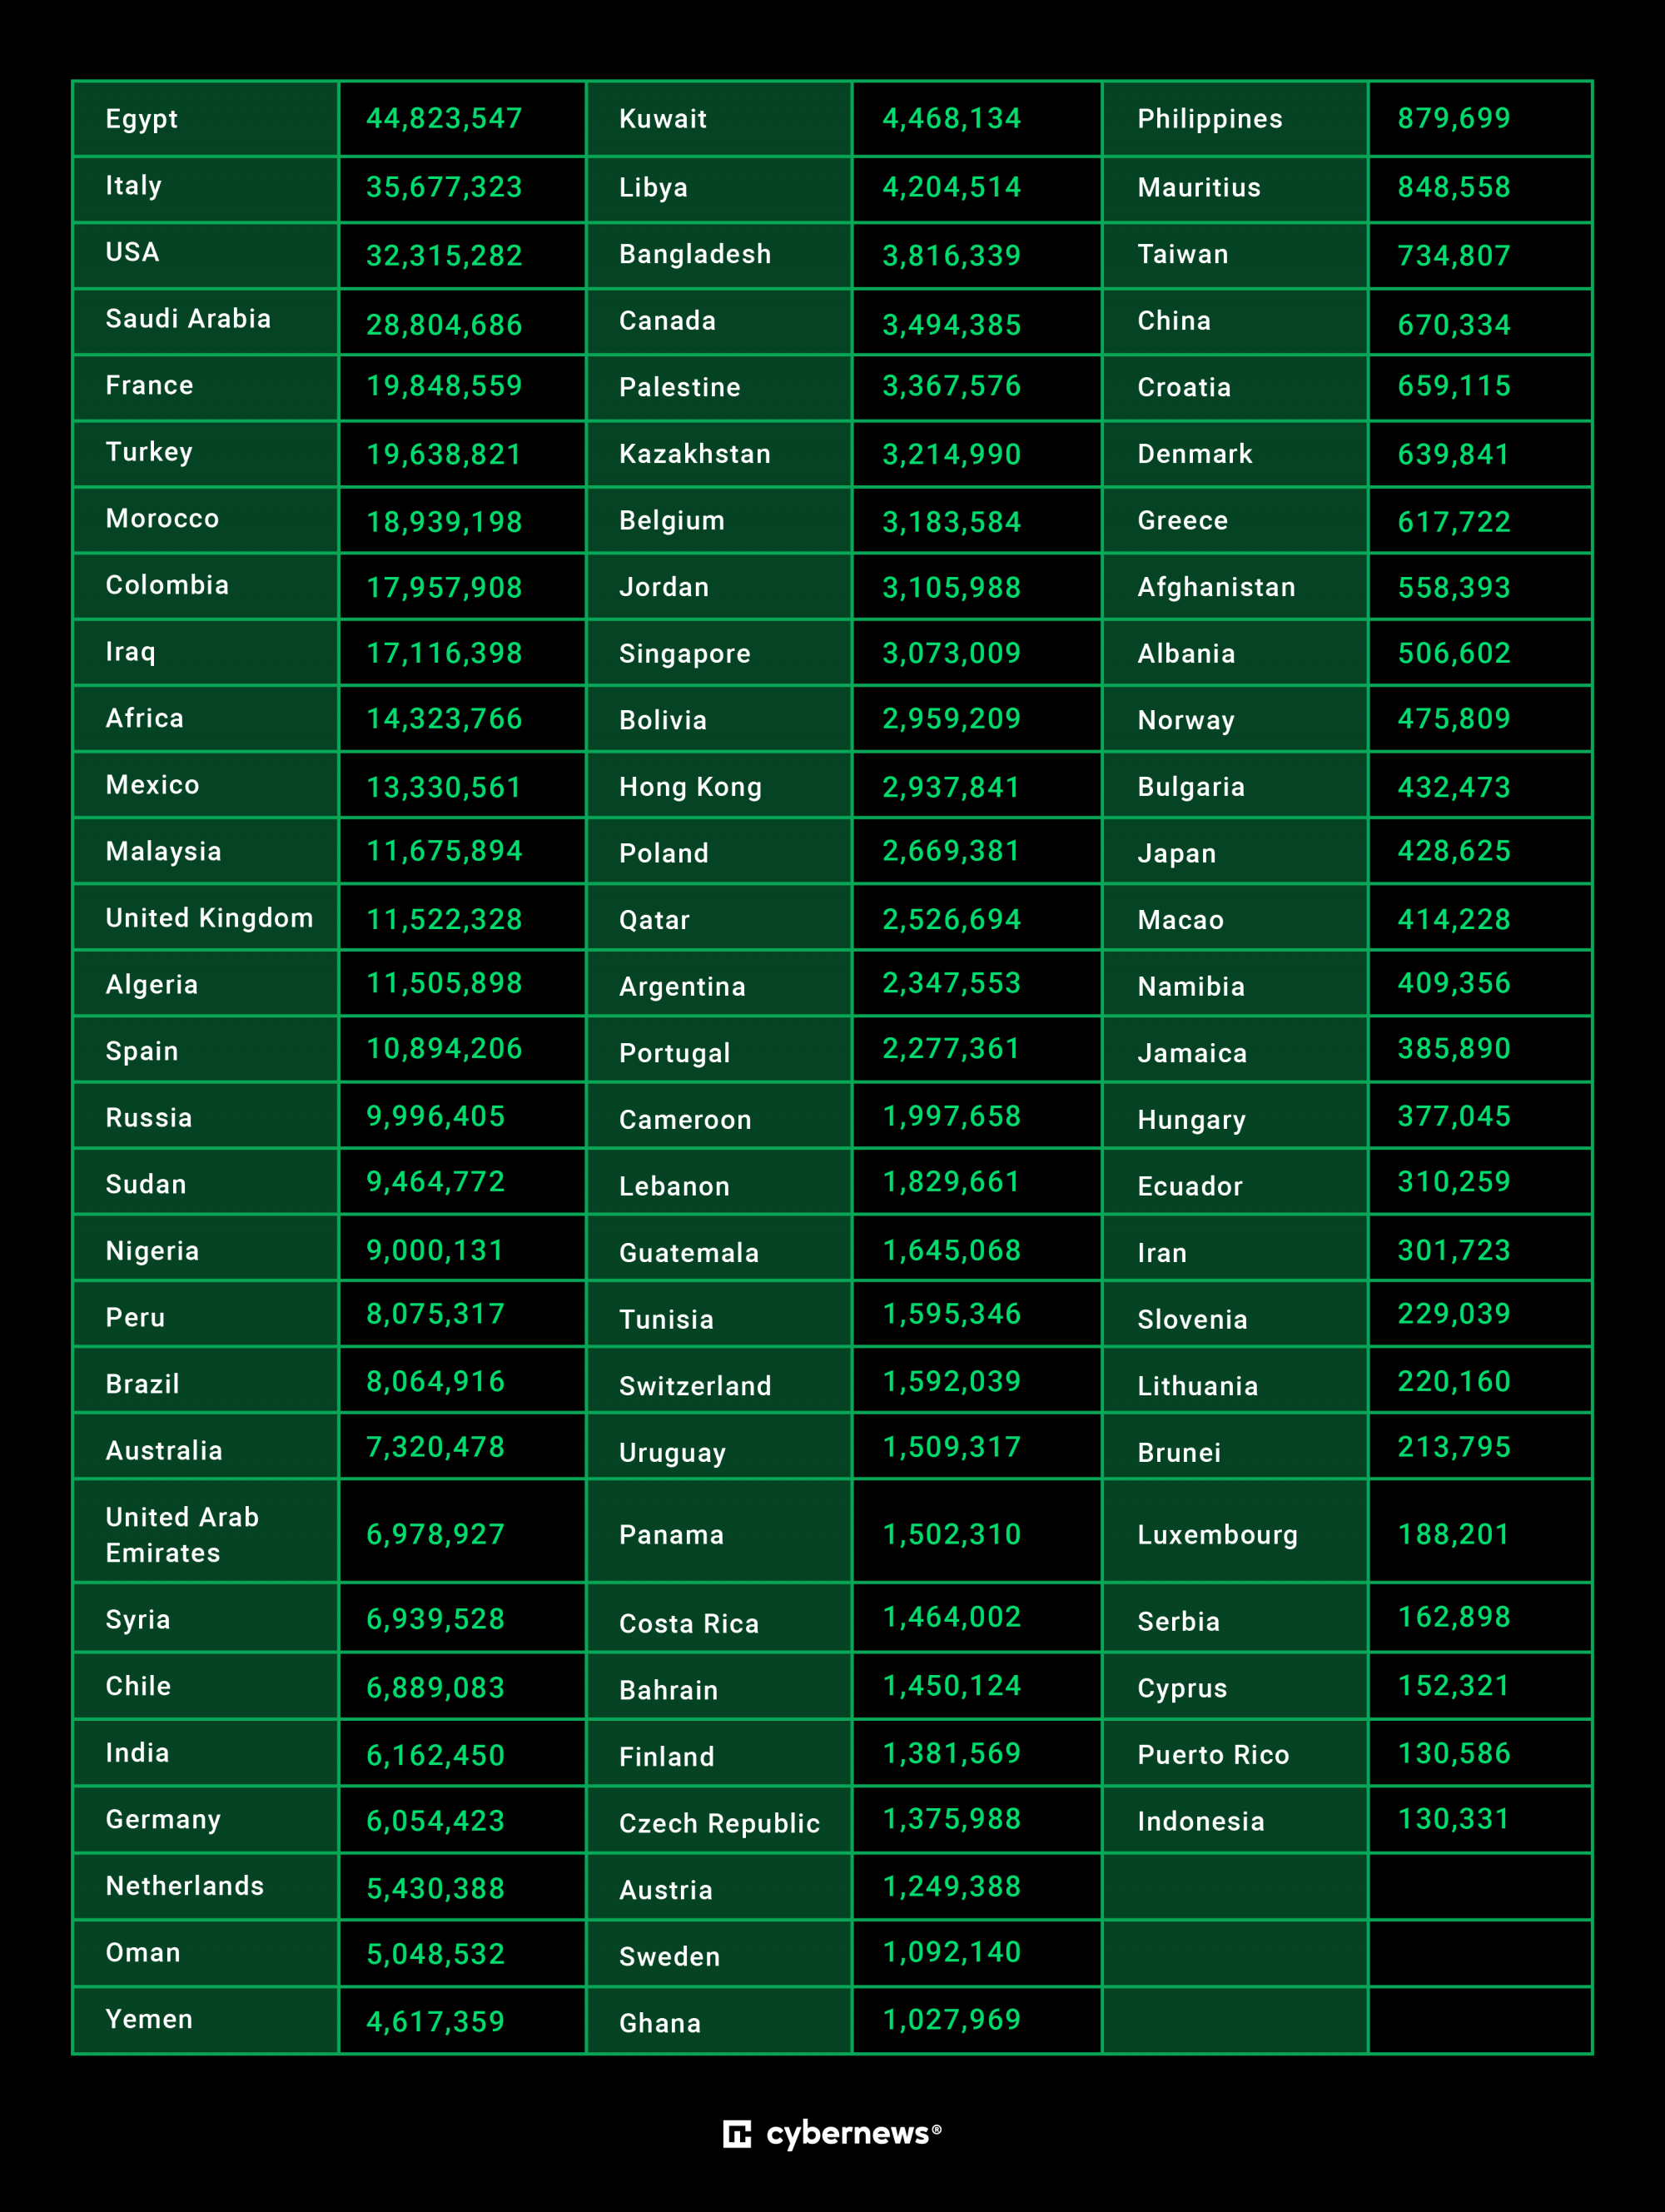
Как выяснил Cybernews, половина собранных номеров мобильников принадлежит гражданам Египта, Италии, США, Саудовской Аравии, Франции, Турции, Марокко, Колумбии, Ирака, ЮАР и Мексики. Россияне занимают в этом рейтинге 16 место (около 10 млн записей).


По запросу экспертам за символическую плату предоставили образец — 1097 американских номеров и 817 британских. Анализ показал, что все они ассоциированы с WhatsApp.

На вопрос, каким образом получена база, продавец ответил уклончиво, намекнув на отлаженный метод массового сбора данных. В Cybernews полагают, что с этой целью использовался скрейпинг — автоматизированное извлечение целевой информации из веб-страниц; подобное покушение на конфиденциальность идет вразрез с пользовательским соглашением WhatsApp. Нельзя исключить также такую возможность, как утечка через поисковую выдачу Google.

Автор слива заверил исследователей, что все выставленные на продажу номера телефонов принадлежат активным пользователям популярного мессенджера. Официальных заявлений по поводу неприятного инцидента пока нет.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru