



В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

В даркнете продают номера телефонов 500 млн пользователей WhatsApp

Неделю назад на известном хакерском форуме появилось объявление о продаже базы данных WhatsApp (принадлежит Meta, запрещенной в России), содержащей 487 млн номеров мобильных телефонов пользователей. Проведенный в Cybernews анализ выборки подтвердил достоверность и актуальность слитой информации.

По внутренним данным, мессенджером WhatsApp пользуются более 2 млрд человек в 180+ странах. Продавец утверждает, что предложенная к продаже база за 2022 год содержит данные пользователей из 84 стран.

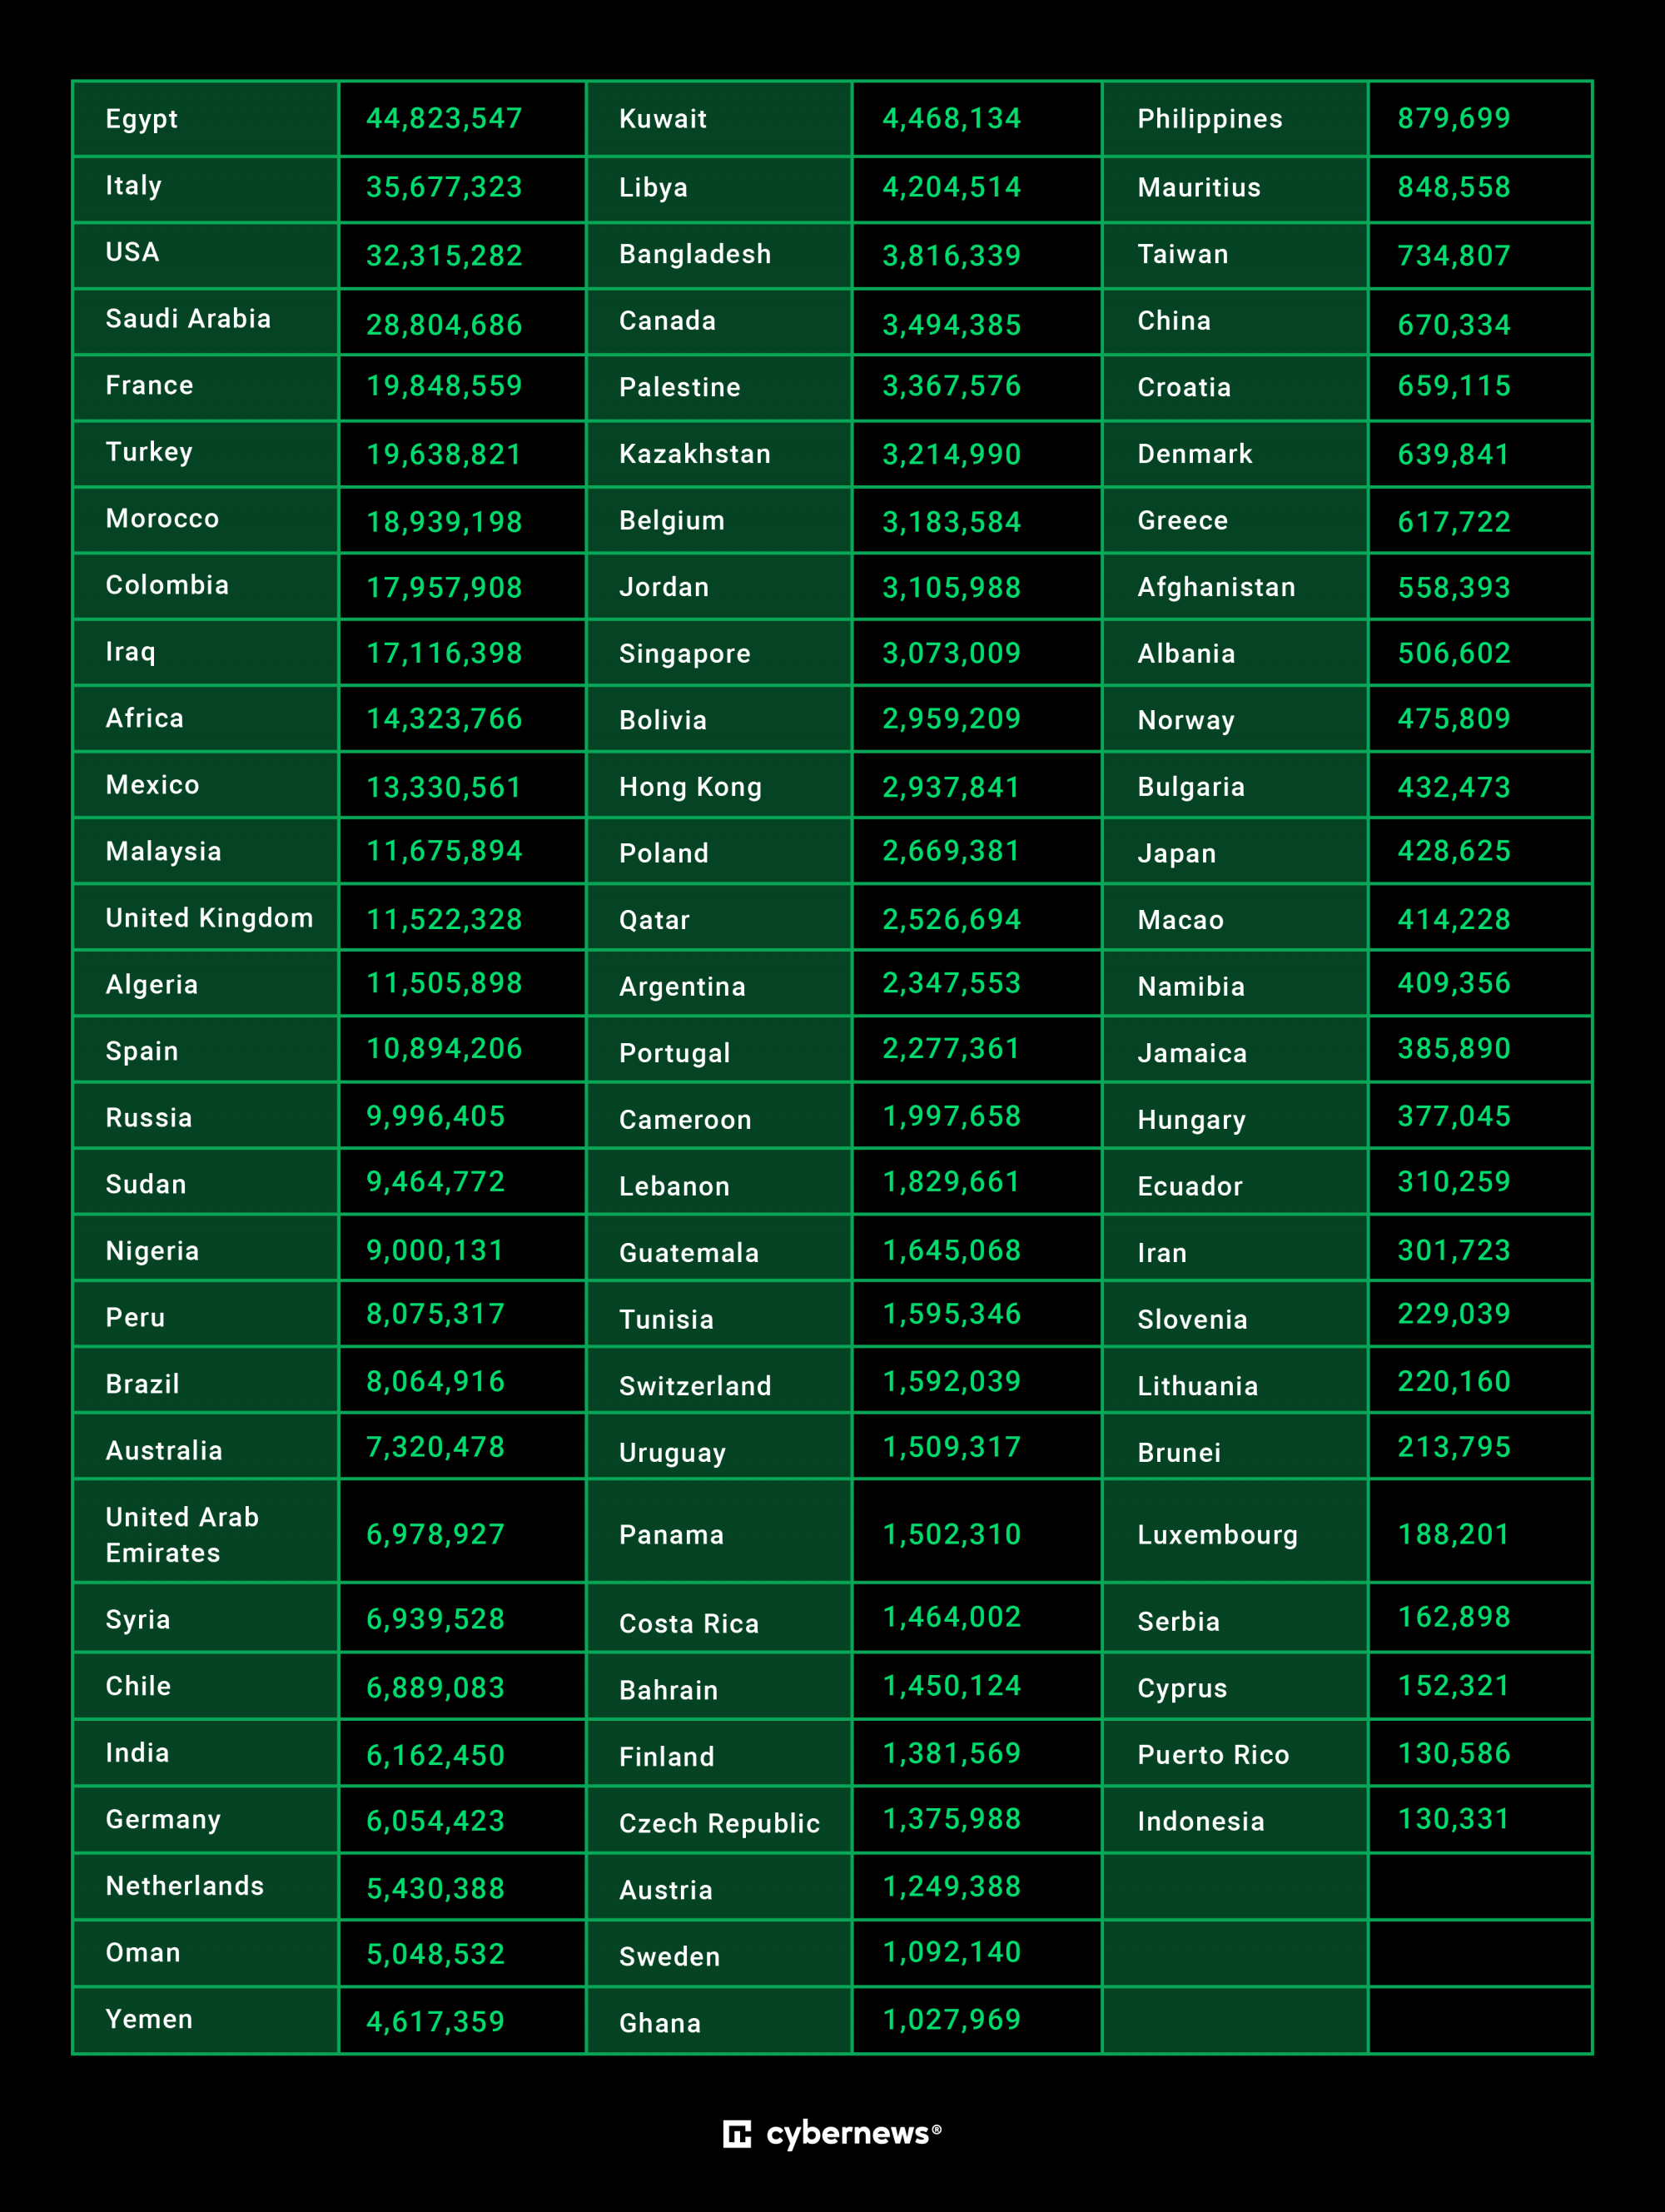
Как выяснил Cybernews, половина собранных номеров мобильников принадлежит гражданам Египта, Италии, США, Саудовской Аравии, Франции, Турции, Марокко, Колумбии, Ирака, ЮАР и Мексики. Россияне занимают в этом рейтинге 16 место (около 10 млн записей).


По запросу экспертам за символическую плату предоставили образец — 1097 американских номеров и 817 британских. Анализ показал, что все они ассоциированы с WhatsApp.

На вопрос, каким образом получена база, продавец ответил уклончиво, намекнув на отлаженный метод массового сбора данных. В Cybernews полагают, что с этой целью использовался скрейпинг — автоматизированное извлечение целевой информации из веб-страниц; подобное покушение на конфиденциальность идет вразрез с пользовательским соглашением WhatsApp. Нельзя исключить также такую возможность, как утечка через поисковую выдачу Google.

Автор слива заверил исследователей, что все выставленные на продажу номера телефонов принадлежат активным пользователям популярного мессенджера. Официальных заявлений по поводу неприятного инцидента пока нет.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru