



Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

Фейковый MSI Afterburner атакует Windows-геймеров майнерами и RedLine

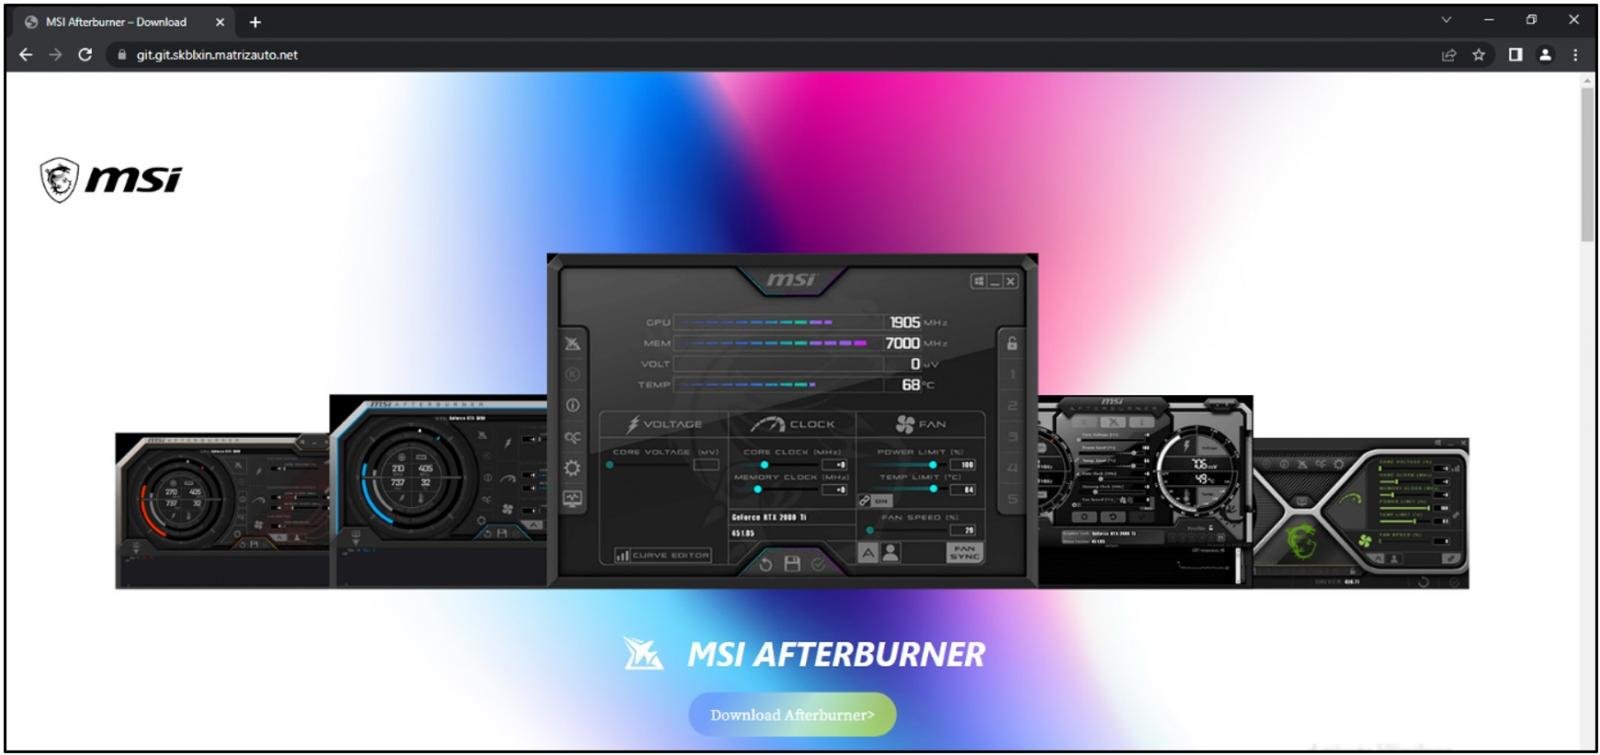
Любителям видеоигр на Windows стоит быть осторожными — киберпреступники распространяют фейковую копию MSI Afterburner, программы для разгона видеокарты. Скачав и установив её, можно получить на компьютер вредоносные майнеры и троян, крадущий данные.

Несмотря на то что утилиту Afterburner разрабатывает компания MSI, воспользоваться ей могут владельцы любых видеокарт. Другими словами, миллионы геймеров предпочитают именно эту программу для оверклокинга.

Само собой, популярность MSI Afterburner имеет обратную сторону — пользователи становятся привлекательной целью для киберпреступников из-за большого охвата. Мощность GPU в этом случае отлично подходит для добычи цифровой валюты за счёт жертвы.

В новом отчёте Cyble специалисты упоминают более 50 веб-ресурсов, выдающих себя за официальный сайт MSI Afterburner. Все эти сайты за последние три месяца распространяли майнеры Monero (XMR) и инфостилеры.


Исследователи перечисляют некоторые из таких доменов, чтобы пользователи были более внимательны:

  • msi-afterburner—download.site
  • msi-afterburner-download.site
  • msi-afterburner-download.tech
  • msi-afterburner-download.online
  • msi-afterburner-download.store
  • msi-afterburner-download.ru
  • msi-afterburner.download
  • mslafterburners.com
  • msi-afterburnerr.com

Хотя стоит отметить, что в определённых случаях домены вообще не отсылались к MSI в названии. Примеры:

  • git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net
  • git[.]git[.]git[.]git[.]git[.]skblxin[.]matrizauto[.]net

При запуске инсталяшки фейковой копии программы (MSIAfterburnerSetup.msi) устанавливается легитимный Afterburner. Однако параллельно в систему жертвы сбрасывается знаменитая вредоносная программа — RedLine (славится кражей данных) и вредоносный майнер Monero.

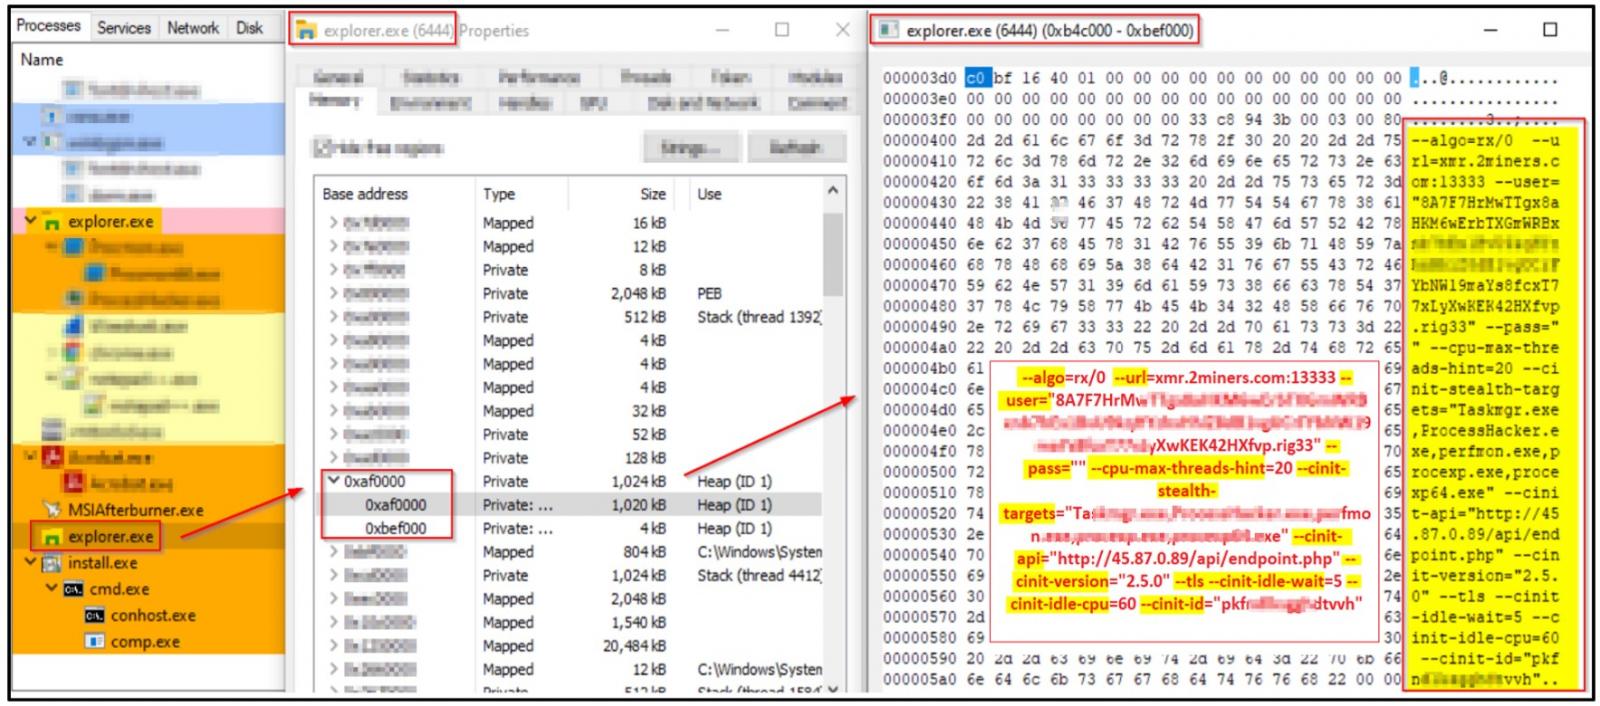
Майнер устанавливался с помощью 64-битного исполняемого файла с именем “browser_assistant.exe“ в директорию Program Files. Его задача — получить майнер из репозитория GitHub и внедрить его в процесс explorer.exe.


На VirusTotal файл MSIAfterburnerSetup.msi детектируется пока только тремя антивирусными продуктами. А файл browser_assistant.exe — всего двумя.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru