



Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Вредоносное Chrome-расширение VenomSoftX крадёт пароли и криптовалюту

Специалисты предупреждают о вредоносном расширении для Google Chrome под именем “VenomSoftX“. Установив этот аддон, пользователи рискуют тем, что содержимое их буфера обмена в Windows попадёт в руки злоумышленников.

Фактически VenomSoftX является одной из составляющих вредоносной программы для Windows — ViperSoftX. Этот вредонос основан на JavaScript и представляет собой троян, предназначенный для удалённого доступа и кражи криптовалюты.

ViperSoftX известен с 2020 года, ранее его описывал ряд исследователей, среди которых были специалисты Fortinet. В новом отчёте чешской антивирусной компании Avast эксперты раскрывают дополнительные сведения о функциональности вредоноса и роли расширения VenomSoftX.

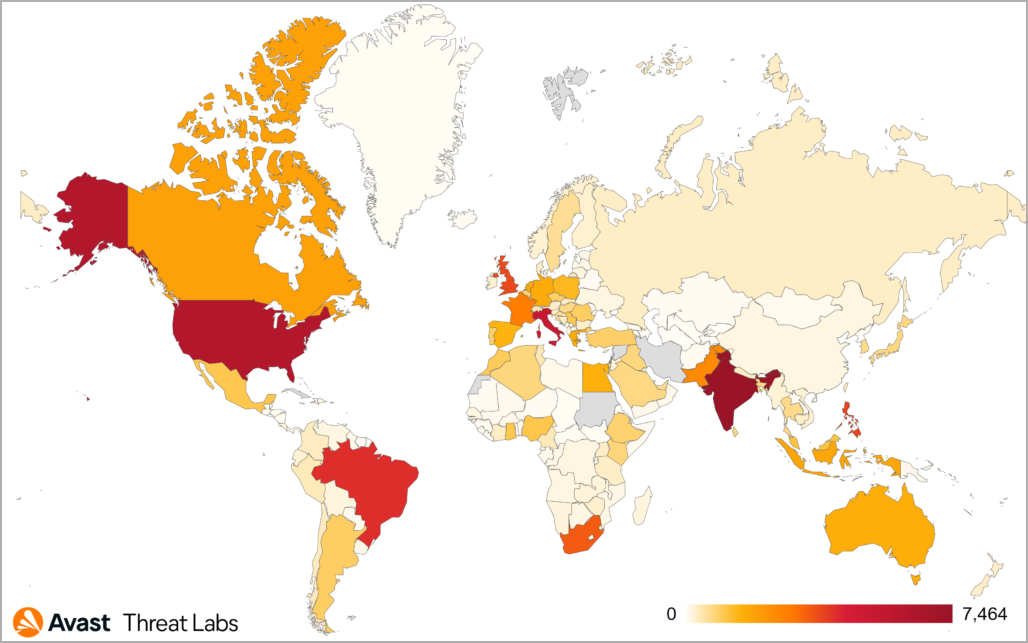
С начала 2022 года Avast зафиксировала и пресекла 93 тысячи попыток заражения ViperSoftX. Основная часть атакованных пользователей располагалась в США, Италии, Бразилии и Индии. География киберкампании выглядит так:


Основной канал распространения ViperSoftX — торрент-файлы с «кряками» для игр и активаторами платного софта. Адреса криптокошельков злоумышленников жёстко закодированы в образцах ViperSoftX и VenomSoftX. Всего таких кошельков нашлось два, на момент 8 ноября 2022 года в них хранилось 130 тысяч долларов.

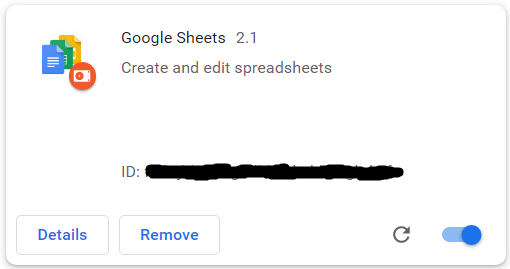
Ключевая функция ViperSoftX — установка аддона VenomSoftX для браузеров Chrome, Brave, Edge и Opera. Расширение маскируется под якобы полезное приложение “Google Sheets 2.1“.


«Задача VenomSoftX — украсть цифровую валюту жертвы. Он делает это с помощью перехвата API-запросов», — пишут специалисты Avast.

Более того, вредоносное расширение также может модифицировать HTML-код на веб-сайтах и перенаправлять оплату в криптовалюте на кошельки операторов. Кроме самой валюты, вредонос может спокойно вытаскивать пароли пользователей.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru