



Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Apple собирает аналитику iOS-устройств с персональным идентификатором

Исследователи изучили аналитику iOS-устройств, которую собирает Apple, и убедились, что эту информацию можно связать с конкретным владельцем «яблочного» девайса. Штука в том, что купертиновцы утверждают ровно обратное.

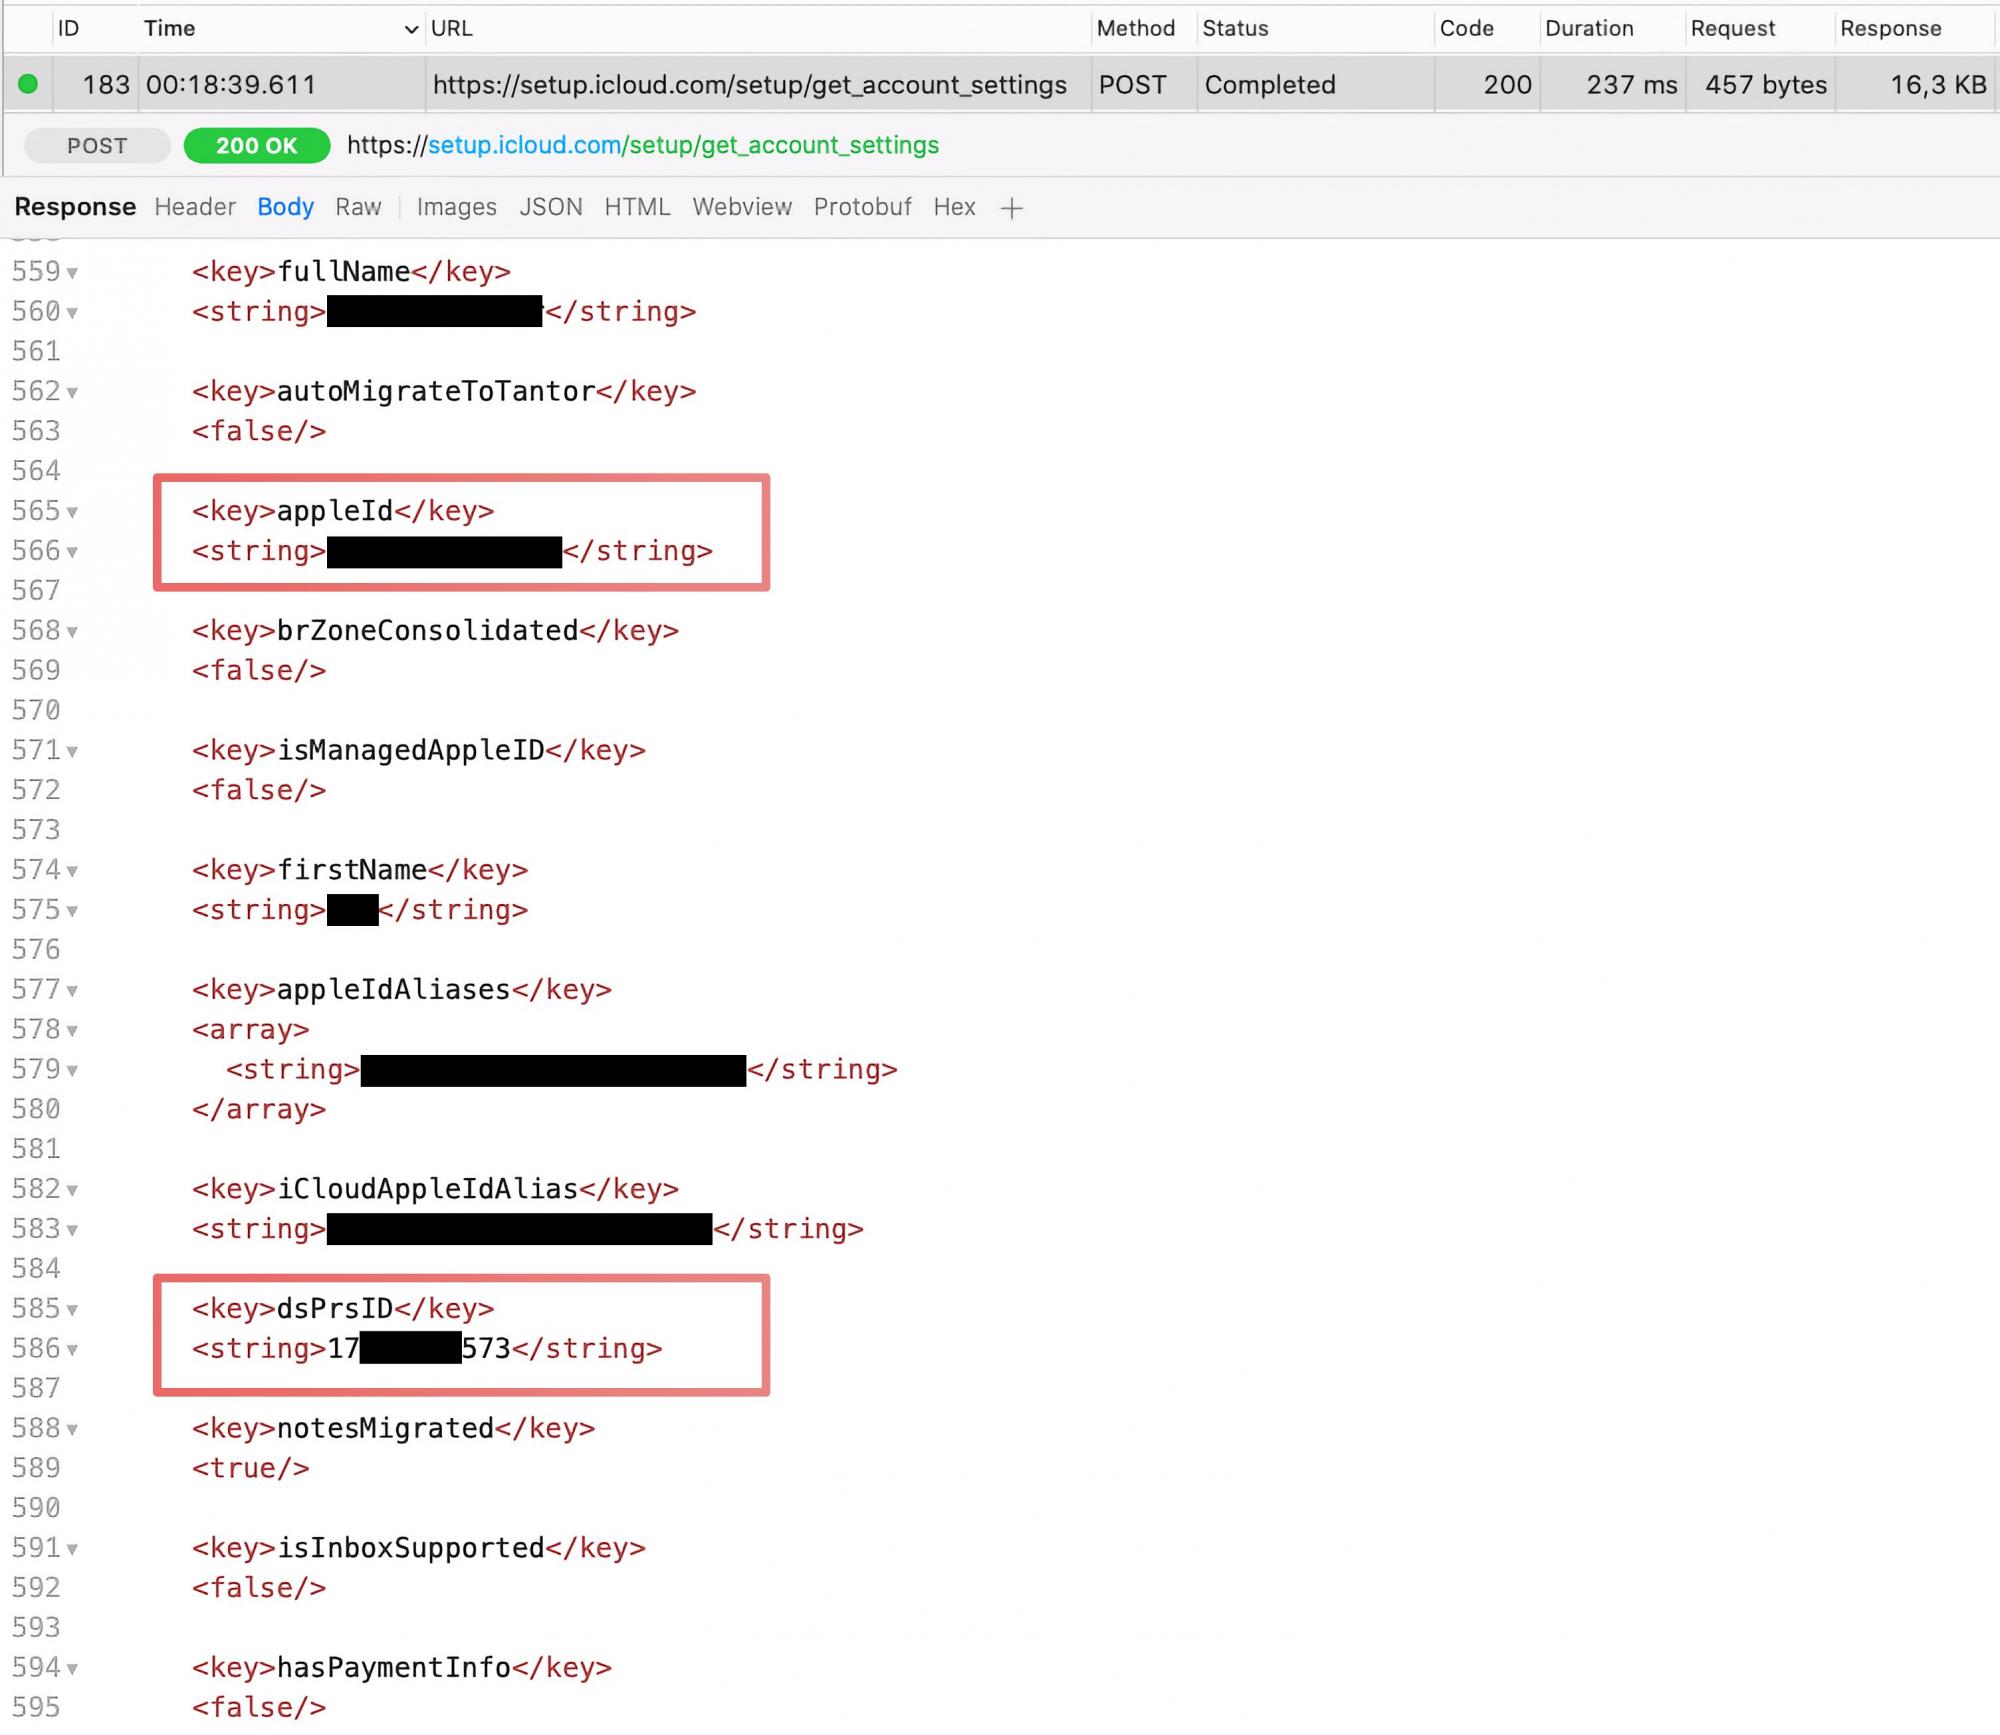
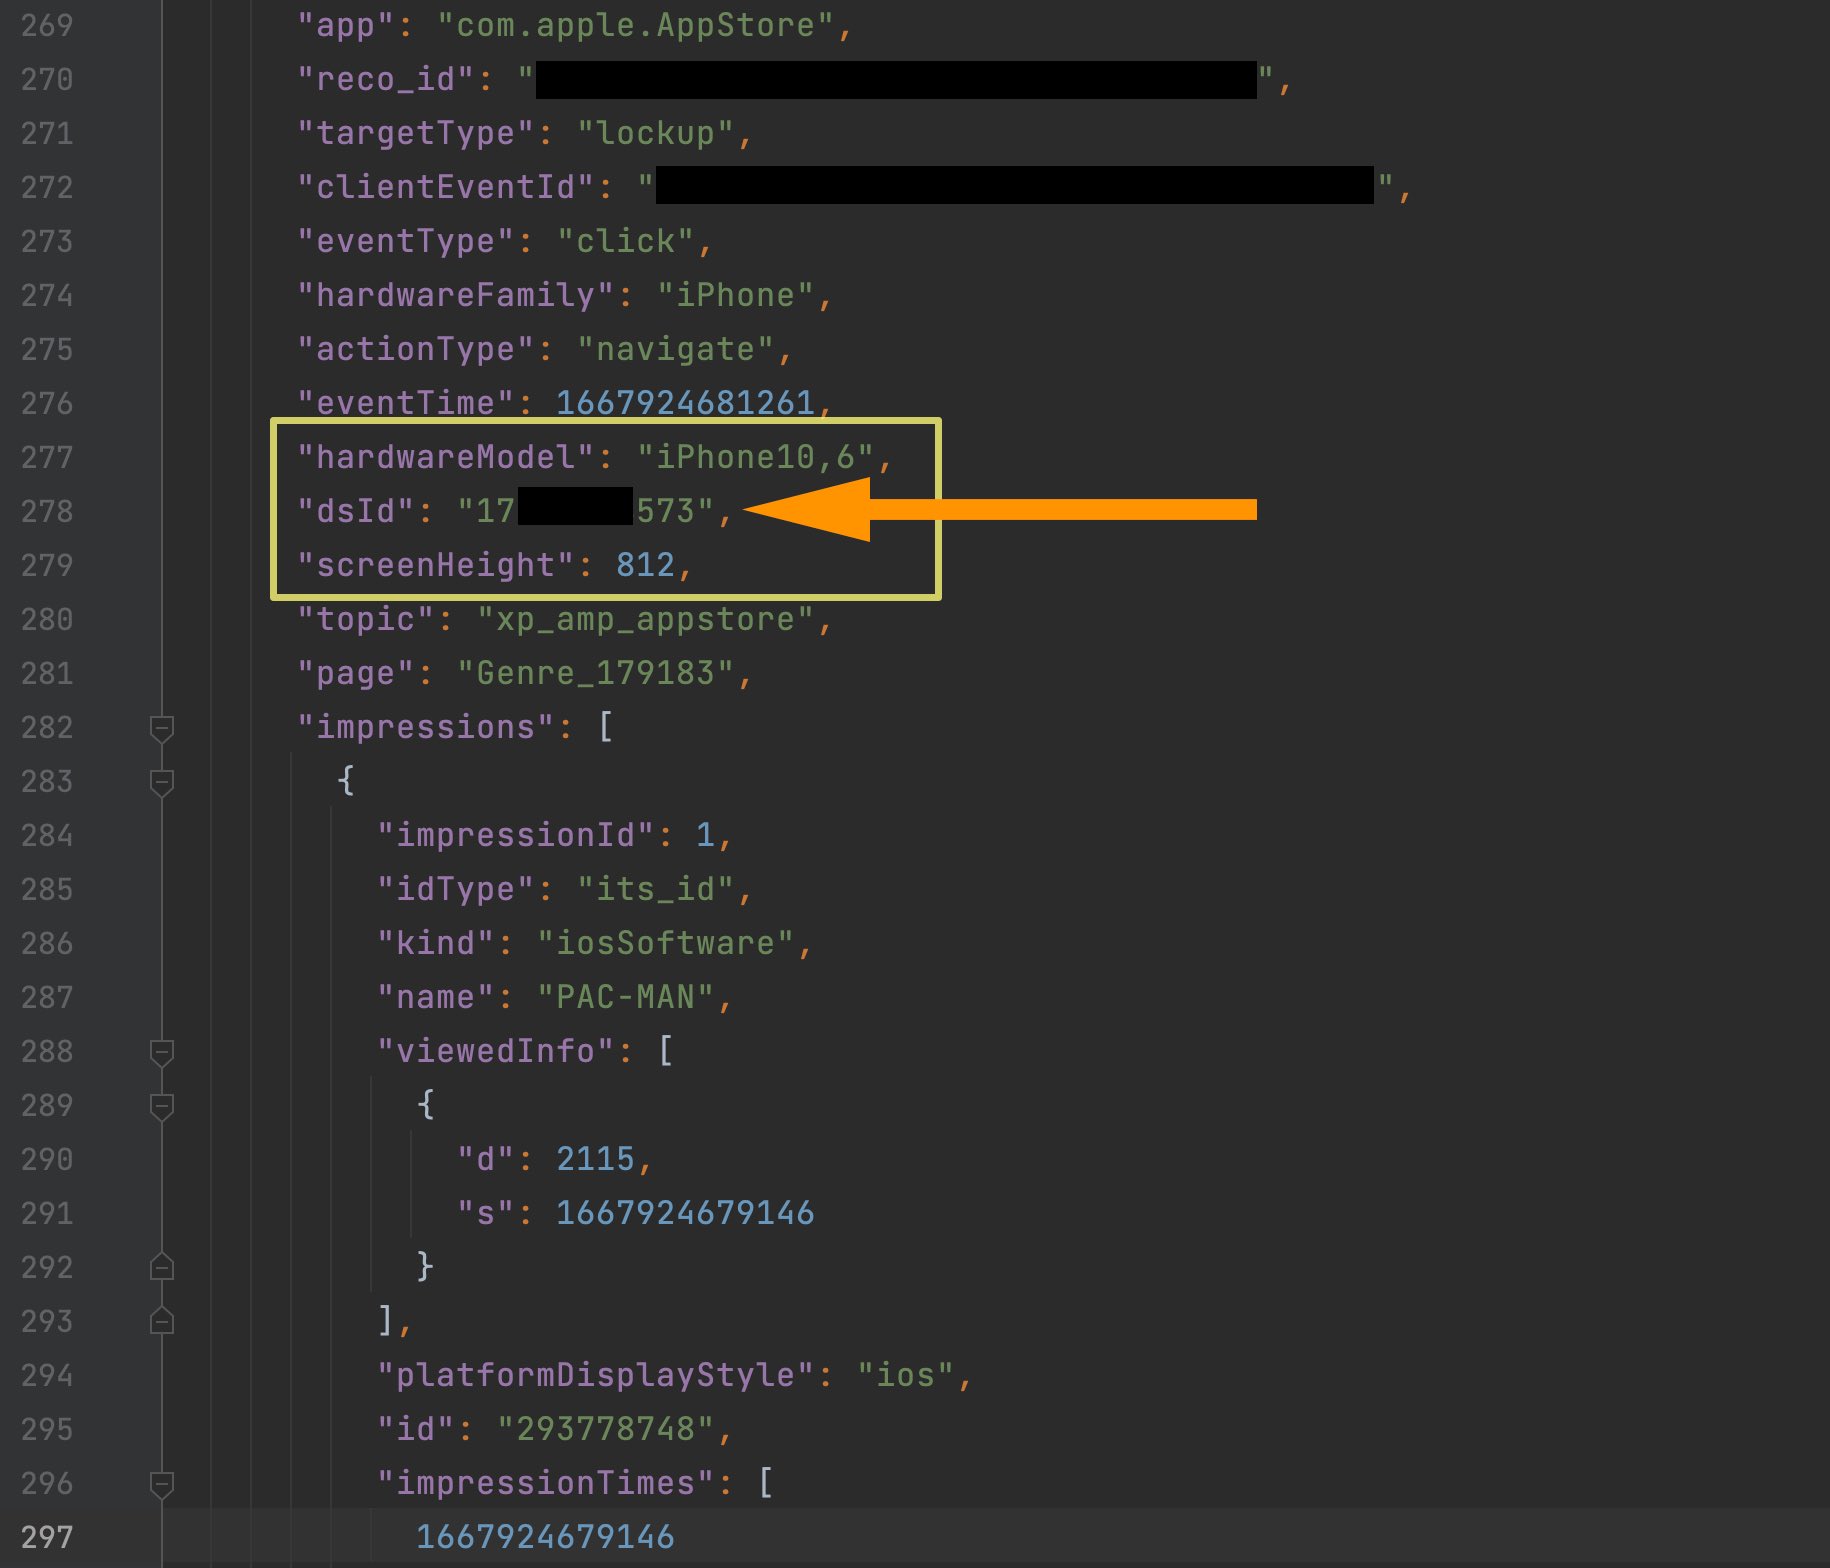
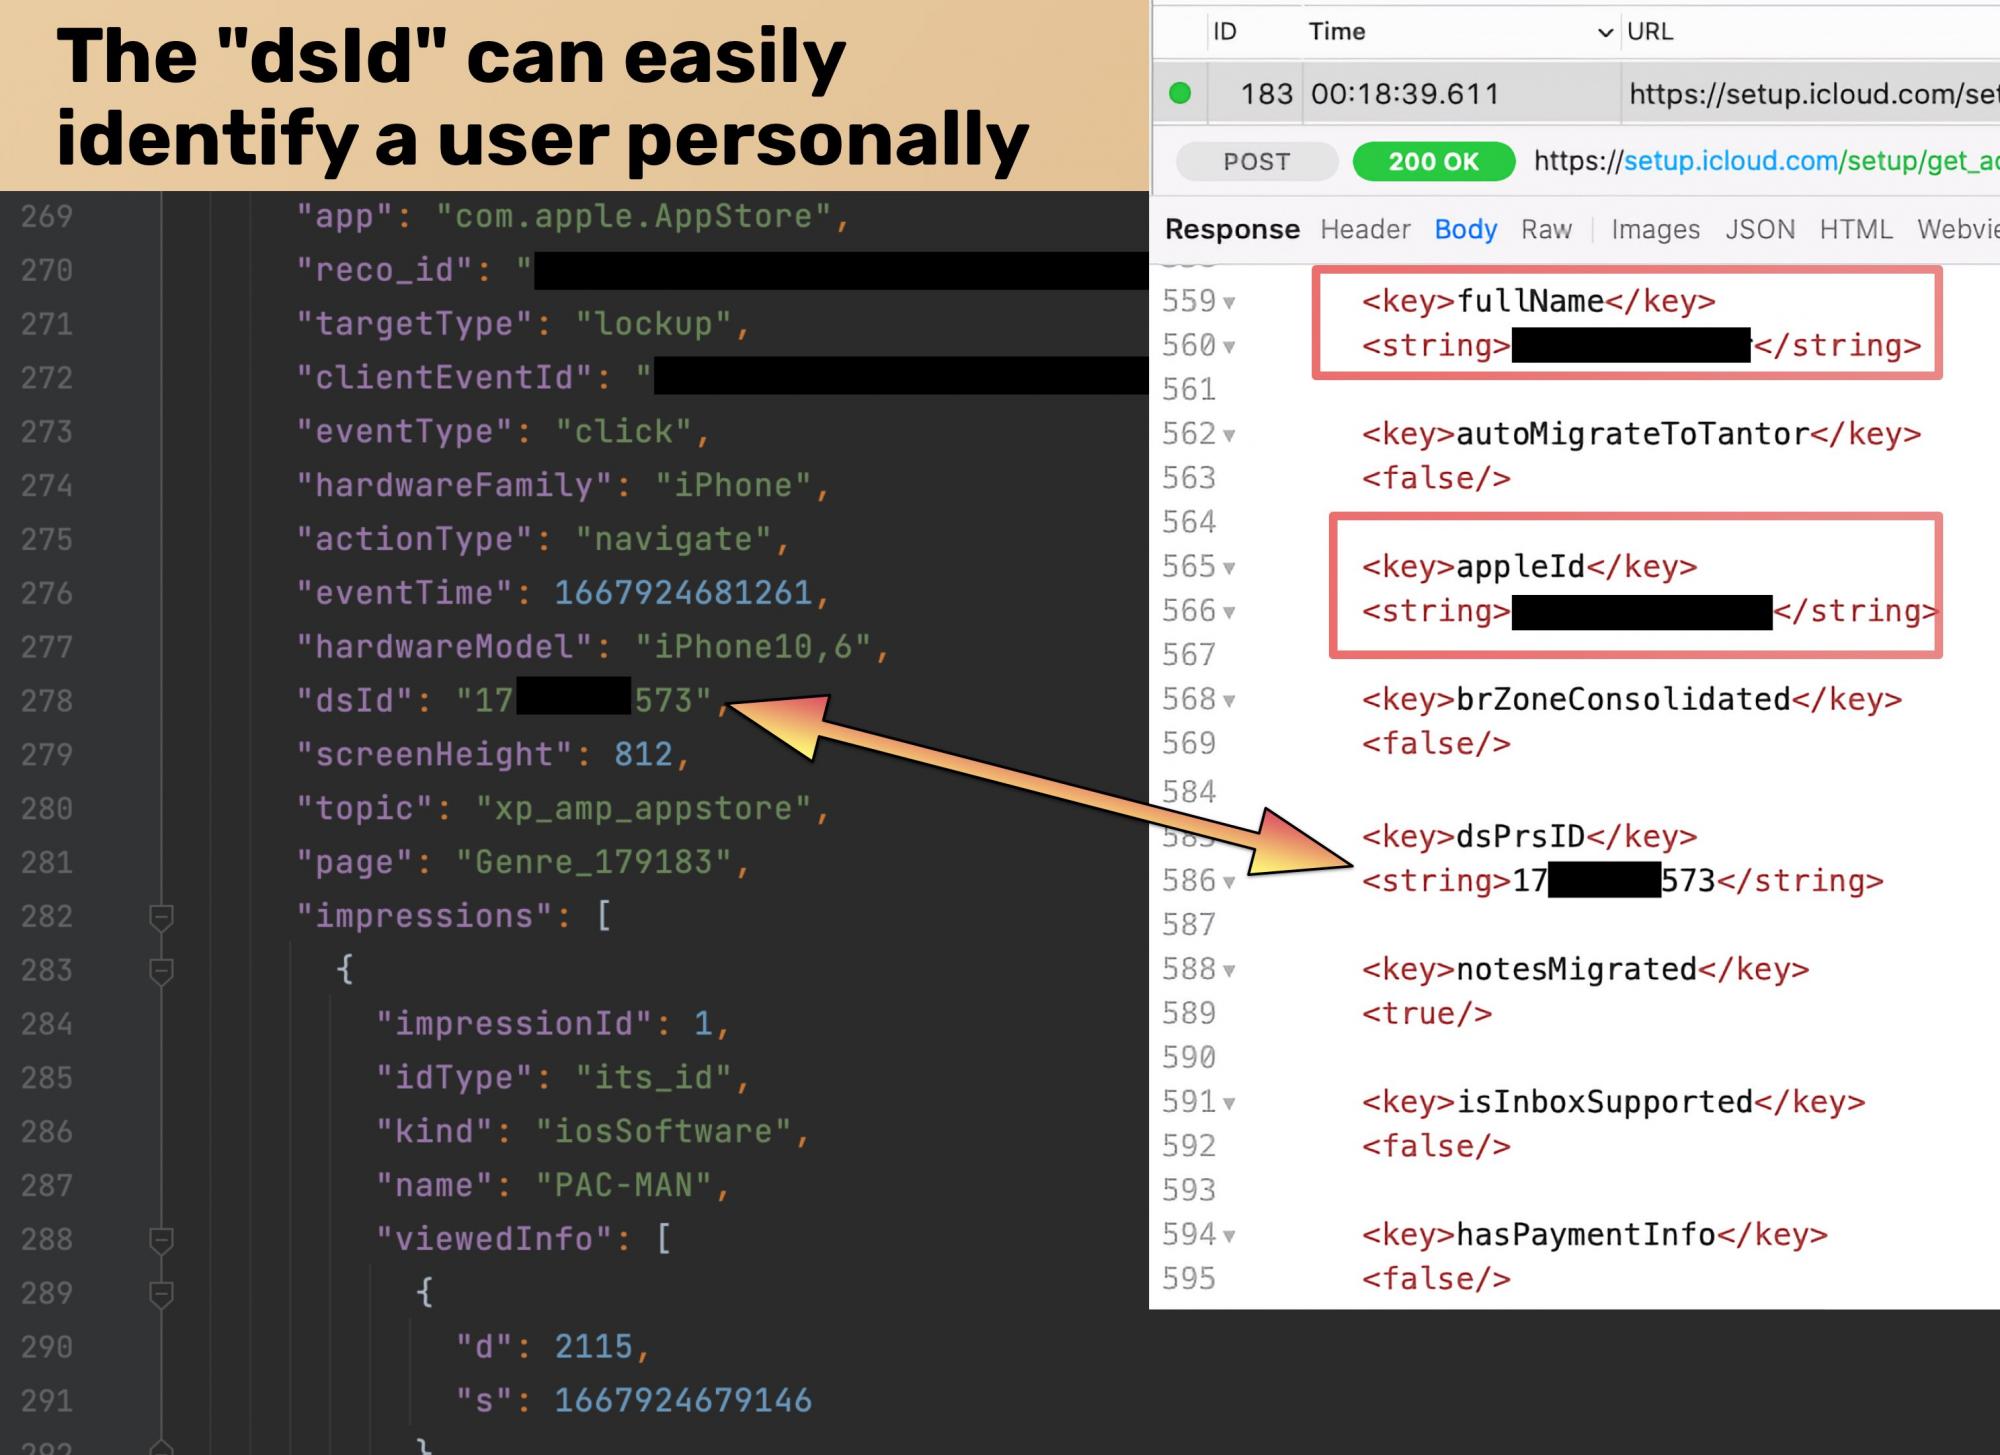
Согласно твиту Томми Миска, собираемые Apple сведения содержат некий идентификатор под именем “dsId“, который расшифровывается как Directory Services Identifier. Анализ показал, что dsId — уникален для каждого аккаунта iCloud, а это значит, что его можно привязать к конкретному пользователю.

В результате dsId открывает доступ к таким сведениям, как имена, даты рождения, адреса электронной почты конкретных владельцев мобильных устройств. Миск указывает на интересную строчку, прописанную на странице официального сайта Apple: корпорация утверждает, что «с помощью собираемой информации нельзя идентифицировать пользователей».

Как оказалось, можно. В подтверждение эксперт прикрепил несколько скриншотов, на которых показано наличие идентификатора:


Зная дотошный подход Apple ко всему, что касается конфиденциальности пользователей (причём корпорация постоянно это подчёркивает), странно наблюдать использование подобных идентификаторов. Впрочем, купертиновцы пока не ответили на вопрос Миска, поэтому стоит дождаться официальных комментариев.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru