



Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Специалисты Specops Software выпустили отчёт, в котором перечисляются пароли, наиболее часто используемые в брутфорс-атаках на RDP-порты (Remote Desktop Protocol). Совсем недавно база Specops Breached Password Protection Service пополнилась 34 млн новых скомпрометированных паролей.

Как правило, системные администраторы используют TCP-порт 3389 для обеспечения сотрудников удалённым доступ к рабочему месту. В период информационного пика пандемии COVID-19 число атак на RDP-порты заметно выросло.

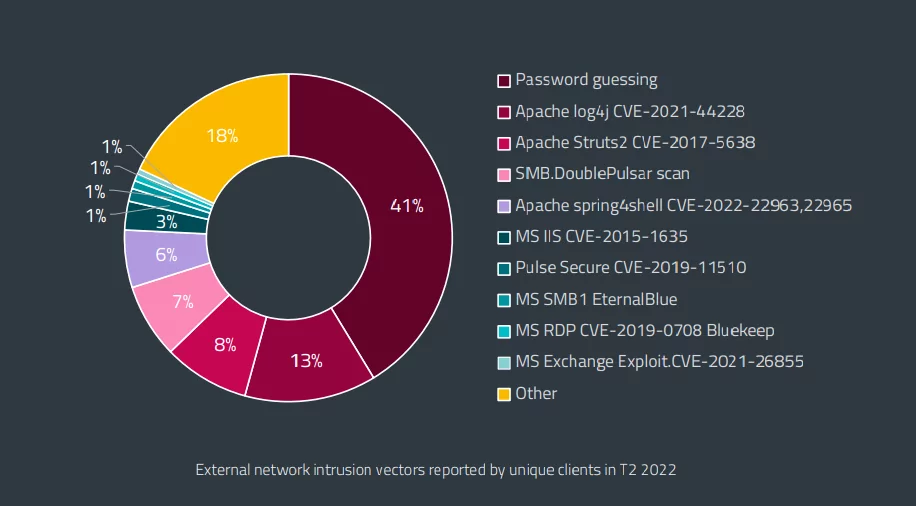
Интересно, что брутфорс фигурирует в 41% таких атак, так что подбор паролей остаётся одним из самых действенных векторов проникновения.


Исследователи изучили более 4,6 млн паролей, которые удалось собрать в октябре 2022 года с помощью ханипота Specops Software.

Топ-10 комбинаций, участвующих в атаках на RDP-порт 3389, выглядит так:

  1. Password
  2. p@ssw0rd
  3. Welcome
  4. admin
  5. Passw0rd
  6. p@ssword
  7. pa$$w0rd
  8. qwerty
  9. User
  10. test

Более 88% зафиксированных в октябре паролей содержали 12 и менее символов, наиболее распространённая длина — 8 символов. Отметим, что на сегодняшний день база Specops Breached Password Protection Service насчитывает более 3 миллиардов уникальных скомпрометированных паролей.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru