



Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Эксперты назвали топ-10 паролей, участвующих в брутфорсе RDP

Специалисты Specops Software выпустили отчёт, в котором перечисляются пароли, наиболее часто используемые в брутфорс-атаках на RDP-порты (Remote Desktop Protocol). Совсем недавно база Specops Breached Password Protection Service пополнилась 34 млн новых скомпрометированных паролей.

Как правило, системные администраторы используют TCP-порт 3389 для обеспечения сотрудников удалённым доступ к рабочему месту. В период информационного пика пандемии COVID-19 число атак на RDP-порты заметно выросло.

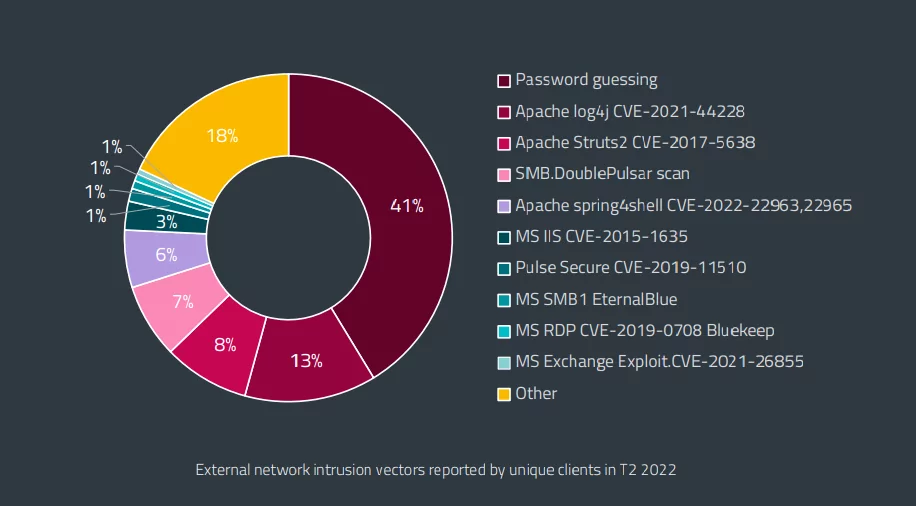
Интересно, что брутфорс фигурирует в 41% таких атак, так что подбор паролей остаётся одним из самых действенных векторов проникновения.


Исследователи изучили более 4,6 млн паролей, которые удалось собрать в октябре 2022 года с помощью ханипота Specops Software.

Топ-10 комбинаций, участвующих в атаках на RDP-порт 3389, выглядит так:

  1. Password
  2. p@ssw0rd
  3. Welcome
  4. admin
  5. Passw0rd
  6. p@ssword
  7. pa$$w0rd
  8. qwerty
  9. User
  10. test

Более 88% зафиксированных в октябре паролей содержали 12 и менее символов, наиболее распространённая длина — 8 символов. Отметим, что на сегодняшний день база Specops Breached Password Protection Service насчитывает более 3 миллиардов уникальных скомпрометированных паролей.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru