



VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

У клиентуры VMware участились случаи заражения BatLoader — зловредом, позволяющим закрепиться на Windows-машине. Вредоносный загрузчик примечателен тем, что различает корпоративные и домашние сети и в зависимости от окружения доставляет жертве троянов (банкеров, инфостилеров) либо инструменты для развития атаки — вроде Cobalt Strike.

Вредонос BatLoader раздается под видом легитимных программ через drive-by-загрузки; для вывода своих сайтов в топ поисковой выдачи злоумышленники используют черный SEO. О подобных malvertising-кампаниях стало известно еще в начале года — из февральской публикации Mandiant.

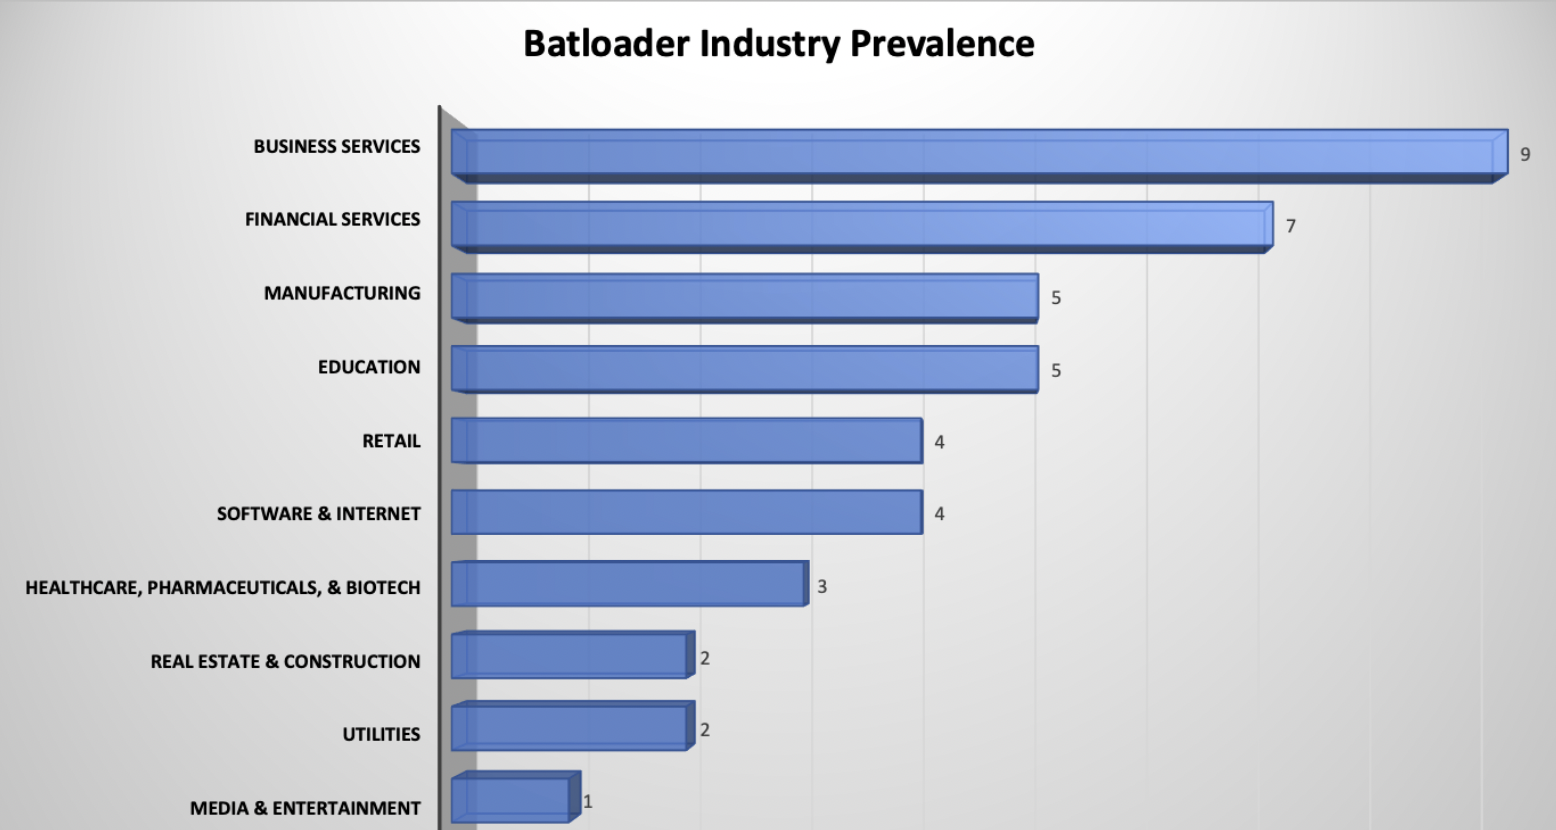
В VMware наблюдают новую угрозу с июля и с тех пор зафиксировали 42 случая успешного заражения. Атакам подвергаются представители разных вертикалей, чаще прочих — коммерсанты, финансисты и промышленники.


Исследование показало, что авторы malvertising-атак обычно выдают BatLoader за популярное приложение — LogMeIn, Zoom, AnyDesk, TeamViewer. Вредонос отдается с взломанных сайтов в виде подписанного MSI-файла или ZIP-архива; содержимым MSI независимо от имени является инструментарий для создания документов novaPDF.

Заражение осуществляется поэтапно, с использованием PowerShell, Msiexec.exe, Mshta.exe и других легитимных инструментов, поэтому атаку трудно обнаружить и пресечь. Повысить привилегии скриптов помогает утилита nircmd.exe; для расшифровки полезной нагрузки на машину загружается Gpg4win, для ее запуска — NSudo. Зловред также пытается препятствовать обнаружению и возможным ответным мерам: добавляет исключения Microsoft Defender, отключает уведомления, Диспетчер задач, командную строку, редактор реестра.

Полезная нагрузка, доставляемая BatLoader, зависит от профиля зараженной системы: на домашние компьютеры обычно загружаются трояны Ursnif и Vidar, на корпоративные компьютеры — дополнительно Cobalt Strike, а также инструмент мониторинга и контроля ИТ-инфраструктуры производства Servably (Syncro или Atera).

Инструмент управления Atera, по словам экспертов, также ранее использовали вымогатели Conti. Примечательно, что один из их IP-адресов тоже засветился в атаках BatLoader — тот, с которого загружались эксплойты для Log4j. Замечено также некоторое сходство с кампаниями Zloader: использование черной оптимизации, инсталлятора Windows, а также PowerShell, batch и других машинных кодов ОС для построения цепочки заражения.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru