



VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

У клиентуры VMware участились случаи заражения BatLoader — зловредом, позволяющим закрепиться на Windows-машине. Вредоносный загрузчик примечателен тем, что различает корпоративные и домашние сети и в зависимости от окружения доставляет жертве троянов (банкеров, инфостилеров) либо инструменты для развития атаки — вроде Cobalt Strike.

Вредонос BatLoader раздается под видом легитимных программ через drive-by-загрузки; для вывода своих сайтов в топ поисковой выдачи злоумышленники используют черный SEO. О подобных malvertising-кампаниях стало известно еще в начале года — из февральской публикации Mandiant.

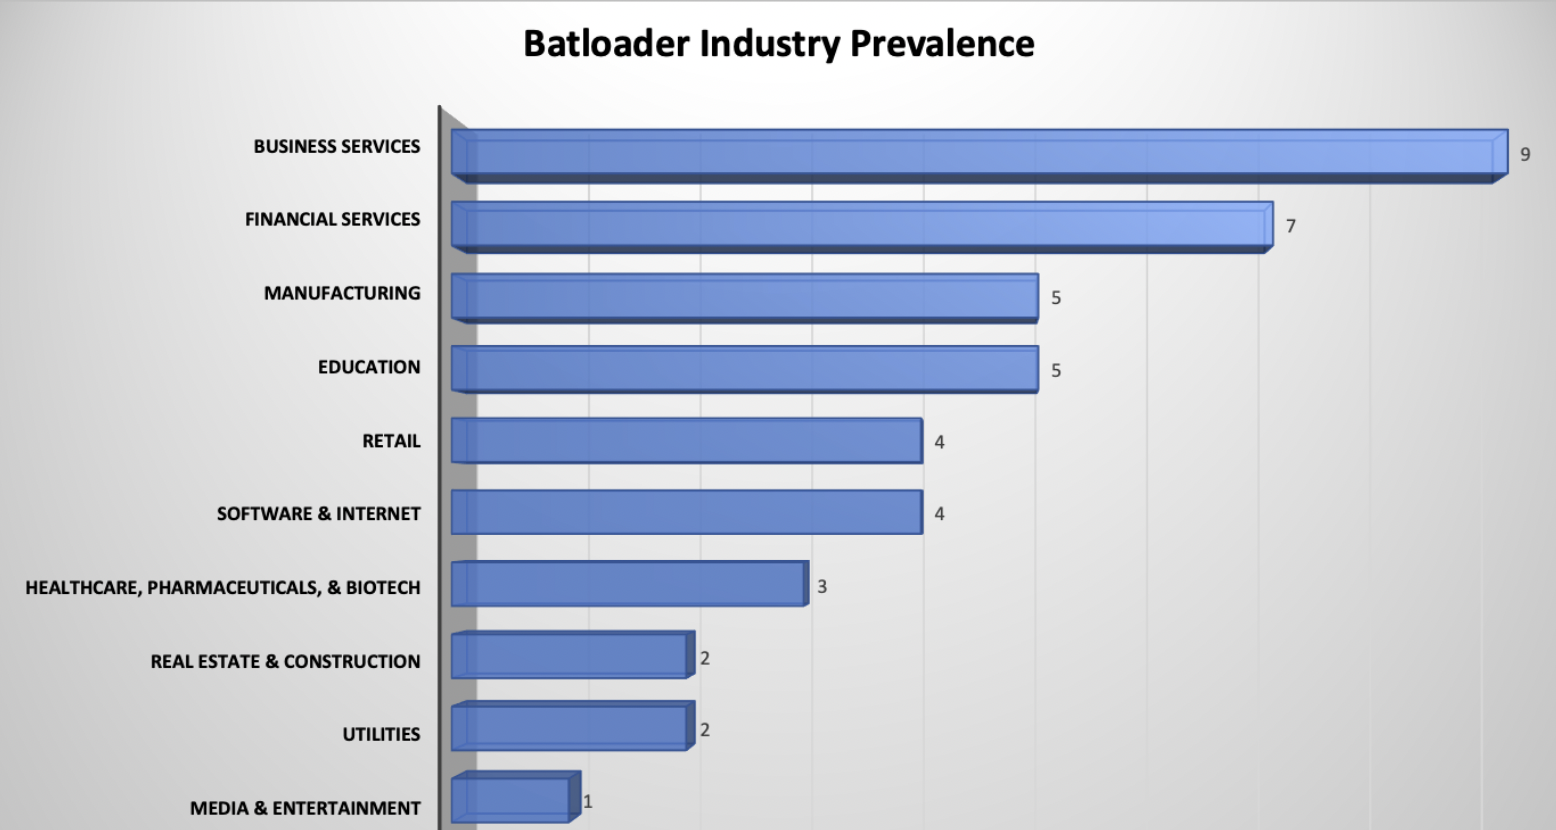
В VMware наблюдают новую угрозу с июля и с тех пор зафиксировали 42 случая успешного заражения. Атакам подвергаются представители разных вертикалей, чаще прочих — коммерсанты, финансисты и промышленники.


Исследование показало, что авторы malvertising-атак обычно выдают BatLoader за популярное приложение — LogMeIn, Zoom, AnyDesk, TeamViewer. Вредонос отдается с взломанных сайтов в виде подписанного MSI-файла или ZIP-архива; содержимым MSI независимо от имени является инструментарий для создания документов novaPDF.

Заражение осуществляется поэтапно, с использованием PowerShell, Msiexec.exe, Mshta.exe и других легитимных инструментов, поэтому атаку трудно обнаружить и пресечь. Повысить привилегии скриптов помогает утилита nircmd.exe; для расшифровки полезной нагрузки на машину загружается Gpg4win, для ее запуска — NSudo. Зловред также пытается препятствовать обнаружению и возможным ответным мерам: добавляет исключения Microsoft Defender, отключает уведомления, Диспетчер задач, командную строку, редактор реестра.

Полезная нагрузка, доставляемая BatLoader, зависит от профиля зараженной системы: на домашние компьютеры обычно загружаются трояны Ursnif и Vidar, на корпоративные компьютеры — дополнительно Cobalt Strike, а также инструмент мониторинга и контроля ИТ-инфраструктуры производства Servably (Syncro или Atera).

Инструмент управления Atera, по словам экспертов, также ранее использовали вымогатели Conti. Примечательно, что один из их IP-адресов тоже засветился в атаках BatLoader — тот, с которого загружались эксплойты для Log4j. Замечено также некоторое сходство с кампаниями Zloader: использование черной оптимизации, инсталлятора Windows, а также PowerShell, batch и других машинных кодов ОС для построения цепочки заражения.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru