


VMware фиксирует рост количества атак BatLoader по своей клиентской базе

VMware фиксирует рост количества атак BatLoader по своей клиентской базе

...
VMware фиксирует рост количества атак BatLoader по своей клиентской базе

У клиентуры VMware участились случаи заражения BatLoader — зловредом, позволяющим закрепиться на Windows-машине. Вредоносный загрузчик примечателен тем, что различает корпоративные и домашние сети и в зависимости от окружения доставляет жертве троянов (банкеров, инфостилеров) либо инструменты для развития атаки — вроде Cobalt Strike.

Вредонос BatLoader раздается под видом легитимных программ через drive-by-загрузки; для вывода своих сайтов в топ поисковой выдачи злоумышленники используют черный SEO. О подобных malvertising-кампаниях стало известно еще в начале года — из февральской публикации Mandiant.

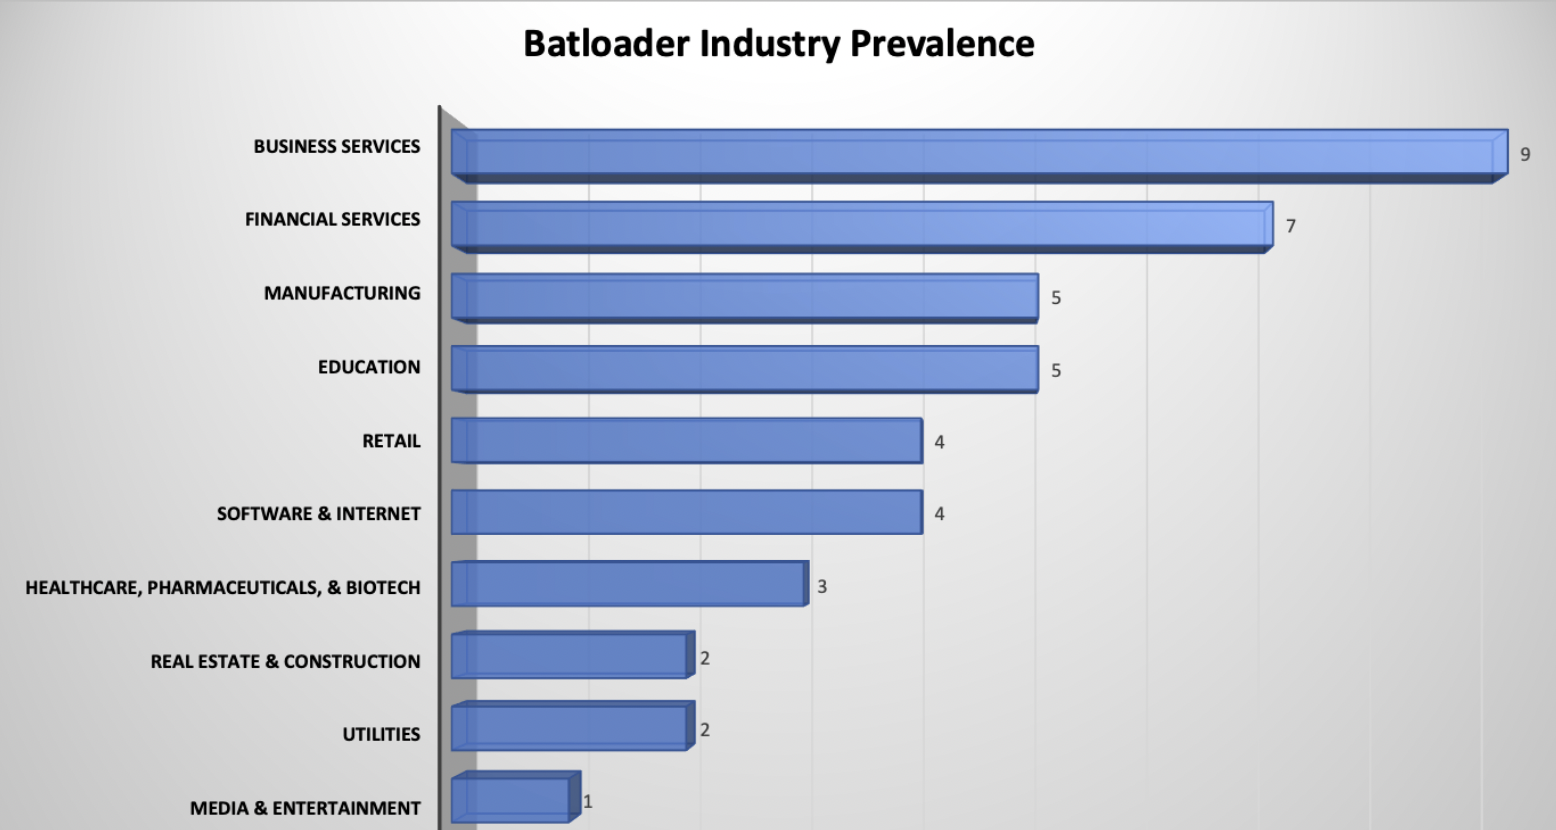
В VMware наблюдают новую угрозу с июля и с тех пор зафиксировали 42 случая успешного заражения. Атакам подвергаются представители разных вертикалей, чаще прочих — коммерсанты, финансисты и промышленники.


Исследование показало, что авторы malvertising-атак обычно выдают BatLoader за популярное приложение — LogMeIn, Zoom, AnyDesk, TeamViewer. Вредонос отдается с взломанных сайтов в виде подписанного MSI-файла или ZIP-архива; содержимым MSI независимо от имени является инструментарий для создания документов novaPDF.

Заражение осуществляется поэтапно, с использованием PowerShell, Msiexec.exe, Mshta.exe и других легитимных инструментов, поэтому атаку трудно обнаружить и пресечь. Повысить привилегии скриптов помогает утилита nircmd.exe; для расшифровки полезной нагрузки на машину загружается Gpg4win, для ее запуска — NSudo. Зловред также пытается препятствовать обнаружению и возможным ответным мерам: добавляет исключения Microsoft Defender, отключает уведомления, Диспетчер задач, командную строку, редактор реестра.

Полезная нагрузка, доставляемая BatLoader, зависит от профиля зараженной системы: на домашние компьютеры обычно загружаются трояны Ursnif и Vidar, на корпоративные компьютеры — дополнительно Cobalt Strike, а также инструмент мониторинга и контроля ИТ-инфраструктуры производства Servably (Syncro или Atera).

Инструмент управления Atera, по словам экспертов, также ранее использовали вымогатели Conti. Примечательно, что один из их IP-адресов тоже засветился в атаках BatLoader — тот, с которого загружались эксплойты для Log4j. Замечено также некоторое сходство с кампаниями Zloader: использование черной оптимизации, инсталлятора Windows, а также PowerShell, batch и других машинных кодов ОС для построения цепочки заражения.

Подпишитесь на новости

В сеть слили 25 минут геймплея GTA 6

Rockstar снова не дали спокойно готовиться к релизу GTA 6. Cyberleek, который несколько недель не публиковал новых утечек, вернулся с 25-минутным роликом. Это самая длинная запись игрового процесса, опубликованная под этим именем.

Как пишет Game Rant, в видео показан Джейсон, который вместе с Люсией посещает Thrillbilly Mud Club и участвует в гонках по грязи.

Прогулкой дело не ограничивается: затем герой отправляется на задание с приятелем, уже без своей напарницы. В записи есть новые сюжетные сцены, любителям проходить игры без спойлеров лучше поберечь любопытство.

Отдельное внимание привлёк внешний вид Джейсона. На нём заметны многочисленные татуировки, а позже он появляется с другой причёской. Издание рассматривает это как намёк на возможности кастомизации. В какой-то момент персонаж вообще остаётся без одежды.

Cyberleek замолчал после официального показа GTA 6 на Netflix. На фоне попыток Take-Two и Rockstar установить источник утечек возникли предположения, что автора уже нашли. Но новый ролик явно портит эту красивую версию событий.

Кто скрывается за псевдонимом — один человек или группа — по-прежнему неизвестно. Пользователям также стоит остерегаться фейковых релизов GTA 6: например, мы писали, что одна такая фальшивка весом 113 ГБ оказалась упаковкой для зловреда.

RSS: Новости на портале Anti-Malware.ru