



Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Баг-хантер Дэвид Шютц рассказал об уязвимости в Android, позволяющей обойти экран блокировки мобильного устройства. По словам эксперта, он несколько месяцев пытался доказать Google, что баг представляет опасность.

Согласно отчету Шютца, в июне 2022 года он обнаружил способ обхода экрана блокировки случайно. Последовательность действий, которая привела к такому результату, может легко сложиться для любого пользователя.

Другими словами, владельцы девайсов на Android в теории могли сами наткнуться на баг. Google тянула с выпуском патча до ноября, поэтому Шютц рассказывает о проблеме только сейчас.

Специалист выявил лазейку после того, как забыл выключить и зарядить свое мобильное устройство перед длительным путешествием. Когда исследователь спохватился и попытался срочно отправить несколько текстовых сообщений, аккумулятор окончательно разрядился и смартфон выключился.

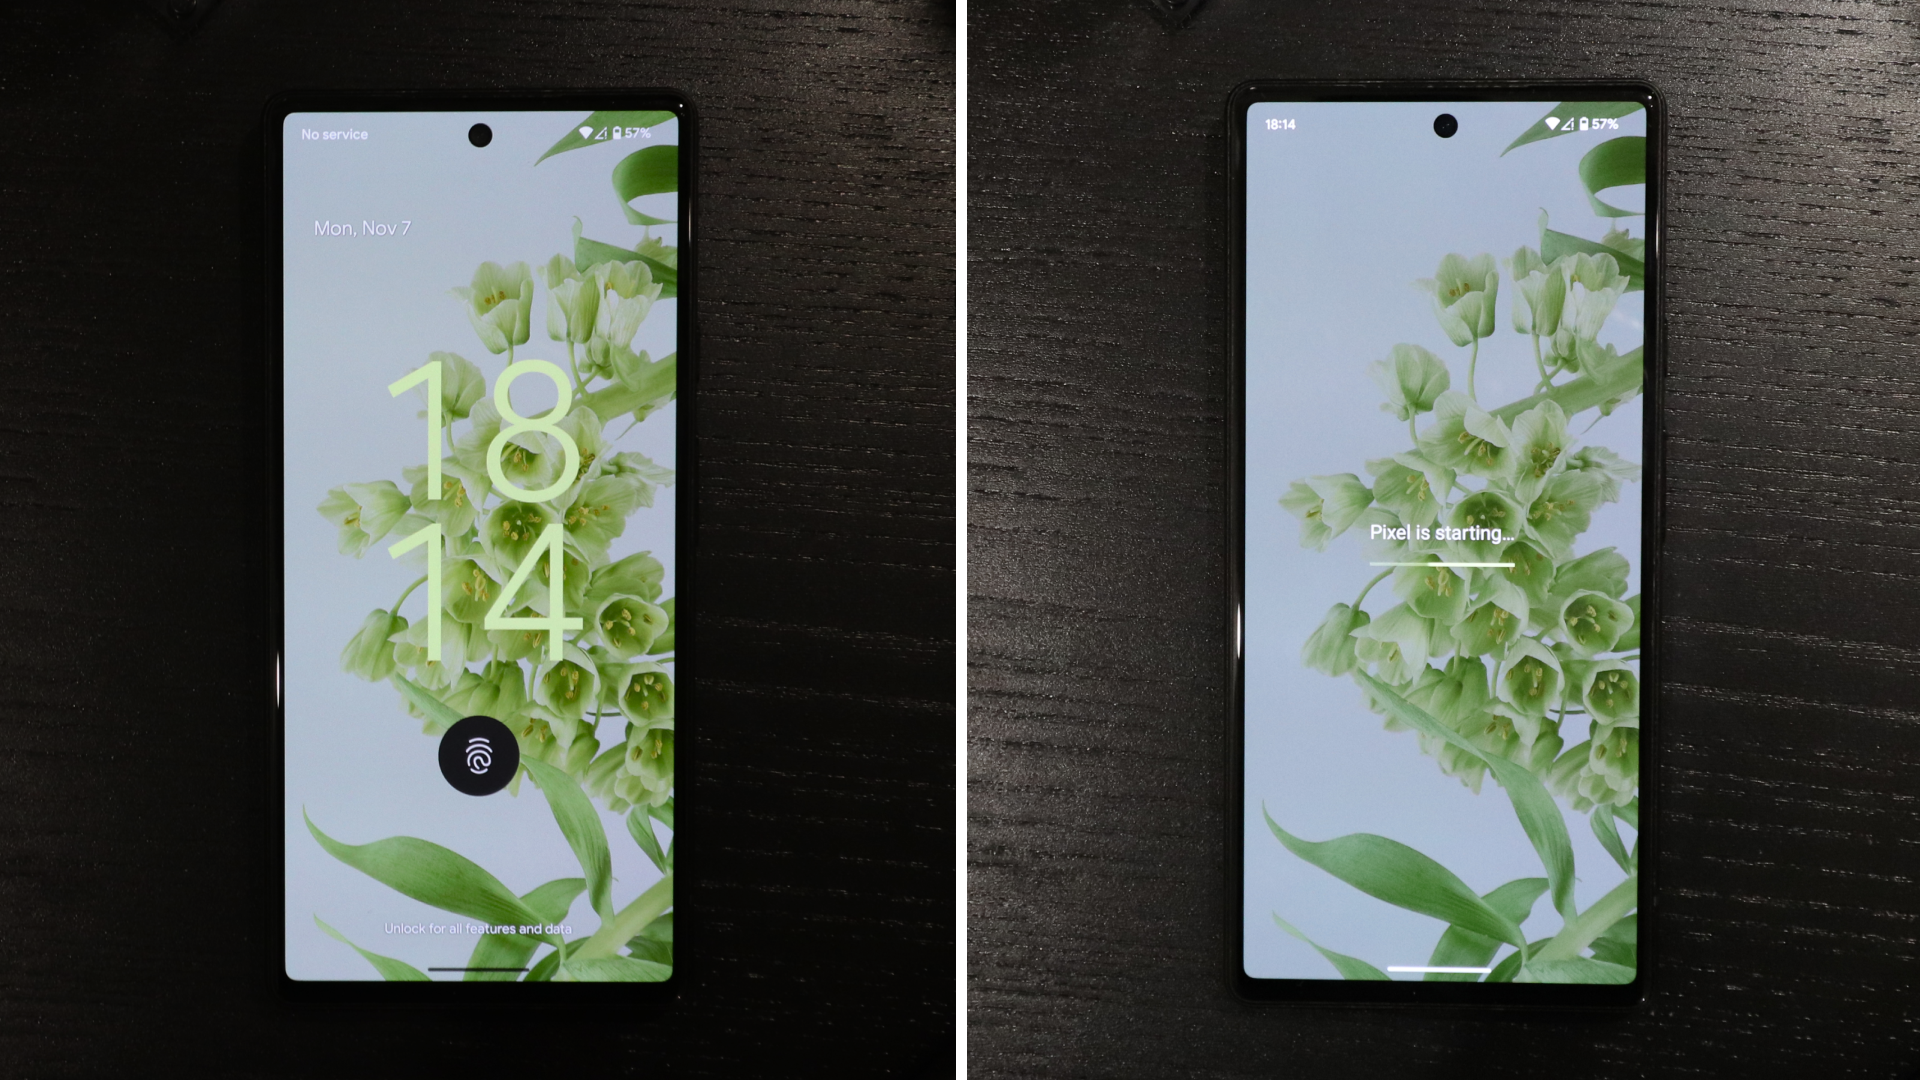
Далее Шютц не смог корректно ввести ПИН-код от сим-карты три раза подряд, после чего вынужден был вводить PUK-код. Эксперт ожидал, что смартфон предложит ввести собственный код разблокировки, поскольку телефон, разрядившись, выключился. Однако девайс предложил войти с помощью отпечатка пальца.

Таким образом, рушилась сама логика, согласно которой смартфон должен после перезагрузки требовать ввести код, чтобы активировать сканер отпечатков или лица. Как оказалось, вся «фишка» крылась в неверно введенном ПИН-коде, после которого сразу вводится правильный PUK-код. В этом случае мобильное устройство не будет требовать собственный код для разблокировки.


Шютц добился, чтобы уязвимости присвоили идентификатор — CVE-2022-20465, а с выходом ноябрьского набора патчей Google устранила баг и даже посвятила ему пару слов. Специалист получил 70 тысяч долларов.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru