



Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Эксперт смог обойти экран блокировки Android с помощью PIN и PUK

Баг-хантер Дэвид Шютц рассказал об уязвимости в Android, позволяющей обойти экран блокировки мобильного устройства. По словам эксперта, он несколько месяцев пытался доказать Google, что баг представляет опасность.

Согласно отчету Шютца, в июне 2022 года он обнаружил способ обхода экрана блокировки случайно. Последовательность действий, которая привела к такому результату, может легко сложиться для любого пользователя.

Другими словами, владельцы девайсов на Android в теории могли сами наткнуться на баг. Google тянула с выпуском патча до ноября, поэтому Шютц рассказывает о проблеме только сейчас.

Специалист выявил лазейку после того, как забыл выключить и зарядить свое мобильное устройство перед длительным путешествием. Когда исследователь спохватился и попытался срочно отправить несколько текстовых сообщений, аккумулятор окончательно разрядился и смартфон выключился.

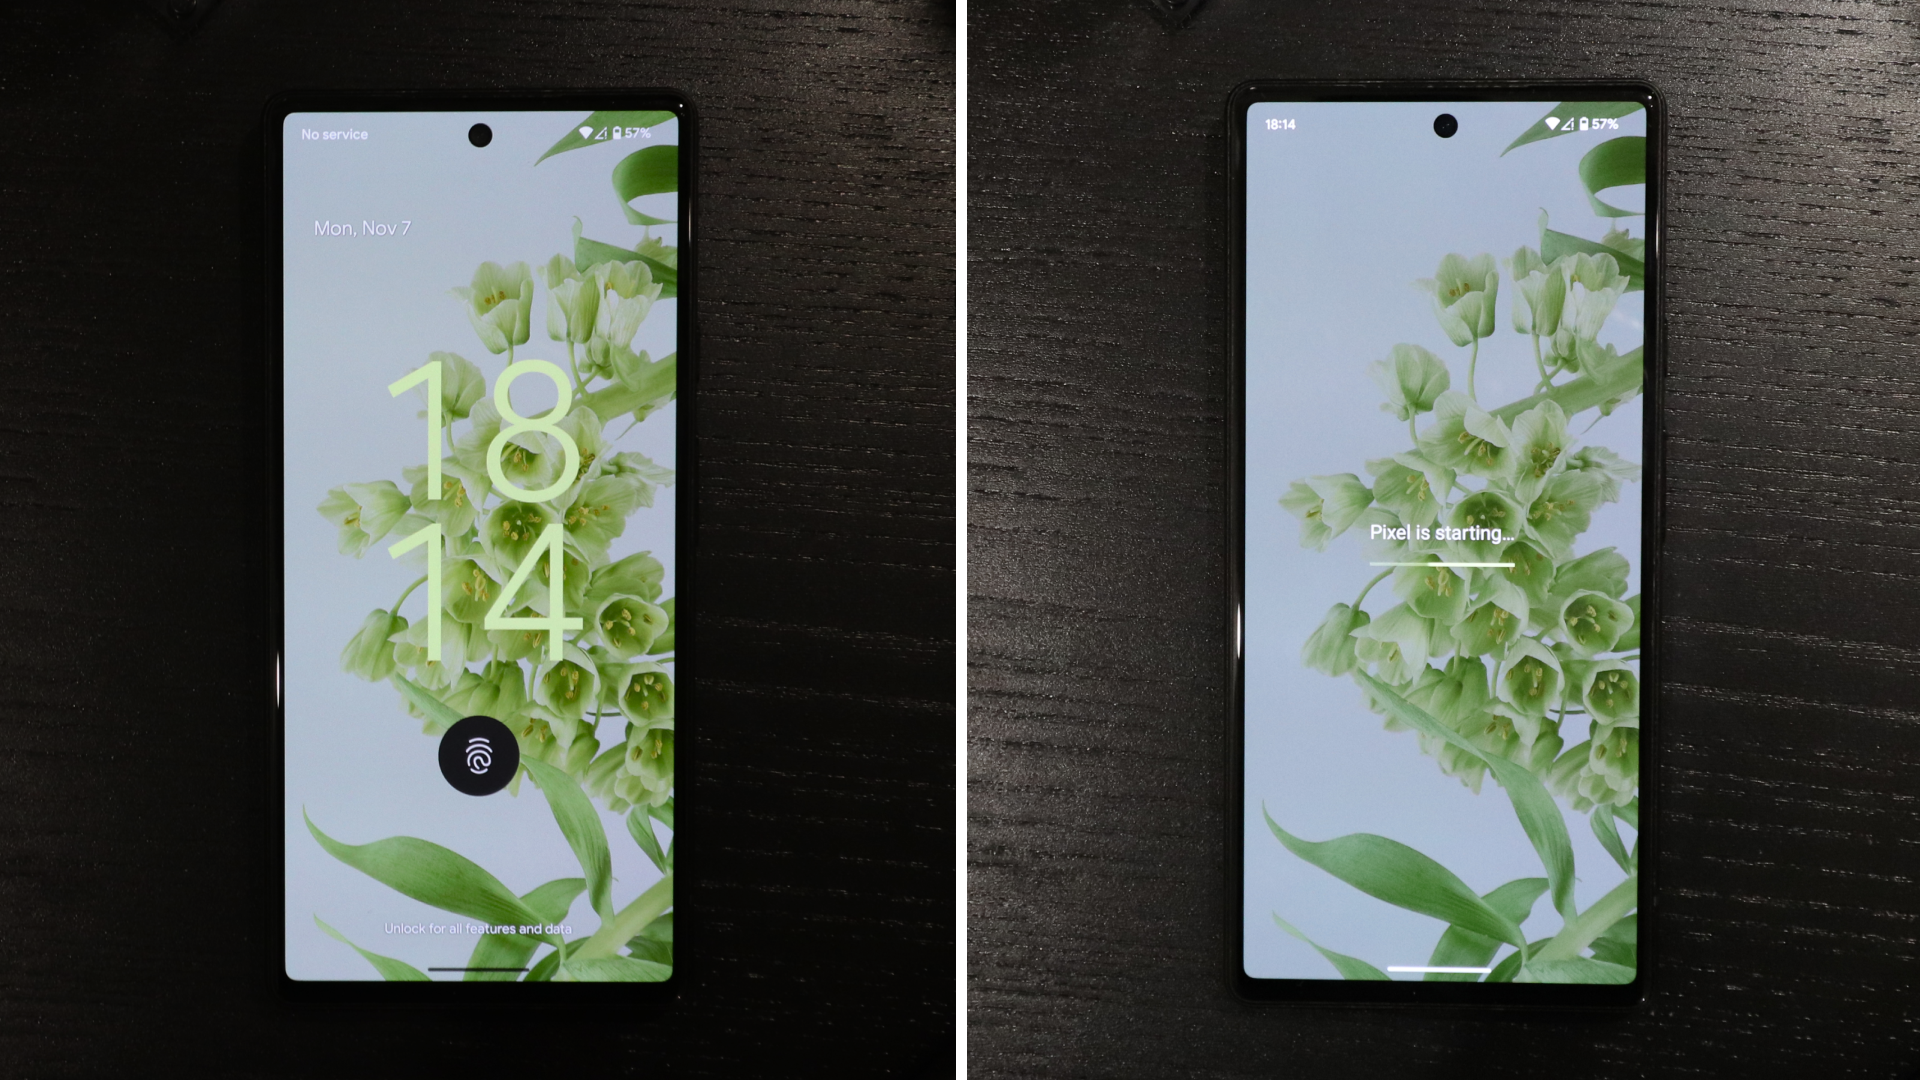
Далее Шютц не смог корректно ввести ПИН-код от сим-карты три раза подряд, после чего вынужден был вводить PUK-код. Эксперт ожидал, что смартфон предложит ввести собственный код разблокировки, поскольку телефон, разрядившись, выключился. Однако девайс предложил войти с помощью отпечатка пальца.

Таким образом, рушилась сама логика, согласно которой смартфон должен после перезагрузки требовать ввести код, чтобы активировать сканер отпечатков или лица. Как оказалось, вся «фишка» крылась в неверно введенном ПИН-коде, после которого сразу вводится правильный PUK-код. В этом случае мобильное устройство не будет требовать собственный код для разблокировки.


Шютц добился, чтобы уязвимости присвоили идентификатор — CVE-2022-20465, а с выходом ноябрьского набора патчей Google устранила баг и даже посвятила ему пару слов. Специалист получил 70 тысяч долларов.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru