После того как IronNet предала огласке деятельность Robin Banks, провайдер Cloudflare внес в черный список домены фишинг-сервиса, которому пришлось приостановить работу. Спустя некоторое время вредоносная инфраструктура ожила — теневые бизнесмены перенесли фронтенд и бэкенд к российскому хостеру DDoS-Guard и усилили защиту платформы от блокировки.
По данным экспертов, PhaaS-сервис Robin Banks существует в Сети как минимум с августа 2020 года. Версия фишинг-платформы, попавшая в поле зрения IronNet, была введена в строй в марте-апреле этого года и проработала до конца июля, пока Cloudflare не отключил ее от своих служб.
Подписчикам Robin Banks предлагается доступ к фишинг-паку, позволяющему воровать финансовую информацию, а также учетки Google и Microsoft у жителей США, Канады, Великобритании и Австралии. Код вредоносного инструмента обфусцирован с помощью специального PHP-скрипта, опубликованного на GitHub.
Сменив хостинг-провайдера, владельцы PhaaS приняли меры защиты вредоносной активности от обнаружения. В частности, была введена двухфакторная аутентификация (2FA) на вход в GUI; подписчикам также предоставлена возможность использования Telegram-бота для сбора украденных данных.
Стоящая за Robin Banks кибергруппа даже попыталась создать закрытый канал Telegram для общения с клиентами, но просуществовал он недолго. Администрации пришлось отбиваться от любителей халявы; в ходе одной из таких перепалок представитель PhaaS-сервиса вспылил и открыл общий доступ к каналу, который тут же наполнился спамом.
Чтобы избавить клиентов от непрошеных посетителей, были созданы редиректоры. Под них закупили множество новых доменов, в том числе ironnet[.]click и ironpages[.]club (видимо, в пику экспертам, раскрывшим преступный бизнес). Первый поддельный IronNet-домен недолго использовался для перенаправления на админ-интерфейс, второй — для хостинга содержимого фишинг-пака (оба уже недоступны).
Редирект-функциональность фиш-пака Robin Banks реализована путем привязки его к серверам Adspect — инструмента сторонней разработки, позволяющего отсеивать источники трафика на основе черных списков, фингерпринта и ИИ-технологий.
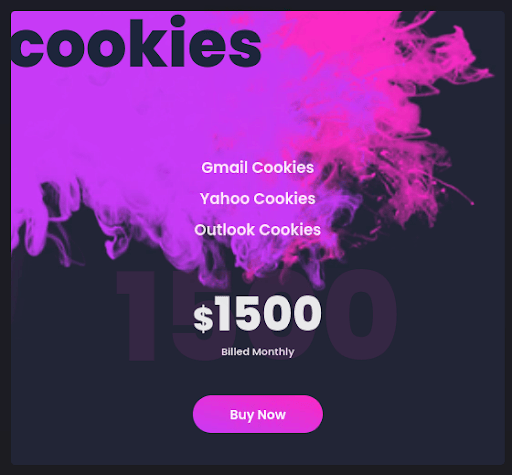
Из новых функций, доступных подписчикам, исследователи особо отметили опцию кражи куки, предлагаемую за отдельную плату. По всей видимости, PhaaS-сервис решил расширить аудиторию, охватив также APT-группы, которым зачастую требуется обойти 2FA. Метод, позиционируемый как собственная разработка, использует новейшую версию evilginx — популярного у киберкриминала инструмента с открытым исходным кодом, позволяющего создавать обратный прокси.
Возрожденный Robin Banks — не единственная новинка на рынке готового инструментария для фишинга, о которой ИБ-экспертам стало известно в этом году. К сожалению, PhaaS-услуги пользуются спросом; в ответ плодятся такие сервисы, как EvilProxy и Caffeine.
Представители DDoS-Guard поделились комментарием и прояснили свою позицию:
«Компания DDoS-Guard не занимается «коллекционированием» сервисов злоумышленников, как нам приписывают в СМИ. Мы разрабатываем и применяем собственные методики для обнаружения и борьбы с фишинговыми сайтами, подробнее об этом можно прочитать в нашем блоге.
Мы не приветствуем незаконную деятельность и обман пользователей и немедленно реагируем, обнаружив нарушения Политики использования сервисов DDoS-Guard. В настоящий момент услуги защиты от DDoS-атак для фишинг-сервиса Robin Banks не предоставляются».












