



Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

Новый фишинг-сервис Caffeine позволяет рассылать письма от имени Mail.ru

При разборе мартовских фишинговых атак по своей клиентской базе эксперты Mandiant обнаружили, что злоумышленники воспользовались неизвестным ранее тулкитом Caffeine. Как оказалось, в Сети появился новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга), который отличается от аналогов открытой регистрацией — подписчиков не проверяют на благонадежность, требуя рекомендаций, что сильно снижает планку для начинающих фишеров.

Фишинг-сервис Caffeine активно продвигается на хакерских форумах и с помощью сарафанного радио. Проведенное в Mandiant исследование выявило еще одно характерное отличие: среди шаблонов писем-приманок, предлагаемых подписчикам, числятся имитации посланий китайского сервис-провайдера NetEase и российского Mail.ru (правда, на английском языке).

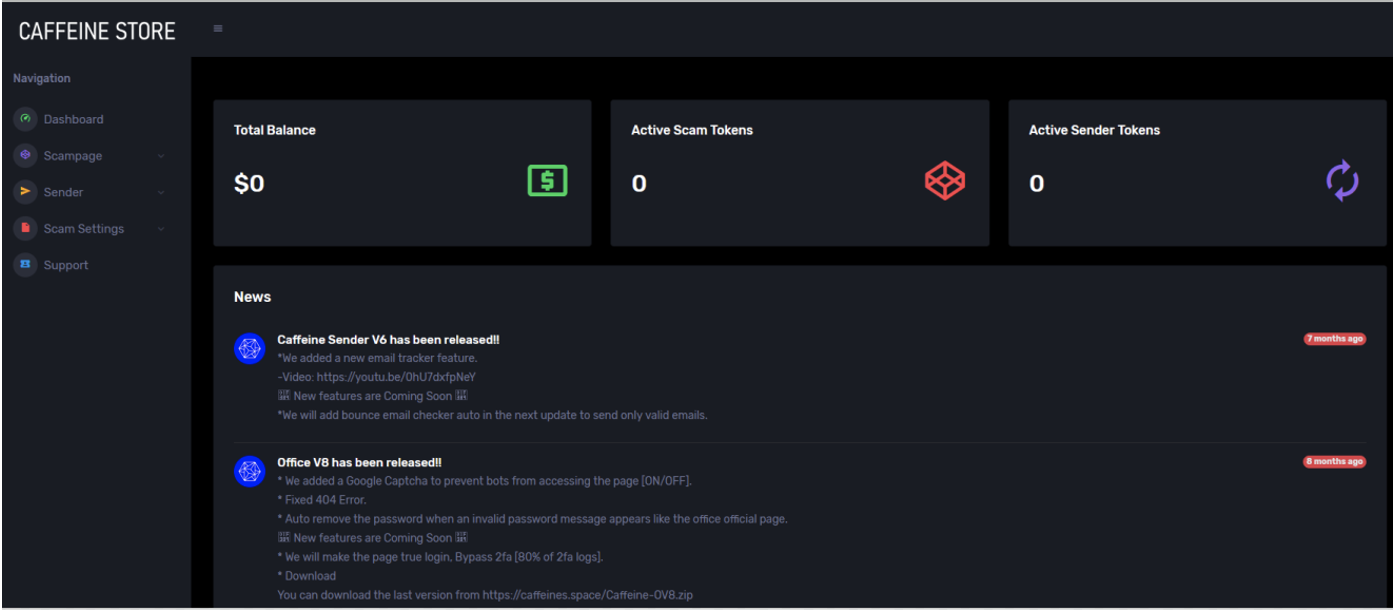
По словам аналитиков, новая PhaaS-платформа имеет интуитивно-понятный интерфейс и предлагает множество инструментов для автоматизации фишинговых атак, а также хостинг на взломанных WordPress-сайтах. Сервис доступен по подписке (месяц, три месяца и полгода); расценки выше, чем у аналогов, но операторы фишинг-сервиса пытаются это компенсировать, предоставляя средства защиты от детектирования и анализа, а также услуги техподдержки.

Подписчики также могут воспользоваться опциями, в том числе такими:

  • кастомизация URL-схем, помогающая создавать динамические страницы с информацией, специфичной для жертв;
  • готовые страницы-редиректоры и финальные ловушки;
  • фильтрация трафика с блокировкой по IP-адресам, типу источника запроса (мобильное устройство, десктоп, прокси-сервер, Tor, файрвол), а также перенаправление ботов на выбранный сайт.

После создания аккаунта и входа в личный кабинет пользователя направляют на домашнюю страницу Caffeine с «магазином» инструментов для проведения фишинговых атак.


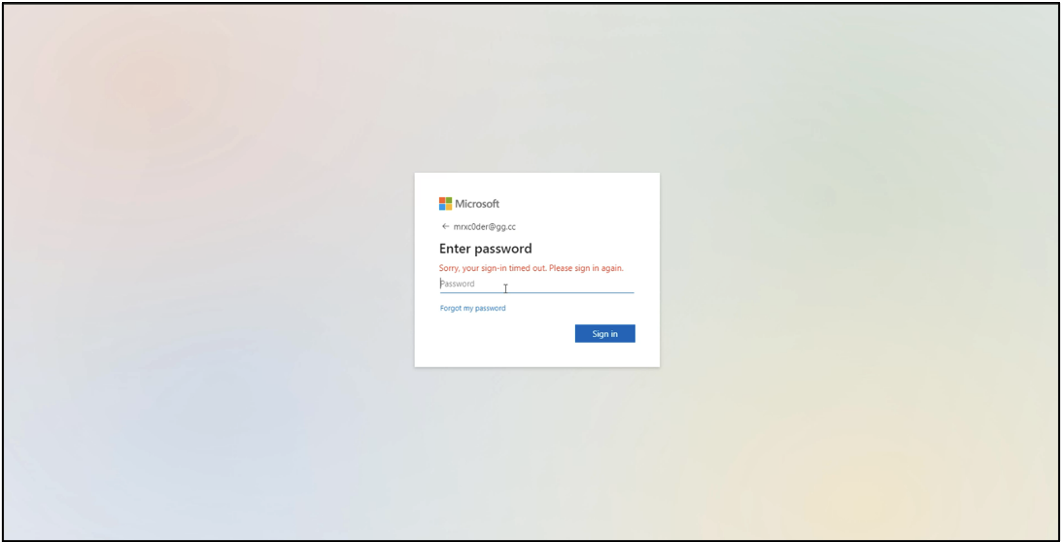
Задав основные параметры для своей кампании, оператор выполняет развертывание фишинг-пака. Последний пока позволяет создавать только поддельные страницы Microsoft 365.


Выбор шаблонов фишинговых писем более богат — в дефолтном наборе Caffeine присутствуют HTML-файлы для вставки текстов, написанных от имени сервисов Microsoft (включая файлообменник), AOL, Yahoo, китайских провайдеров и Mail.ru. Для отправки таких фальшивок PhaaS-сервис предлагает готовые утилиты на Python и PHP.

Подпишитесь на новости

Google готовит голосовую активацию Emergency SOS на Android

Вызвать помощь, не прикасаясь к смартфону: Google, похоже, разрабатывает голосовой запуск Emergency SOS. Предполагаемый сценарий — трижды произнести «Help». Именно такую последовательность показывает найденная анимация: затем активируются определение местоположения, экстренная видеозапись и звонок в службу помощи.

Следы функции обнаружила Android Authority в коде приложения Personal Safety. Пользователям она пока недоступна.

Сейчас для запуска SOS обычно требуется пять раз нажать кнопку питания. Голосовой вариант мог бы пригодиться, когда до телефона не дотянуться или руки заняты. В экстренной ситуации искать нужную кнопку — удовольствие сомнительное.

В коде также есть фразы «Say “yes” to continue» и «Say “cancel” to dismiss Emergency SOS». Они указывают на возможное голосовое подтверждение и отмену. Будет ли подтверждение обязательным во всех случаях, пока неизвестно.

Personal Safety доступно не только на Pixel, поэтому авторы публикации допускают появление функции и на совместимых устройствах других производителей.

Но список моделей, поддерживаемые языки и сроки запуска не объявлены. Рассчитывать, что смартфон уже реагирует на русское «Помогите», оснований нет. Пока голосовой SOS остаётся разработкой, найденной при разборе приложения. До релиза Google может изменить сценарий или вовсе не выпустить функцию.

RSS: Новости на портале Anti-Malware.ru