



Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Специалисты Microsoft представили результаты исследования деятельности криминального сервиса, работающего по модели «фишинг как услуга» (Phishing-as-a-Service, PHaaS). По мнению аналитиков, BulletProofLink ответственен за множество фишинговых кампаний, нацеленных на массовый сбор учетных данных для продажи.

Этот PHaaS-сервис, как выяснили в Microsoft, объявился в интернете в 2018 году. На подпольных форумах его рекламируют и под другими именами — BulletProftLink, Anthrax.

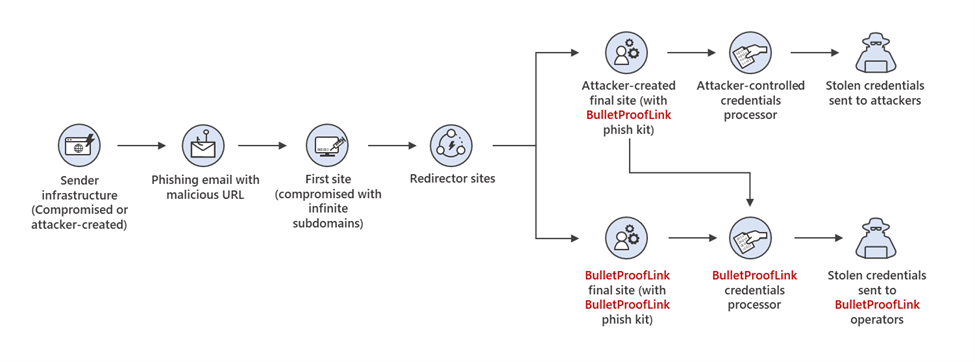
Оказалось, что за небольшую плату операторы BulletProofLink могут выполнить за клиента всю работу: разместить в Сети фишинг-пак для создания поддельных страниц, провести спам-рассылки для привлечения потенциальных жертв, собрать и систематизировать краденые данные.

Фишер может воспользоваться услугами одноразово либо оформить подписку. Ему также предлагают широкий выбор шаблонов страниц-ловушек (более сотни вариантов), набор инструкций по использованию PHaaS-сервиса, форумы и чаты для общения с техподдержкой и администрацией сервиса.

Для хостинга фейковых страниц операторы BulletProofLink в основном выбирают взломанные сайты. Могут также залезть в чужой DNS-аккаунт и создать множество поддоменов для частой смены URL в спам-письмах. При разборе одной из таких кампаний эксперты насчитали свыше 300 тыс. уникальных поддоменов, зарегистрированных с целью фишинга.

Примечательно, что владельцы BulletProofLink воруют добычу своих клиентов — делают копии собранных баз учеток и впоследствии, видимо, тоже продают их в даркнете.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru