



Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

Операторы LockBit 3.0 завили о краже внутренних данных корпорации Thales

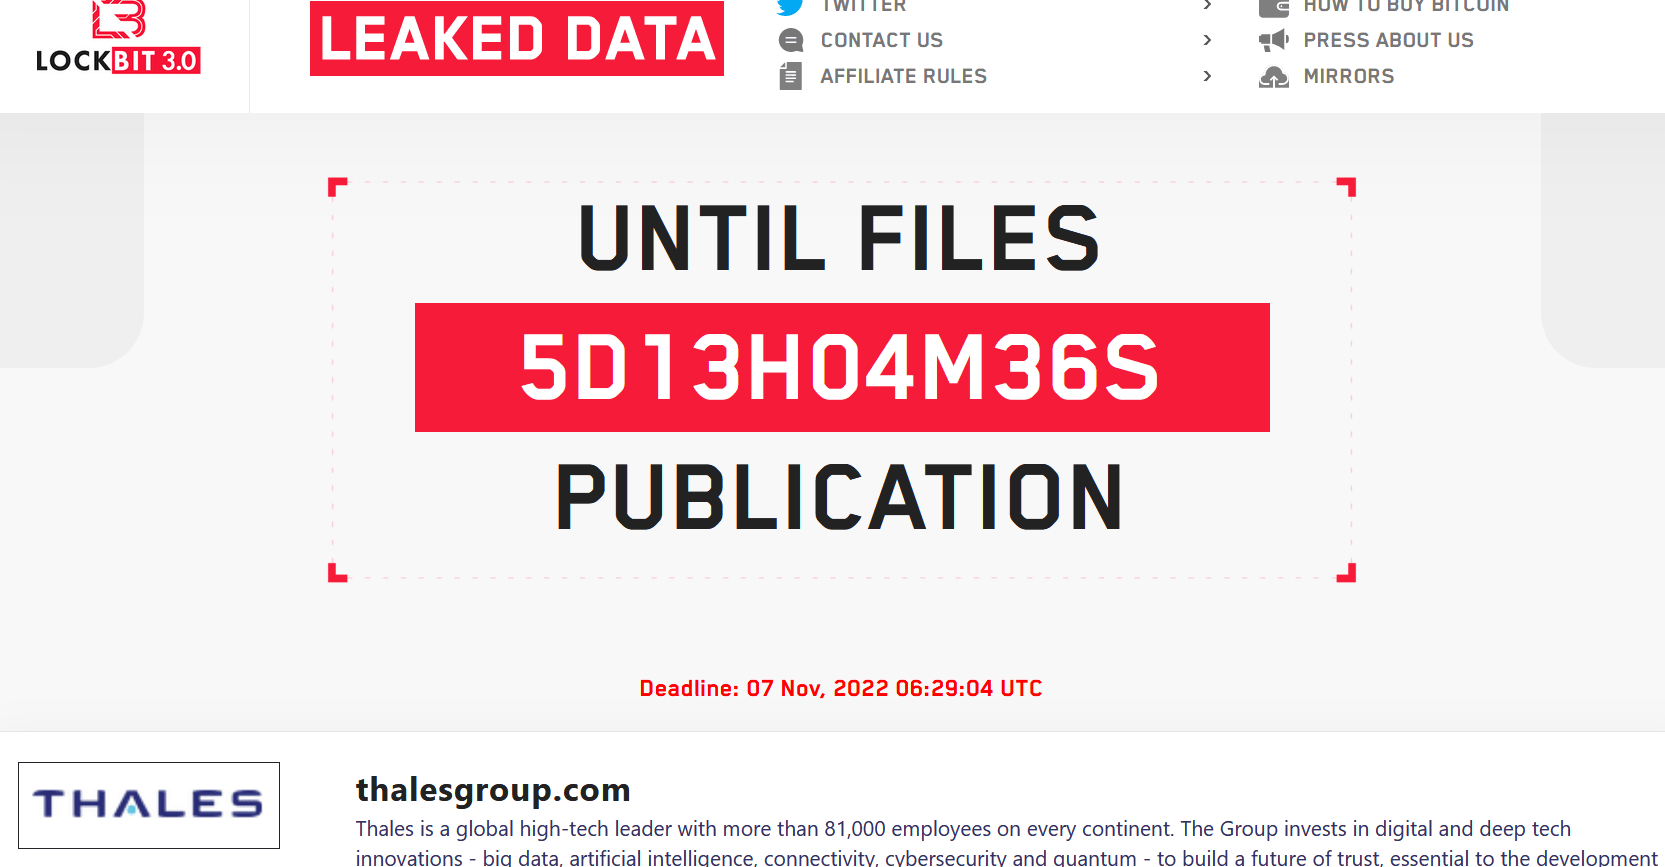
Киберпреступная группировка, распространяющая LockBit 3.0, утверждает, что ей удалось утащить внутренние данные французской корпорации Thales, которая разрабатывает информационные системы для авиакосмической и военной отрасли.

Представители Thales подтвердили, что руководство компании в курсе заявлений операторов LockBit 3.0 и уже проверяет информацию о скомпрометированных данных. Напомним, что число сотрудников французского техногиганта по всему миру превышает 81 тыс.

Злоумышленники добавили в список своих жертв Thales 31 октября 2022 года; а уже 7 ноября они обещают опубликовать украденные сведения, если компания откажется заплатить выкуп. На сегодняшний день киберпреступники так и не опубликовали образцы скомпрометированных данных.


Как заявили изданию Reuters представители Thales, корпорация пока не получала никаких уведомлений или требований от злоумышленников. Тем не менее специалисты инициировали внутреннее расследование, а также уведомили французское агентство ANSSI, отвечающее за кибербезопасность.

По словам пресс-секретаря, Thales пока не обращалась в правоохранительные органы по факту возможного киберинцидента.

В сентябре мы писали, что один из операторов LockBit слил в Сеть билдер последней версии шифровальщика. Судя по всему, там имели место внутренние противоречия между участниками группировки.

Что касается Thales, лето мы подробно разбирали уход корпорации из России. Множество фейков, которые появились на фоне этой новости, заставили нас изучить эту тему более внимательно.

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru