



Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

Трояна, собравшего 1 млн загрузок, два года не могут выгнать с Google Play

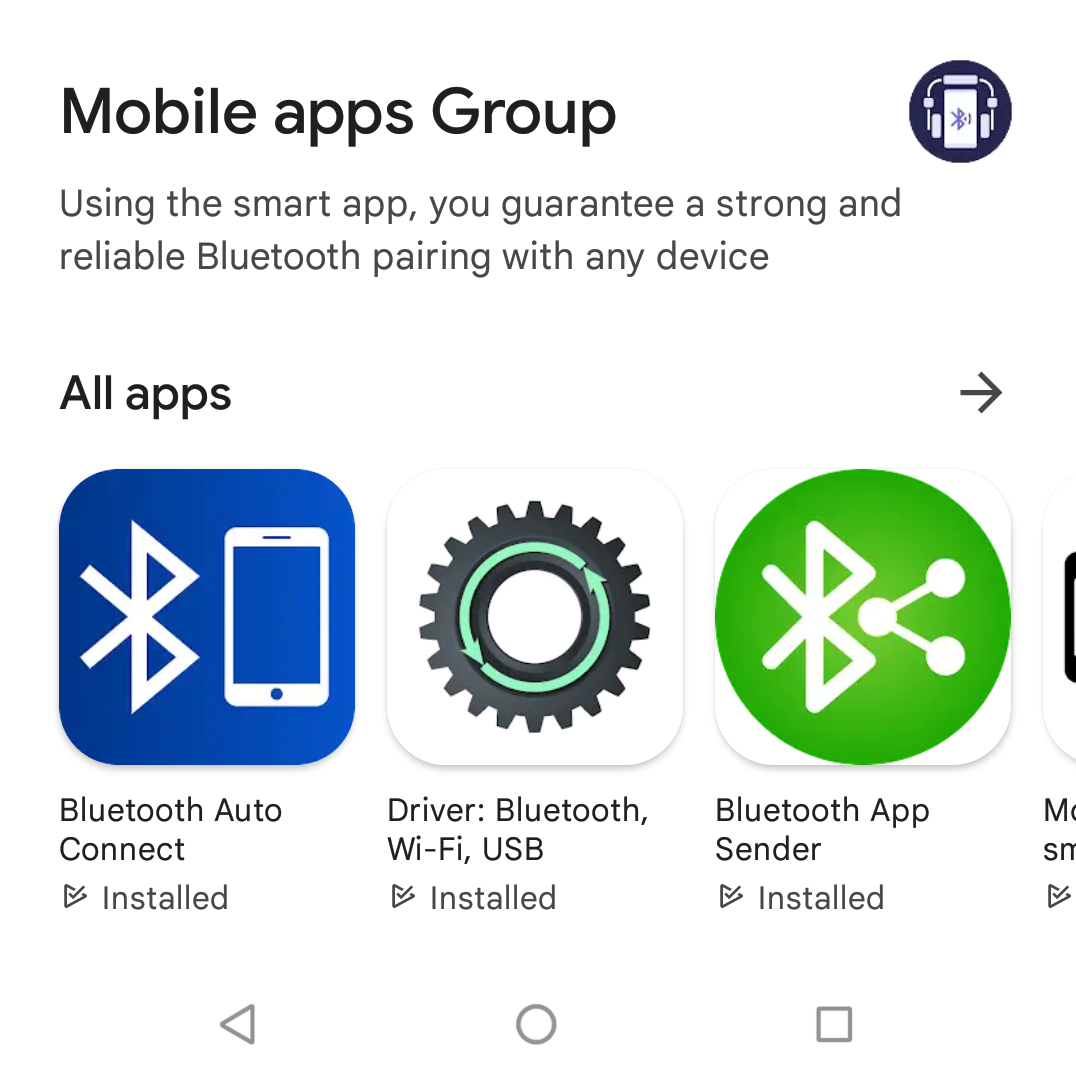
В настоящее время в магазине Google числятся четыре Android-приложения, зараженных HiddenAds, с суммарным числом загрузок не менее 1 миллиона. Их автором является Mobile apps Group — этот разработчик, по данным Malwarebytes, исправно обновляет свой софт в Play Store с конца 2020 года.

Троян HiddenAds относится к классу adware; он умеет настойчиво показывать рекламу и имитировать клики, приносящие оператору доход. Поддельные приложения, созданные Mobile apps Group, детектируются как разные варианты именно этого зловреда, однако их автора почему-то не гонят с Google Play.


Анализ одного из близнецов-братьев — Bluetooth Auto Connect — показал, что при первой установке вредонос выжидает пару дней, а затем начинает в фоновом режиме плодить вкладки в Chrome. Открываемые сайты могут быть вполне безобидными, на них троян просто скликивает рекламу, другие содержат порноконтент и страницы-ловушки, сообщающие о заражении или необходимости обновления софта.

Блокировка мобильного устройства зловреду не помеха. Когда жертва ее снимает, Chrome открывается на последнем сайте, на который был совершен переход; зачастую рекламщик сразу открывает следующую вкладку. В итоге после разблокировки смартфона, молчавшего несколько часов, владельцу придется закрывать много вкладок. В истории браузера тоже появится длинный список сайтов, которые он не посещал.

За неполные два года (с декабря 2020) на счету Bluetooth Auto Connect скопилось 19 выпусков, в том числе шесть «чистых», которые могут говорить о карательных мерах, принятых Google. Текущая версия приложения — 5.7, она содержит вариант HiddenAds, который не менялся с декабря прошлого года.

В прошлом месяце в Google Play появились другие хорошо известные кликеры, а также SharkBot, который в этом году проявляет завидное упорство.

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru