



Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Шифровальщик Azov пытается подставить специалистов по кибербезопасности

Новая деструктивная вредоносная программа с функциями шифровальщика пытается свалить ответственность на исследователей в области кибербезопасности. Зловред получил имя Azov, в настоящее время он активно распространяется через пиратский софт и генераторы ключей (кейгены).

Как утверждают злоумышленники, за созданием Azov стоит известный специалист по кибербезопасности — Hasherazade, а также ряд других экспертов, среди которых есть даже сотрудники BleepingComputer. Всё это, само собой, ложь и попытка дискредитировать уважаемых спецов.

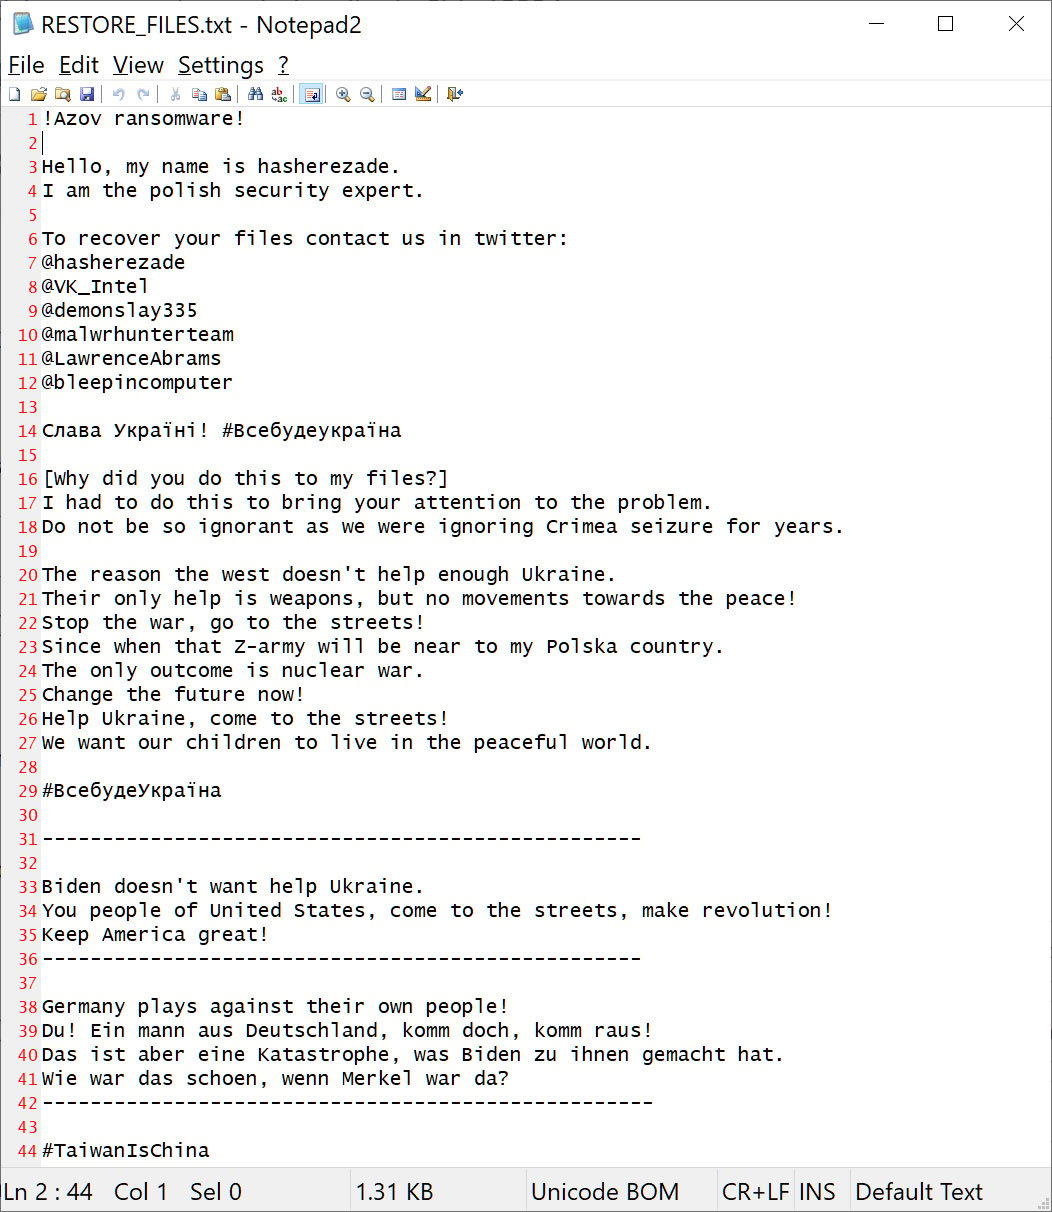
Вайпер сбрасывает записку с выкупом под названием RESTORE_FILES.txt, в которой утверждается, данные на устройстве зашифрованы в качестве протеста против «аннексии Крыма».


Кроме того, записка рекомендует жертве связаться с BleepingComputer, MalwareHunterTeam, Майклом Гиллеспи или Виталием Кремецем в Twitter, чтобы вернуть пострадавшие файлы в прежнее состояние.

Поскольку реального способа выйти на операторов Azov не существует, вредонос причисляют к деструктивными вайперам, а не программам-вымогателям. Атакованные пользователи уже начали жаловаться в редакцию BleepingComputer, однако исследователи пока не знают, как помочь жертвам шифровальщика.

На данный момент известно, что Azov распространяется с помощью загрузчика SmokeLoader. Помимо «Азова», SmokeLoader доставляет инфостилер RedLine и вымогатель STOP. Исполняемый файл Azov детектируется 37 антивирусными движками на VirusTotal.

К зашифрованным файлам (вредонос игнорирует .ini, .dll и .exe) добавляются расширения .azov, а в реестре Windows создаётся следующий ключ:

[HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run\]
"Bandera" = «C:\ProgramData\rdpclient.exe"
Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru