



Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

Сотрудник New York Post выложил на сайт газеты оскорбительные статьи

На странице консервативного таблоида New York Post опубликовали материалы с жесткой критикой демократов. В одной из статей конгрессмен Ли Зелдин якобы призывал убить Джо Байдена. Фейки выложил сотрудник газеты.

Провокационные материалы появились на сайте и в твиттере New York Post накануне. И хотя редакция быстро удалила несанкционированный контент, скриншоты успели разойтись по сетям. В них содержались резкие высказывания о демократах, сделанные якобы членом Палаты представителей от Республиканской партии Ли Зелдиным.

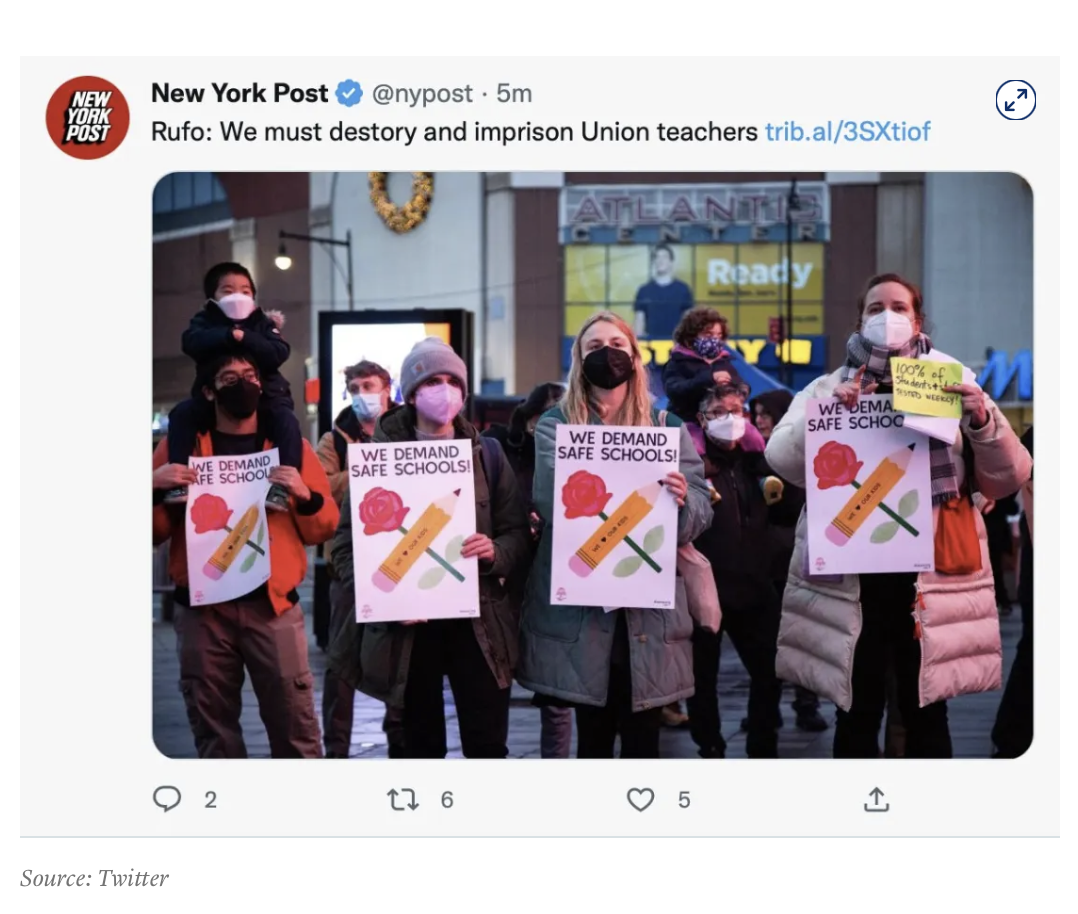
Заголовки на статьи выкладывали с фотографиями, но ссылки на материалы не вели. Помимо жестоких и откровенных призывов в отношении Байдена, его сына Хантера и конгрессвумен Окасио-Кортес, от имени газеты опубликовали расистский заголовок против мэра Нью-Йорка Эрика Адамса и пост, оскорбляющий профсоюз учителей.


Материалы быстро удалили. Сначала представитель New York Post сообщил, что сайт и аккаунт в твиттере взломали хакеры. Оперативное расследование показало, что к инциденту причастен сотрудник издания. Его уже уволили.

“Утром мы убрали мерзкий и предосудительный контент с нашего веб-сайта и аккаунтов в социальных сетях”, — говорится в заявлении пресс-службы газеты.

The New York Post принадлежит корпорации News Corp., имеет большой тираж и популярный веб-сайт. В твиттере у издания почти 3 млн подписчиков.

Компания Automattic, владелец и оператор системы управления контентом WordPress VIP, которая позволяет публиковать материалы на сайте New York Post, заявила, что не будет “комментировать расследование”.

Добавим, месяц назад популярный американский бизнес-журнал Fast Company был вынужден на неделю закрыть свой сайт после взлома. Хакеры разослали подписчикам Apple News непристойные и расистские уведомления. Преступники проникли в систему, использовав слабый пароль, который был установлен почти во всех учетках сотрудников.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru