



США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

США обвинили украинца в причастности к созданию MaaS-сервиса Raccoon

В штате Техас огласили обвинения, выдвинутые против Марка Соколовского. По версии следствия, 26-летний украинец являлся одним из создателей и операторов сервиса, предоставляющего в пользование Raccoon Stealer по платной подписке (модель MaaS, Malware-as-a-Service — вредонос как услуга).

Инфостилер Raccoon обладает широкими возможностями кражи данных и пользуется большой популярностью в криминальных кругах. За три года существования зловред, по оценкам ФБР, заразил миллионы компьютеров по всему миру. Похищенная им информация обычно используется для реализации мошеннических схем или выставляется на продажу в даркнете.

В конце марта этого года держатели MaaS-сервиса Raccoon свернули свои операции, якобы из-за гибели главного вдохновителя проекта, а в июне выпустили новую версию инфостилера — 2.0, написанную с нуля. Теперь выяснилось, что лидер преступной группы не погиб, а был арестован в Нидерландах по запросу ФБР и теперь ожидает экстрадиции в США. Одновременно ФБР вместе с голландскими и итальянскими партнерами разгромило инфраструктуру Raccoon, отключив серверы, используемые версией 1.0 зловреда.

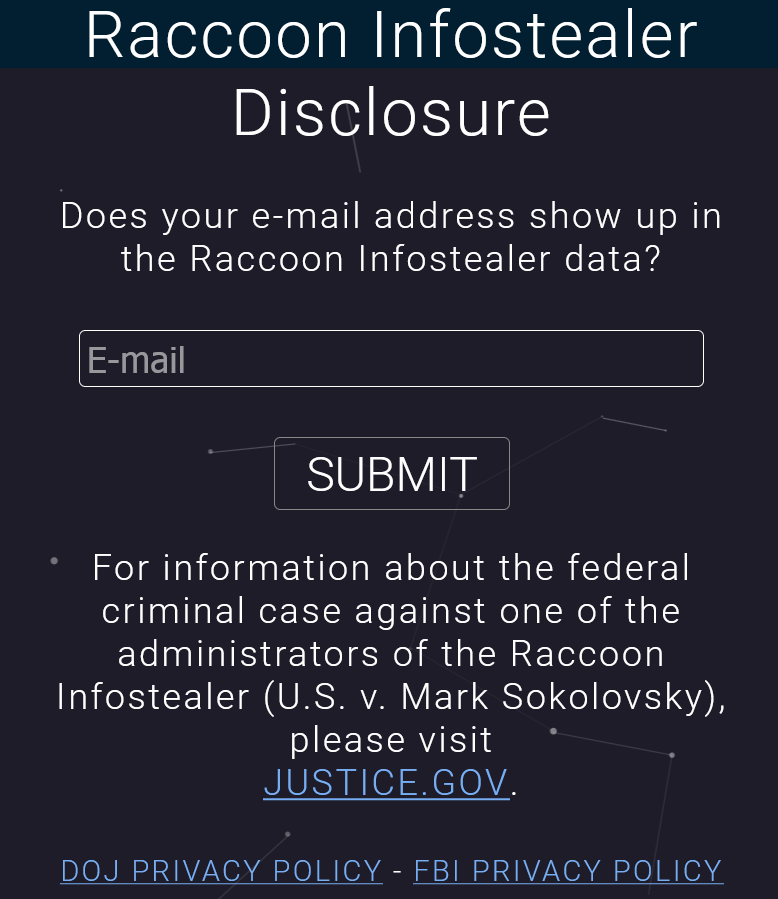
Американские власти также озаботились сбором информации о жертвах инфостилера и начали регистрировать украденные им учетки и другие идентификаторы, такие как адреса имейл (уже собрано более четырех млн) и криптокошельков. Для выявления жертв заражения создан специальный сайт, на котором можно проверить наличие своего имейл в базе краденого; при положительном результате жертве высылается подтверждение с дополнительной информацией.


Соколовскому инкриминируют преступный сговор, мошенничество с использованием компьютерной техники и проводной связи, отмывание денег и кражу личности с отягчающими обстоятельствами. По совокупности ему грозит до 27 лет лишения свободы. В прошлом месяце окружной суд в Амстердаме принял решение об экстрадиции украинца в США, но тот подал апелляцию.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru