



С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

С ботнета Emotet раздаются майнер и RAT-троян во вложенных SFX-архивах

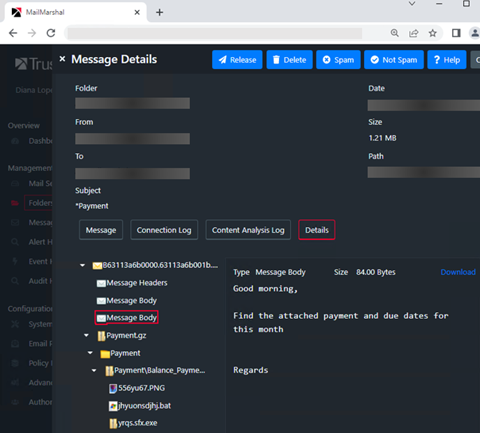
Эксперты Trustwave SpiderLabs зафиксировали новую волну вредоносного спама, исходящего с ботнета Emotet. В качестве вложений злоумышленники используют составные самораспаковывающиеся архивы; целевая полезная нагрузка запаролена, но разблокировка и запуск участия пользователя не требуют, эти задачи выполняются автоматически с помощью bat-скрипта.

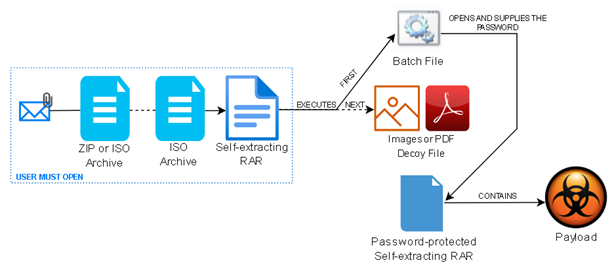
Поддельные письма предлагают получателю ознакомиться с новым счетом-фактурой, открыв прикрепленный файл ZIP или ISO. Как оказалось, вложение содержит архивный файл RAR SFX, в который заключен еще один самораспаковывающийся RAR, но уже под паролем.


Первый вложенный SFX для прикрытия использует иконку PDF или Excel и содержит три файла: контейнер полезной нагрузки (второй RAR SFX), запускающий его пакетный скрипт и маскировочный PDF-документ либо изображение. Все компоненты распаковываются в папку %AppData% с перезаписью существующих файлов, а затем запускаются на исполнение.

Установку полезной нагрузки, сокрытой во втором RAR SFX, обеспечивает командный файл (.bat), в котором определены пароль и папка для сохранения файла. Сценарий также запускает команду на отображение картинки-приманки.


В более новых образцах вредоносных вложений маскировочная графика и PDF отсутствуют, а запароленный RAR SFX распаковывается в папку %temp%, но атака проводится таким же образом — за один клик.

Вся исполняемая полезная нагрузка в рамках данной имейл-кампании скомпилирована с помощью .NET и использует opensource-обфускатор ConfuserEX. Исследователям удалось идентифицировать CoinMiner, умеющий воровать данные из браузеров и Microsoft Outlook, а также Quasar RAT — трояна с открытым исходным кодом, опубликованным на GitHub.

Последнее время в Trustwave наблюдают рост количества угроз, запакованных в ZIP под паролем. Порядка 96% из них распространяются посредством рассылок с ботнета Emotet.

Подпишитесь на новости

Яндекс и VK могут объединить облака, офисные сервисы и ИИ

Яндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.

О переговорах сообщили источники РБК. Возможная сделка обсуждается более двух месяцев, однако окончательный состав активов ещё не определён.

Один из рассматриваемых вариантов предполагает передачу в СП всего VK Tech, а со стороны Яндекса — Yandex Cloud, «Яндекс 360» и одного из ИИ-активов Yandex B2B Tech.

Доли партнёров могут распределить поровну — 50 на 50. Работать объединённая структура, по данным источников, может на базе ООО «БТБ Тех».

Яндекс заявил, что не комментирует слухи, а VK Tech отказался от комментариев. Ещё в июле СМИ писали, что компании обсуждают стратегическое партнёрство в облачных технологиях, сервисах продуктивности и ИИ для бизнеса.

Корпоративные направления обеих компаний растут бодрее многих соседей по рынку. Выручка Yandex B2B Tech в первом полугодии 2026 года увеличилась на 32%, до 28,9 млрд рублей, а VK Tech — на 35,3%, до 9 млрд рублей.

Эксперты видят в возможном союзе попытку сократить ценовую конкуренцию, объединить расходы на разработку и расширить перекрёстные продажи. Яндекс принесёт сильные позиции в облаках, ИИ и информационной безопасности, VK — корпоративные коммуникации, HR-tech и опыт работы с госсектором. По одной из оценок, совместная структура сможет занять около 30% рынка.

Напомним, сегодня стало известно, что Яндекс выпустил систему контроля безопасности корпоративного ИИ.

RSS: Новости на портале Anti-Malware.ru