



Шифровальщик Venus приходит в сеть через незащищенный RDP

Шифровальщик Venus приходит в сеть через незащищенный RDP

Шифровальщик Venus приходит в сеть через незащищенный RDP

Эксперты зафиксировали новую волну атак шифровальщика Venus на корпоративные сети. Для входа в чужие владения злоумышленники используют публично доступную службу удаленных рабочих столов — даже в тех случаях, когда она работает на нестандартном порту.

Новые RDP-атаки, нацеленные на внедрение Venus, наблюдаются с середины августа. На настоящий момент вредоносная активность относительно высока, жертвы из разных стран выкладывают образцы на ID Ransomware каждый день.

При запуске Windows-шифровальщик пытается прибить четыре десятка процессов, ассоциируемых с серверами базы данных, приложениями Microsoft Office, почтовыми клиентами (Outlook, Thunderbird), OneNote и Firefox. Вредонос также чистит журнал событий, удаляет теневые копии Windows и отключает DEP-защиту.

Шифрование данных осуществляется с использованием AES и RSA. В конец зашифрованных файлов записываются маркер (gooodgamer) и дополнительная информация, назначение которой не установлено, а к имени добавляется расширение .venus.

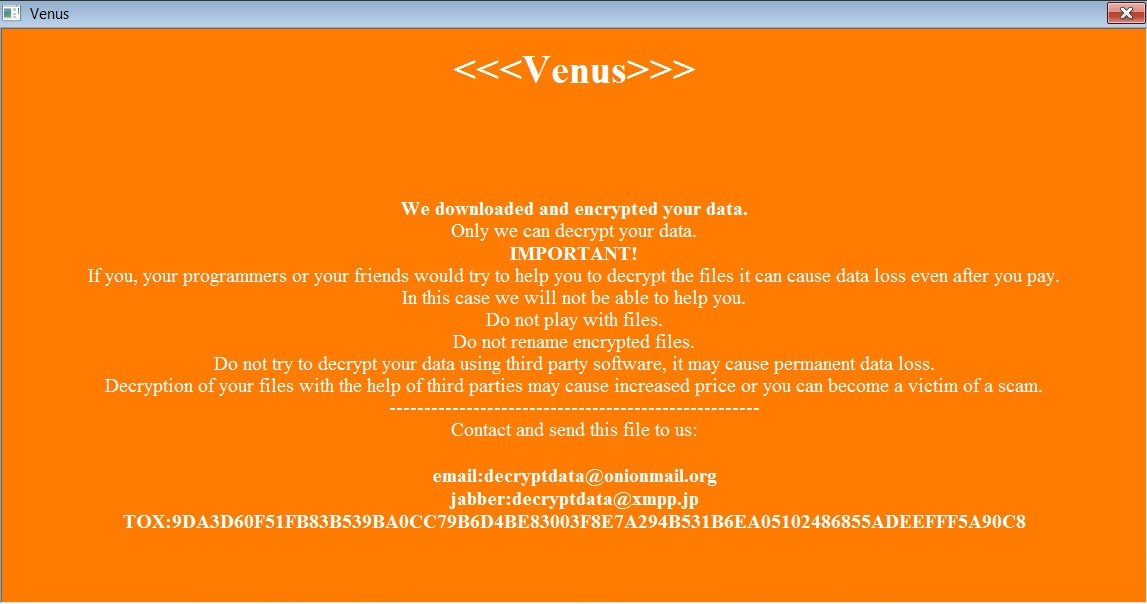
В папке временных файлов создается HTA-файл с сообщением для жертвы, которое автоматически отображается по окончании шифрования. Для ведения переговоров о выкупе злоумышленники предоставляют три способа связи на выбор — имейл, Jabber и TOX.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru