



Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Microsoft Office 365 раскрывает контент писем из-за слабого шифрования

Исследователи в области кибербезопасности из компании WithSecure (бывшая F-Secure Business) выяснили, что содержимое писем, отправленных через Microsoft Office 365, можно частично или даже полностью раскрыть. Проблема кроется в использовании слабого режима блочного шифра.

Организации пользуются шифрованием сообщений, которое предлагает Office 365, чтобы защитить содержимое писем и спрятать их от посторонних глаз. Однако выяснилось, что при шифровании данных используется не такой уж надёжный режим — Electronic Code Book (ECB).

Основная проблема ECB заключается в том, что повторяющиеся области зашифрованных данных в виде простого текста при использовании одного ключа дают одинаковый результат. Другими словами, создаётся паттерн.

На проблему уже указывали в 2013 году, когда стало известно о крупной утечке у Adobe. Тогда выяснилось, что десятки миллионов паролей были скомпрометированы из-за использования ECB.

Гарри Синтонен из WithSecure подчёркивает, что благодаря функции шифрования в Office 365 сообщения нельзя расшифровать напрямую, зато можно получить информацию о структуре этих сообщений.

То есть атакующий сможет собрать несколько зашифрованных сообщений и посмотреть на паттерны, которые могут частично открыть ему контент писем. Таким образом, ему даже не нужен ключ.

«Чем больше злоумышленник соберёт писем, тем легче и точнее он расшифрует их содержимое. В таких условиях ему на руку могут быть крупные утечки», — объясняет Синтонен.

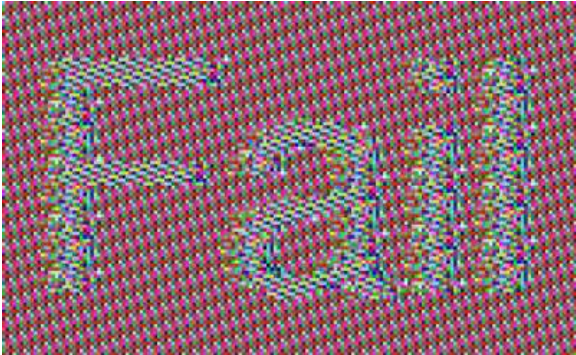
Чтобы подтвердить свои слова, специалист показал контент изображения, защищённого Office 365 Message Encryption:

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru