



Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода UEFI процессоров Alder Lake, информация о которой появилась в Сети несколькими днями ранее. Напомним, что Alder Lake — имя двенадцатого поколения процессоров Intel Core, выпущенного в ноябре 2021 года.

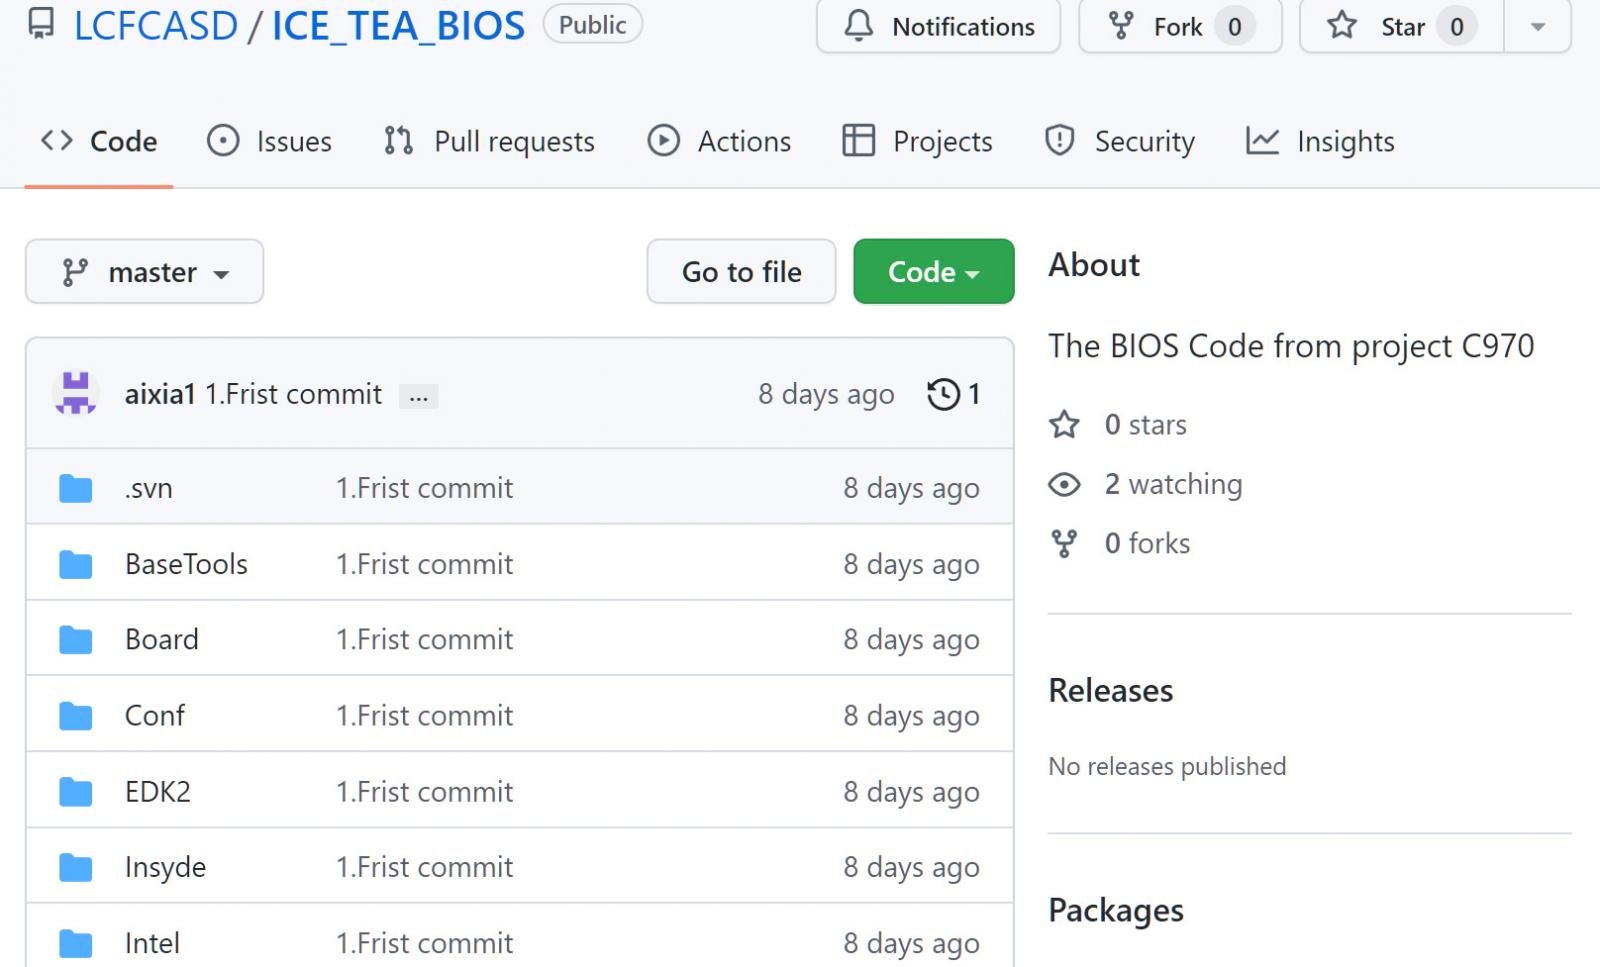
В пятницу Twitter-аккаунт под именем “freak“ опубликовал ссылки якобы на исходный код прошивки CPU Intel Alder Lake. Утверждалось, что данные изначально были выложены на 4chan.

Ссылки товарища “freak“ вели на репозиторий в GitHub под названием “ICE_TEA_BIOS“, который загрузил пользователь с именем “LCFCASD“. В этом репозитории содержалась директория “BIOS Code from project C970“.


Слитая БД насчитывала 5,97 ГБ файлов, исходного кода, закрытых ключей, логов и инструментов для компиляции. Самая свежая временная метка, присвоенная скомпрометированным данным, — 30 сентября 2022 года.

В утёкшем исходном коде также можно было найти множество упоминаний Lenovo, включая строки для интеграции с “Lenovo String Service“, “Lenovo Secure Suite“ и “Lenovo Cloud Service“. Пока непонятно, слили ли код в ходе кибератаки или же это сделал инсайдер.

Представители Intel подтвердили изданию Tom's Hardware подлинность исходного кода. В комментарии техногиганта упоминается, что к утечке причастны некие «третьи лица». Специалисты по кибербезопасности обеспокоены тем, что с помощью слитого кода злоумышленники смогут найти уязвимости.

Напомним, в марте стало известно, что Intel не стала встраивать защиту Microsoft Pluton в процессоры Alder Lake.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru