



Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода прошивки процессоров Alder Lake

Intel подтвердила утечку исходного кода UEFI процессоров Alder Lake, информация о которой появилась в Сети несколькими днями ранее. Напомним, что Alder Lake — имя двенадцатого поколения процессоров Intel Core, выпущенного в ноябре 2021 года.

В пятницу Twitter-аккаунт под именем “freak“ опубликовал ссылки якобы на исходный код прошивки CPU Intel Alder Lake. Утверждалось, что данные изначально были выложены на 4chan.

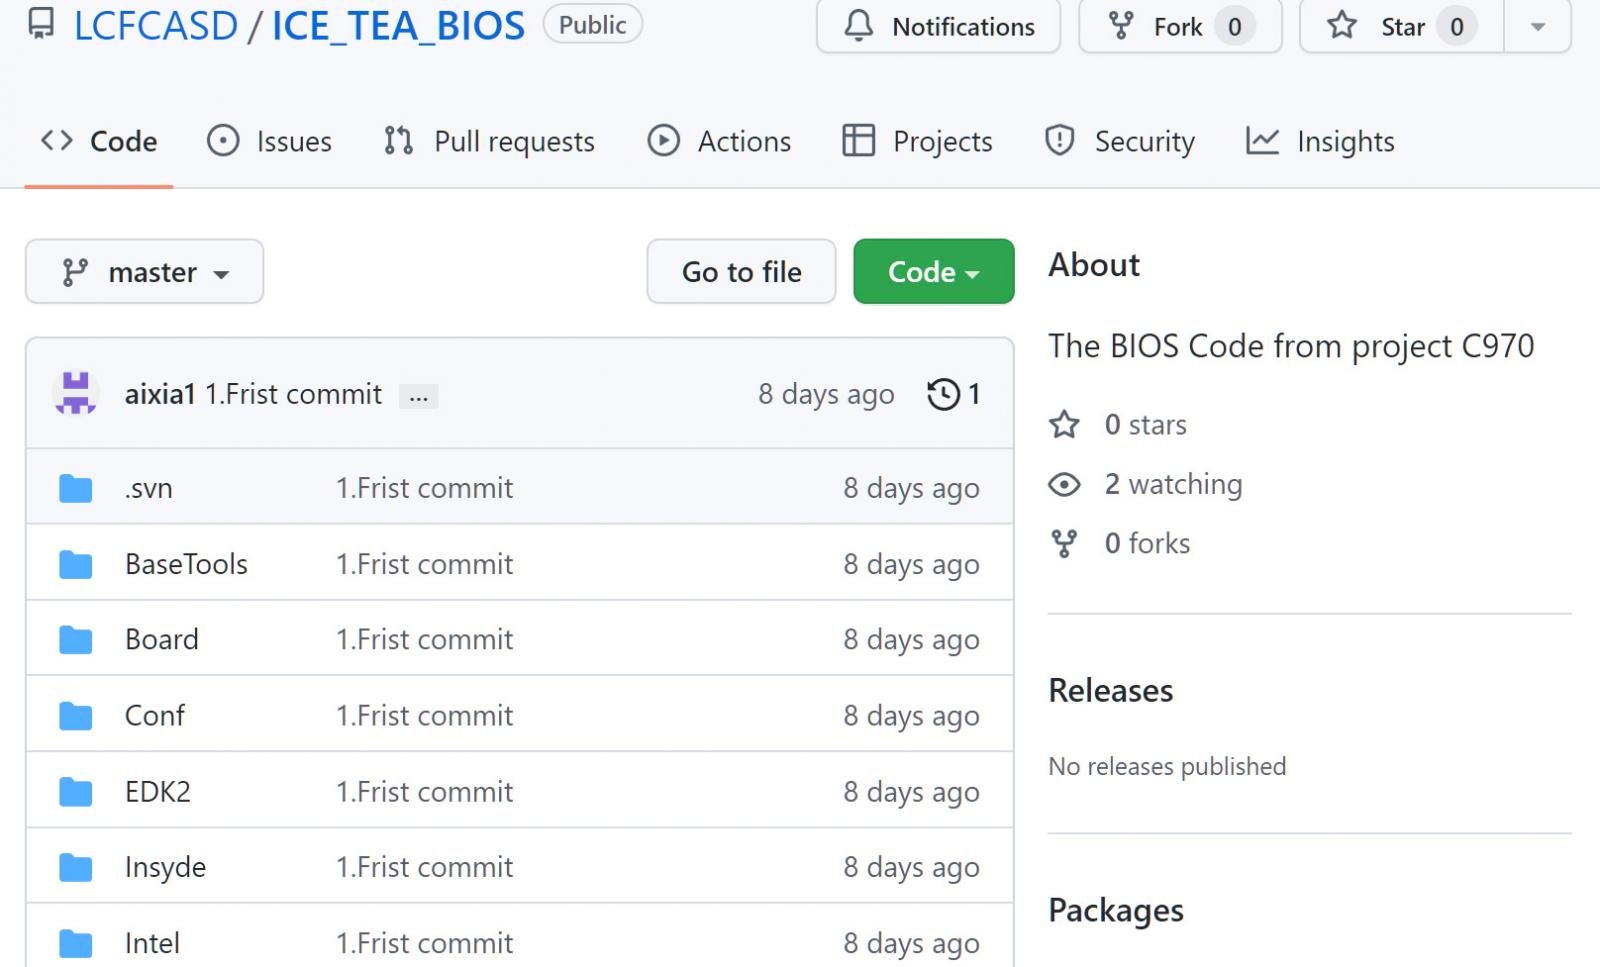
Ссылки товарища “freak“ вели на репозиторий в GitHub под названием “ICE_TEA_BIOS“, который загрузил пользователь с именем “LCFCASD“. В этом репозитории содержалась директория “BIOS Code from project C970“.


Слитая БД насчитывала 5,97 ГБ файлов, исходного кода, закрытых ключей, логов и инструментов для компиляции. Самая свежая временная метка, присвоенная скомпрометированным данным, — 30 сентября 2022 года.

В утёкшем исходном коде также можно было найти множество упоминаний Lenovo, включая строки для интеграции с “Lenovo String Service“, “Lenovo Secure Suite“ и “Lenovo Cloud Service“. Пока непонятно, слили ли код в ходе кибератаки или же это сделал инсайдер.

Представители Intel подтвердили изданию Tom's Hardware подлинность исходного кода. В комментарии техногиганта упоминается, что к утечке причастны некие «третьи лица». Специалисты по кибербезопасности обеспокоены тем, что с помощью слитого кода злоумышленники смогут найти уязвимости.

Напомним, в марте стало известно, что Intel не стала встраивать защиту Microsoft Pluton в процессоры Alder Lake.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru