Эксперты германской ИБ-компании DCSO CyTec обнаружили зловреда, умеющего открывать бэкдор на компьютерах с СУБД SQL Server разработки Microsoft. Сканирование интернета показало, что новобранец Maggie уже скомпрометировал 285 серверов в разных странах, включая Россию.
Вредонос проникает на машину в виде расширенной хранимой процедуры (Extended Stored Procedure, ESP) — DLL-библиотеки, использующей простейший API. Такой компонент позволяет при отсутствии нужных функций обращаться к внешнему коду и выполнять его в адресном пространстве MS SQL Server и в контексте текущего пользователя MS SQL Server.
В ходе Maggie-атаки этот интерфейс передачи сообщений используется для реализации полнофункционального бэкдора, управляемого с помощью SQL-запросов. Загрузка зловреда на сервер требует наличия валидных учетных данных, а установка — возможности записи ESP-файла в директорию, доступную MS SQL.
Анализ показал, что новоявленный бэкдор способен выполнять более 50 команд. С его помощью оператор может получить системную информацию, взаимодействовать с файлами и папками, запускать на исполнение программы, а также добраться до сетевого окружения сервера — вредонос умеет по команде включать TermService (службу терминалов), запускать прокси-сервер Socks5 и устраивать проброс портов.
Особо исследователи отметили такую функциональность Maggie, как брутфорс ключей доступа к другим серверам MS SQL. С этой целью на зараженную машину загружается список хостов, логинов и паролей; зловред в ходе сканов опробует различные комбинации и в случае успеха записывает результат во вшитый лог-файл. Он также пытается определить уровень привилегий взломанной учетной записи: если это админ, в систему добавляется скрытый аккаунт пользователя.
Новобранец также умеет скрытно перенаправлять на заданные IP и порт весь входящий TCP-трафик на зараженном сервере. Подобная возможность открывает оператору интернет-доступ к IP-адресам, связанным с MS SQL.
Список поддерживаемых команд включает Exploit AddUser, Exploit Run, Exploit Clone и Exploit TS, говорящие о возможности применения эксплойта. При вызове этих функций оператор указывает имя DLL и дополнительный параметр, но подключаемая библиотека, видимо, заранее вручную загружается на взломанный сервер: в составе Maggie эксплойтов не обнаружено.
Новую угрозу удалось выявить благодаря случайной находке — в ходе мониторинга бинарников с цифровой подписью эксперты обнаружили подозрительный DLL (уровень детектирования на VirusTotal 27/71 по состоянию на 6 октября). Файл был подписан 12 апреля сертификатом корейской компании DEEPSoft Co., Ltd. В директории экспорта имя библиотеки было указано как sqlmaggieAntiVirus_64.dll.
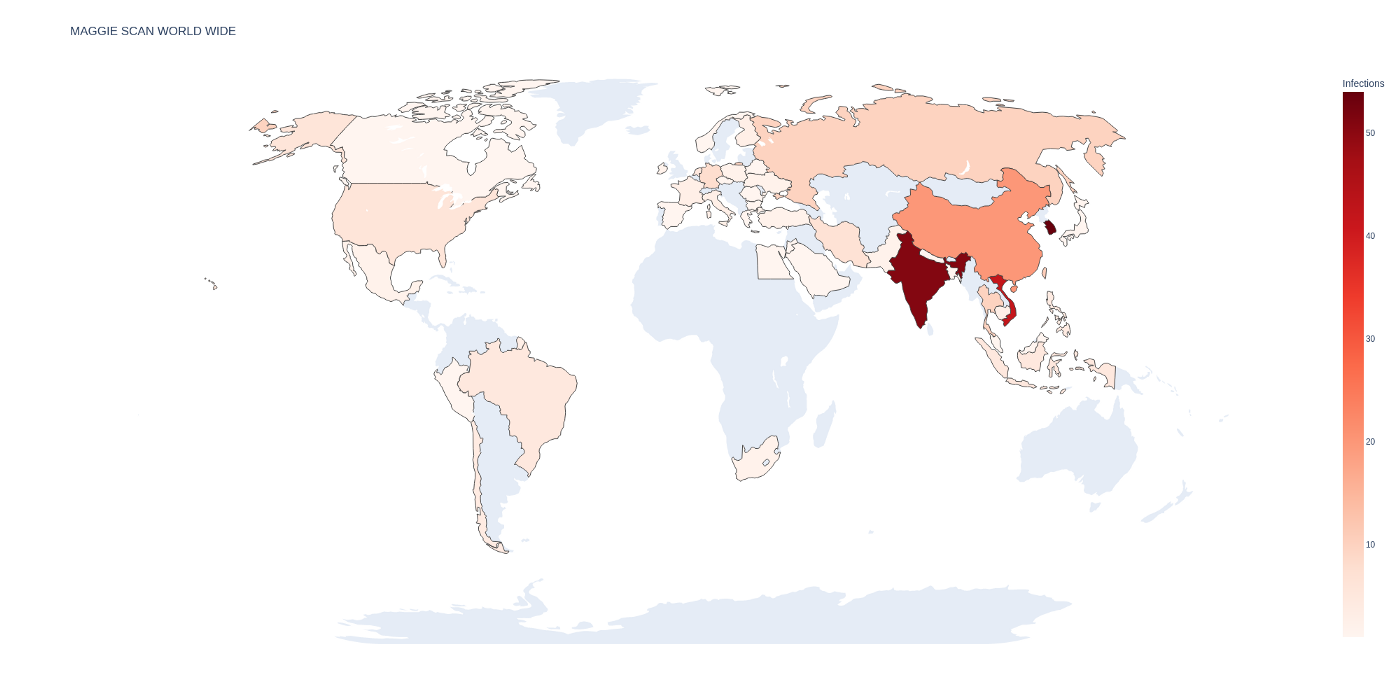
Каким образом авторы атак внедряют на серверы вредоносный файл, установить пока не удалось. Сканирование интернета выявило около 600 тыс. серверов MS SQL, из них 285 оказались доступными из-под бэкдор-аккаунта, созданного Maggie. Больше всего взломанных серверов было обнаружено в Южной Корее, Индии и Вьетнаме (совокупно около 150). В Топ-5 по этому показателю вошли также Китай (около 20) и Тайвань (11), за ними следует Россия (меньше десятка).