



Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

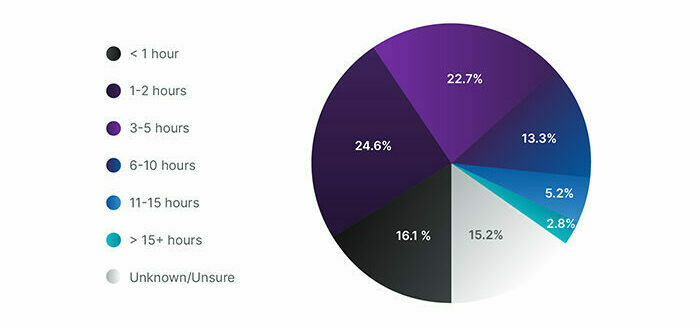
Проведенный недавно опрос показал, что современный злоумышленник находит уязвимость, помогающую обойти защиту сетевого периметра, менее чем за десять часов. После эксплойта выход за пределы взломанной системы в половине случаев занимает менее пяти часов.

Анкетирование, позволяющее оценить время, за которое организации могут выявить и пресечь хакерскую атаку, провели американский институт по исследованиям и совершенствованию специалистов в области ИБ (SANS) и ИБ-провайдер Bishop Fox. В опросе приняли участие более 300 этичных хакеров из разных стран.

Почти две трети респондентов имеют опыт работы по профилю (сетевая безопасность, пентест, безопасность приложений и т. п.) от одного года до шести, порядка 30% — от семи до 20 лет. Лучшие результаты по получению доступа к целевой сети показали специалисты по проверке защищенности облачных сред.

Чаще всего хакеры с этой целью используют уязвимые настройки, ошибки разработчиков софта и плохо защищенные веб-службы. Почти две трети опрошенных отметили, что после проникновения во внутреннюю сеть они могу собрать данные и вывести их за пять часов, а 41% — за два часа или менее.


«Пять или шесть часов на взлом — не сюрприз для меня, я сам этичный хакер, — заявил в комментарии для Dark Reading Том Эстон (Tom Eston), заместитель вице-президента Bishop Fox по консалтингу. — Результаты соответствуют тому, что мы наблюдаем в реальных хакерских атаках, использующих социальную инженерию, фишинг и другие векторы».

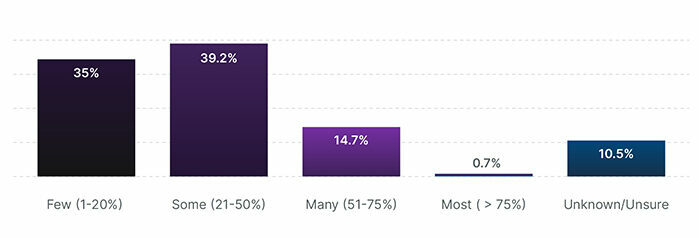
Почти три четверти участников опроса полагают, что у многих организаций отсутствуют средства обнаружения и реагирования, способные остановить атаку и тем самым ограничить размеры ущерба.


Самыми рентабельными векторами хакерских атак, по мнению респондентов, являются социальный инжиниринг и фишинг (49% ответов). Четверть опрошенных по тем же соображениям отдали предпочтение атакам на веб-приложения, взлому паролей и вымогательским программам.

Полную версию отчета с результатами опроса можно скачать на сайте Bishop Fox (в обмен на свои данные). Мероприятие вбросило новые данные в копилку ИБ-экспертов, поставивших цель помочь бизнесу отбивать хакерские атаки с наименьшими потерями.

Так, недавно команда CrowdStrike выяснила, что среднестатистическому хакеру нужно менее полутора часов, чтобы покинуть точку входа и напасть на другие системы в корпоративной сети. Результаты, полученные год назад Positive Technologies, скромнее — в среднем два дня, при ранее установленном нижнем пределе в полчаса. А шифровальщики обычно запускаются в сеть через три дня после взлома.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru