



Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

Взломщики сетей находят нужную уязвимость менее чем за 10 часов

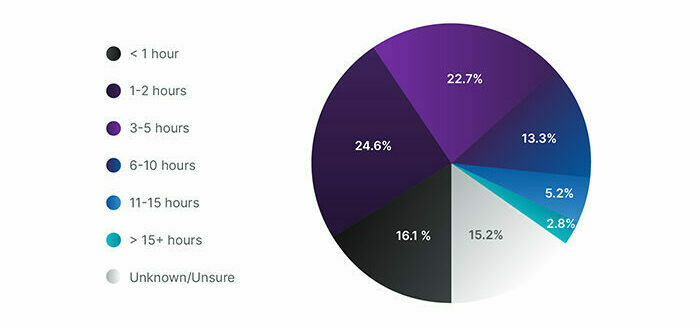
Проведенный недавно опрос показал, что современный злоумышленник находит уязвимость, помогающую обойти защиту сетевого периметра, менее чем за десять часов. После эксплойта выход за пределы взломанной системы в половине случаев занимает менее пяти часов.

Анкетирование, позволяющее оценить время, за которое организации могут выявить и пресечь хакерскую атаку, провели американский институт по исследованиям и совершенствованию специалистов в области ИБ (SANS) и ИБ-провайдер Bishop Fox. В опросе приняли участие более 300 этичных хакеров из разных стран.

Почти две трети респондентов имеют опыт работы по профилю (сетевая безопасность, пентест, безопасность приложений и т. п.) от одного года до шести, порядка 30% — от семи до 20 лет. Лучшие результаты по получению доступа к целевой сети показали специалисты по проверке защищенности облачных сред.

Чаще всего хакеры с этой целью используют уязвимые настройки, ошибки разработчиков софта и плохо защищенные веб-службы. Почти две трети опрошенных отметили, что после проникновения во внутреннюю сеть они могу собрать данные и вывести их за пять часов, а 41% — за два часа или менее.


«Пять или шесть часов на взлом — не сюрприз для меня, я сам этичный хакер, — заявил в комментарии для Dark Reading Том Эстон (Tom Eston), заместитель вице-президента Bishop Fox по консалтингу. — Результаты соответствуют тому, что мы наблюдаем в реальных хакерских атаках, использующих социальную инженерию, фишинг и другие векторы».

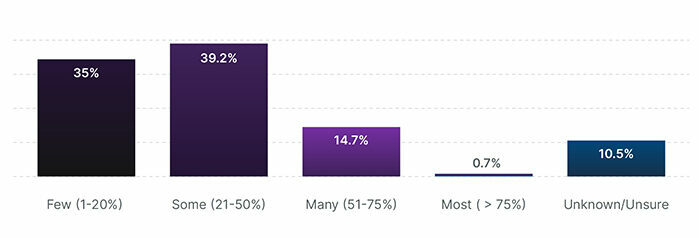
Почти три четверти участников опроса полагают, что у многих организаций отсутствуют средства обнаружения и реагирования, способные остановить атаку и тем самым ограничить размеры ущерба.


Самыми рентабельными векторами хакерских атак, по мнению респондентов, являются социальный инжиниринг и фишинг (49% ответов). Четверть опрошенных по тем же соображениям отдали предпочтение атакам на веб-приложения, взлому паролей и вымогательским программам.

Полную версию отчета с результатами опроса можно скачать на сайте Bishop Fox (в обмен на свои данные). Мероприятие вбросило новые данные в копилку ИБ-экспертов, поставивших цель помочь бизнесу отбивать хакерские атаки с наименьшими потерями.

Так, недавно команда CrowdStrike выяснила, что среднестатистическому хакеру нужно менее полутора часов, чтобы покинуть точку входа и напасть на другие системы в корпоративной сети. Результаты, полученные год назад Positive Technologies, скромнее — в среднем два дня, при ранее установленном нижнем пределе в полчаса. А шифровальщики обычно запускаются в сеть через три дня после взлома.

Яндекс с нуля обучил полностью суверенную языковую модель

Яндекс представил Alice AI Foundation LLM — базовую версию новой языковой модели, полностью обученной с нуля. Компания самостоятельно собрала корпус, выбрала архитектуру и гиперпараметры, не используя готовые зарубежные модели.

Как сообщают «Ведомости», Alice AI Foundation содержит 80 млрд параметров и обучена на 18 трлн токенов. Благодаря архитектуре Mixture of Experts при обработке каждого токена активируются только 3 млрд параметров — весь 80-миллиардный коллектив одновременно будить не приходится. Контекстное окно достигает 262 144 токенов.

По внутренним тестам Яндекса, модель делит лидерство с Qwen3.5-35B-A3B-Base на задачах AIME 2026 и превосходит Nemotron-3-Super-120B-A12B-Base в ряде тестов на программирование, используя в четыре раза меньше активных параметров. В русскоязычных фактологических заданиях она также обошла более крупную DeepSeek-V4-Flash-Base с 284 млрд параметров. Впрочем, результаты получены на инфраструктуре самой компании и ещё нуждаются в независимой проверке.

Для оценки знаний, актуальных русскоязычной аудитории, Яндекс разработал бенчмарки WikiWebFacts и HardMultiQA. Первый проверяет знание дат, событий, определений и персоналий, второй — умение работать со сложными вопросами из медицины, права, ИТ и искусства. Наборы заданий, эталонные ответы и протоколы оценки опубликованы вместе с моделью.

Инженеры также переработали оптимизатор, совместив обмен данными между видеокартами с вычислениями и примерно вдвое ускорив шаги оптимизации. Каскад классификаторов сократил затраты на отбор обучающих документов в десятки раз, сохранив около 95% полезных материалов.

Веса, технические материалы и бенчмарки уже доступны на Hugging Face под Apache 2.0. Но это претрейн, а не готовый чат-бот: перед внедрением модель придётся дообучить и настроить. В будущем она станет полигоном для единой рассуждающей модели и ИИ-агентов «Алисы».

Яндекс называет разработку полностью суверенной, однако официальный порядок присвоения такого статуса в России заработает только в марте 2027 года.

RSS: Новости на портале Anti-Malware.ru