



Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вор паролей Erbium распространяется под видом кряков и читов

Новый вредонос Erbium, основная задача которого — воровать пароли пользователей, распространяется под видом «кряков» и читов для популярных видеоигр. Помимо самих учётных данных, троян интересуется криптовалютными кошельками.

Авторы Erbium предоставляет его по модели «вредоносная программа как услуга» (Malware-as-a-Service, MaaS). Купившие этот зловред киберпреступники получают полноценный инструмент для кражи логинов и паролей.

Стоит отметить, что новый вредонос быстро набирает популярность благодаря богатой функциональности, хорошо работающей поддержке и вполне приемлемому ценнику.

Первыми на Erbium обратили внимание специалисты из команды Cluster25. И вот теперь вышел отчёт Cyfirma, в котором исследователи приводят подробности метода распространения трояна, крадущего информацию.

На русскоязычных хакерских форумах Erbium продаётся с июля 2022 года, однако реальные сроки его разработки на данный момент неизвестны. Изначально воспользоваться трояном можно было за девять долларов в неделю, однако в августе, когда популярность вредоноса стремительно выросла, цены подскочили: 100 долларов придётся заплатить за месяц или $1000 за годовую лицензию.

Фактически Erbium является прямым конкурентом знаменитого RedLine, при этом новичок стоит около трети от того, что запрашивают авторы «красной линии». Как любой троян, крадущий информацию, Erbium может вытаскивать логины и пароли из браузеров, а также воровать cookies, данные банковских карт и автозаполнения.

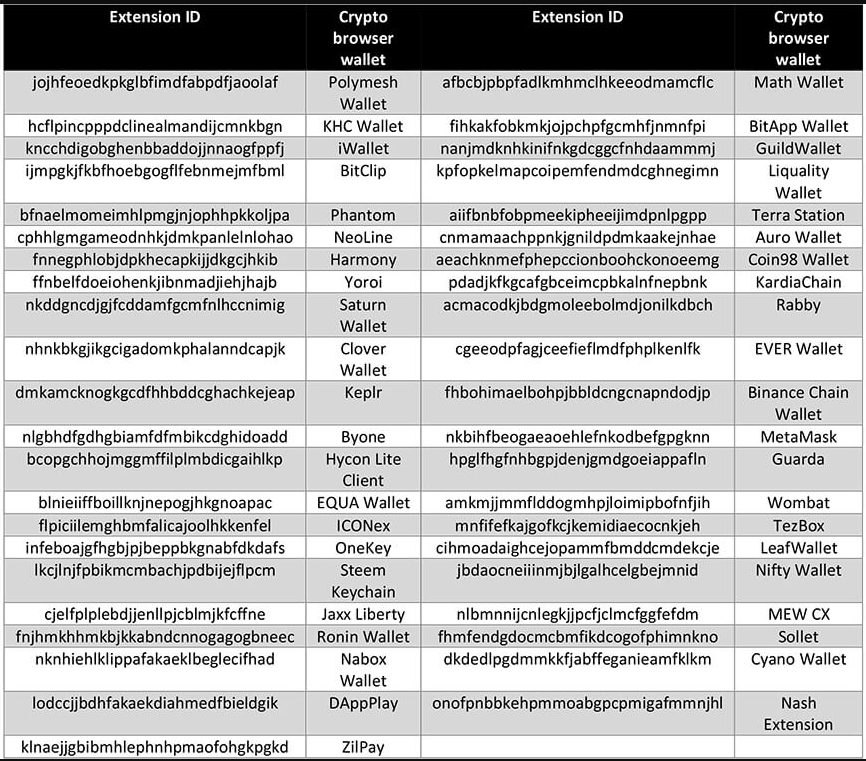
Помимо этого, новый вредонос пытается извлечь все сведения о криптовалютных кошельках жертвы, установленных в качестве расширений для браузеров.


Двухфакторная аутентификация для Erbium — не проблема. Он может перехватывать коды от Trezor Password Manager, EOS Authenticator, Authy 2FA и Authenticator 2FA. Троян также способен снимать скриншоты и красть токены Discord, файлы аутентификации Telegram и пр.

Эксперты считают, что авторы Erbium продолжают работу над трояном, так что в будущем его функциональность может дополниться.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru