



APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

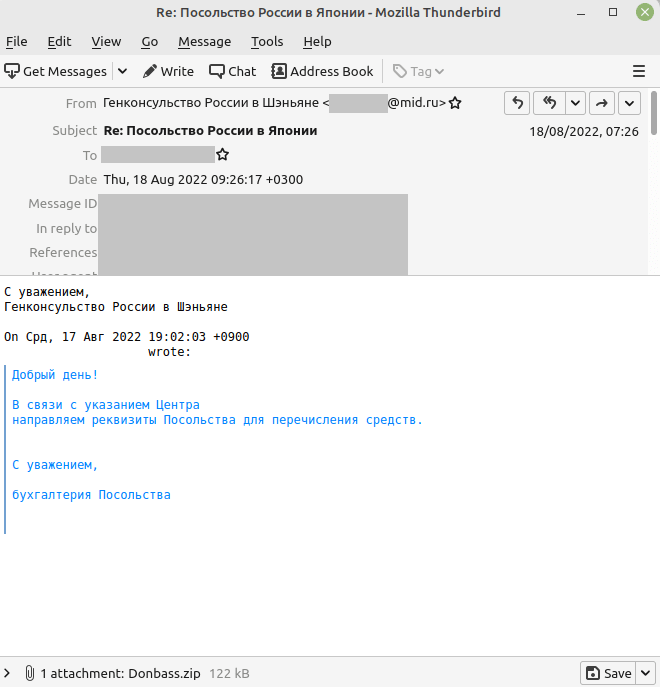
В Fortinet проанализировали недавнюю имейл-атаку, в ходе которой на машины Windows загружался RAT-инструмент Konni. Вредоносные сообщения были написаны на русском языке и имитировали переписку между российскими дипломатами.

Инструмент удаленного администрирования Konni зачастую использует APT37, она же Ricochet Chollima, InkySquid, ScarCruft, Reaper и Group123. Для его засева северокорейские хакеры и ранее использовали спам-рассылки и похожую схему доставки, поэтому аналитики с большой долей уверенности приписали новую атаку этой APT-группе.

Вредоносные письма незамысловаты и призваны создать видимость официальной переписки. С этой целью злоумышленники сфальсифицировали адрес отправителя и использовали форму ответа на некое предыдущее послание.


Примечательно, что вложение поименовано с использованием латиницы. Анализ показал, что zip-архив содержит два файла — Pyongyang in talks with Moscow on access to Donbass.pptx и Donbass.ppam.

Первый служит ширмой: в набор слайдов включены сообщения о встрече высокопоставленных представителей КНДР, ДНР и ЛНР, которая состоялась в прошлом месяце в Москве. Все новости взяты из открытых англоязычных источников, два слайда содержат только текст на русском языке. Все ссылки в этих новостях ведут на легитимные сайты; подозрительного контента в pptx-файле не обнаружено.

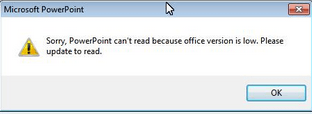
Вредоносным оказался Donbass.ppam (файл плагина Microsoft PowerPoint). При его открытии запускается макрос, который прежде всего выводит диалоговое окно с сообщением об ошибке:


Используя приглашение командной строки, вредонос помещает большой фрагмент шифротекста (base64) в файл oup.dat и сохраняет его в папке %TMP%. Расшифровка осуществляется с помощью Certutil, итог записывается в файл oup.vbs, с сохранением в %LOCALAPPDATA%\Microsoft\Office.

Скрипт VBS выполняет две задачи: создает запланированное задание Office Updatev2.2, чтобы обеспечить свой запуск каждые пять минут, и выполняет PowerShell-команду на сбор и отправку системных данных в домен gg1593[.]c1[.]biz. Командный сервер злоумышленников, расположенный в Болгарии, уже недоступен, поэтому добыть образец Konni для анализа специалистам не удалось.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru