



APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

APT37 использовала встречу представителей КНДР и Донбасса как приманку

В Fortinet проанализировали недавнюю имейл-атаку, в ходе которой на машины Windows загружался RAT-инструмент Konni. Вредоносные сообщения были написаны на русском языке и имитировали переписку между российскими дипломатами.

Инструмент удаленного администрирования Konni зачастую использует APT37, она же Ricochet Chollima, InkySquid, ScarCruft, Reaper и Group123. Для его засева северокорейские хакеры и ранее использовали спам-рассылки и похожую схему доставки, поэтому аналитики с большой долей уверенности приписали новую атаку этой APT-группе.

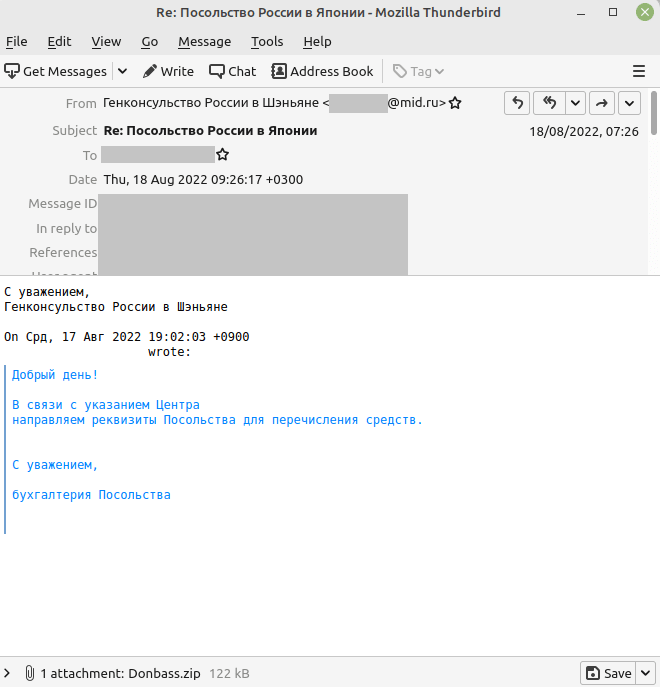
Вредоносные письма незамысловаты и призваны создать видимость официальной переписки. С этой целью злоумышленники сфальсифицировали адрес отправителя и использовали форму ответа на некое предыдущее послание.


Примечательно, что вложение поименовано с использованием латиницы. Анализ показал, что zip-архив содержит два файла — Pyongyang in talks with Moscow on access to Donbass.pptx и Donbass.ppam.

Первый служит ширмой: в набор слайдов включены сообщения о встрече высокопоставленных представителей КНДР, ДНР и ЛНР, которая состоялась в прошлом месяце в Москве. Все новости взяты из открытых англоязычных источников, два слайда содержат только текст на русском языке. Все ссылки в этих новостях ведут на легитимные сайты; подозрительного контента в pptx-файле не обнаружено.

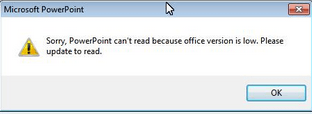
Вредоносным оказался Donbass.ppam (файл плагина Microsoft PowerPoint). При его открытии запускается макрос, который прежде всего выводит диалоговое окно с сообщением об ошибке:


Используя приглашение командной строки, вредонос помещает большой фрагмент шифротекста (base64) в файл oup.dat и сохраняет его в папке %TMP%. Расшифровка осуществляется с помощью Certutil, итог записывается в файл oup.vbs, с сохранением в %LOCALAPPDATA%\Microsoft\Office.

Скрипт VBS выполняет две задачи: создает запланированное задание Office Updatev2.2, чтобы обеспечить свой запуск каждые пять минут, и выполняет PowerShell-команду на сбор и отправку системных данных в домен gg1593[.]c1[.]biz. Командный сервер злоумышленников, расположенный в Болгарии, уже недоступен, поэтому добыть образец Konni для анализа специалистам не удалось.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru