



Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

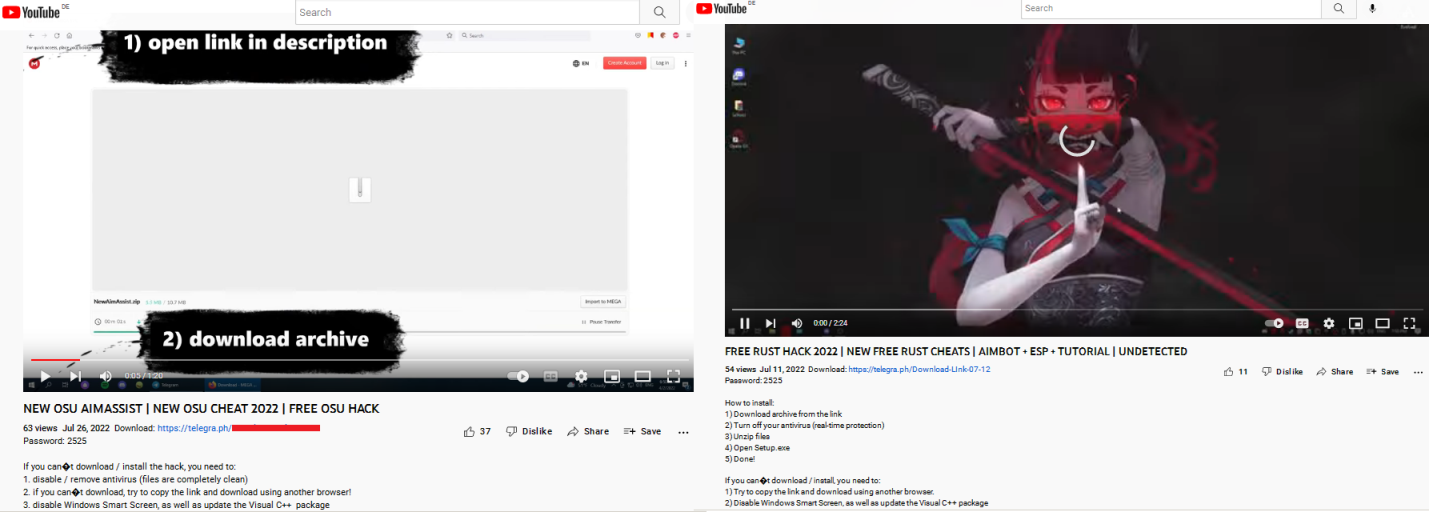
Эксперты «Лаборатории Касперского» рассказали о новой вредоносной кампании, обнаруженной на YouTube. Злоумышленники предлагают скачать бандл, выдавая его за читы и пиратские копии популярных игр; на самом деле запароленный архив содержит инфостилера RedLine и криптомайнер.

Кроме названной полезной нагрузки, в комплект включены несколько других исполняемых файлов; три из них особенно заинтересовали исследователей. Как оказалось, эти экзешники позволяют автоматизировать распространение вредоносной рекламы на YouTube: они получают и размещают от имени жертвы видеоролики со ссылкой на бандл (приведена в описании).

В качестве приманки авторы киберкампании используют названия игр; среди этих имен обнаружены следующие:

  • APB Reloaded,
  • CrossFire,
  • DayZ,
  • Dying Light 2,
  • F1® 22,
  • Farming Simulator,
  • Farthest Frontier,
  • FIFA 22,
  • Final Fantasy XIV,
  • Forza,
  • Lego Star Wars,
  • Osu!,
  • Point Blank,
  • Project Zomboid,
  • Rust,
  • Sniper Elite,
  • Spider-Man,
  • Stray,
  • Thymesia,
  • VRChat,
  • Walken.


Во всех случаях для скачивания предлагается один и тот же самораспаковывающийся RAR-архив, содержащий исполняемые файлы и вспомогательные скрипты. После распаковки запускаются cool.exe (RedLine), ***.exe (майнер; имя файла в блог-записи скрыто из-за ненормативной лексики) и AutoRun.exe, который копирует себя в папку %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup и запускает первый из bat-файлов.

Таких скриптов в наборе два, они выполняют запуск MakiseKurisu.exe, download.exe и upload.exe, отвечающих за самораспространение бандла, а также утилиты nir.exe, которая помогает скрыть окна и иконки работающих зловредов.

Исполняемый MakiseKurisu — это кастомная программа на C#, предназначенная для кражи паролей. Вредонос обладает стандартными для инфостилера функциями (проверка на запуск из-под отладчика, в виртуальной среде, отправка данных о зараженной системе в мессенджеры), но рабочей оказалась лишь одна из них — извлечение куки из браузеров и сохранение их в отдельный файл. Добытая информация никуда не отсылается и впоследствии используется для получения доступа к YouTube-аккаунту жертвы.

Загрузчик download.exe, по словам аналитиков, представляет собой NodeJS-интерпретатор, склеенный со скриптами основного приложения и его зависимостями (из-за этого файл получился большой, весом 35 Мбайт). Отыскав URL на GitHub, даунлоудер скачивает видео и текст описания со ссылкой на вредоносный архив — в последних модификациях это файл .7z, для которого в бандл добавлена консольная версия архиватора.

Загрузку видео на YouTube осуществляет upload.exe; программа тоже написана на NodeJS и использует библиотеку puppeteer с открытым исходным кодом. Об успехе зловред сообщает в Discord, со ссылкой на новую публикацию.

Разобранные в Kaspersky вредоносные атаки — далеко не первое появление RedLine на видеохостинге. В этом году злоумышленники уже раздавали его на YouTube — под видом читов для Valorant и бота для получения NFT-токенов. Мощного инфостилера распространяют и другими способами — через эксплойты, черную оптимизацию, с помощью других вредоносных программ.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru