



Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

Геймеров на YouTube атакует самоходный тандем — инфостилер и майнер

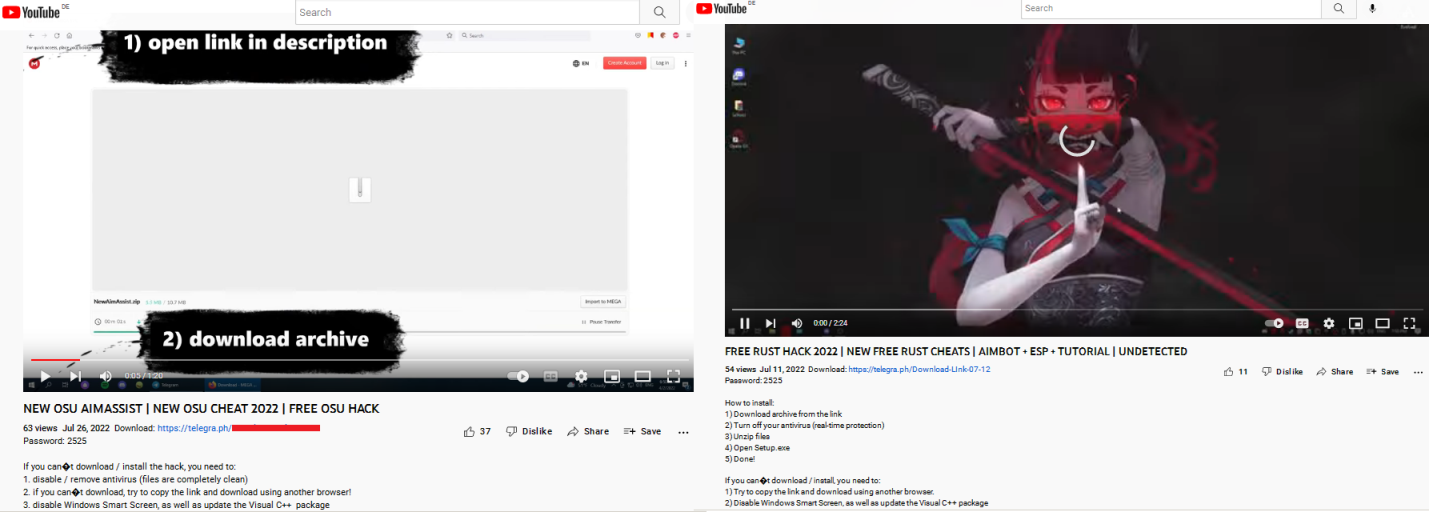
Эксперты «Лаборатории Касперского» рассказали о новой вредоносной кампании, обнаруженной на YouTube. Злоумышленники предлагают скачать бандл, выдавая его за читы и пиратские копии популярных игр; на самом деле запароленный архив содержит инфостилера RedLine и криптомайнер.

Кроме названной полезной нагрузки, в комплект включены несколько других исполняемых файлов; три из них особенно заинтересовали исследователей. Как оказалось, эти экзешники позволяют автоматизировать распространение вредоносной рекламы на YouTube: они получают и размещают от имени жертвы видеоролики со ссылкой на бандл (приведена в описании).

В качестве приманки авторы киберкампании используют названия игр; среди этих имен обнаружены следующие:

  • APB Reloaded,
  • CrossFire,
  • DayZ,
  • Dying Light 2,
  • F1® 22,
  • Farming Simulator,
  • Farthest Frontier,
  • FIFA 22,
  • Final Fantasy XIV,
  • Forza,
  • Lego Star Wars,
  • Osu!,
  • Point Blank,
  • Project Zomboid,
  • Rust,
  • Sniper Elite,
  • Spider-Man,
  • Stray,
  • Thymesia,
  • VRChat,
  • Walken.


Во всех случаях для скачивания предлагается один и тот же самораспаковывающийся RAR-архив, содержащий исполняемые файлы и вспомогательные скрипты. После распаковки запускаются cool.exe (RedLine), ***.exe (майнер; имя файла в блог-записи скрыто из-за ненормативной лексики) и AutoRun.exe, который копирует себя в папку %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup и запускает первый из bat-файлов.

Таких скриптов в наборе два, они выполняют запуск MakiseKurisu.exe, download.exe и upload.exe, отвечающих за самораспространение бандла, а также утилиты nir.exe, которая помогает скрыть окна и иконки работающих зловредов.

Исполняемый MakiseKurisu — это кастомная программа на C#, предназначенная для кражи паролей. Вредонос обладает стандартными для инфостилера функциями (проверка на запуск из-под отладчика, в виртуальной среде, отправка данных о зараженной системе в мессенджеры), но рабочей оказалась лишь одна из них — извлечение куки из браузеров и сохранение их в отдельный файл. Добытая информация никуда не отсылается и впоследствии используется для получения доступа к YouTube-аккаунту жертвы.

Загрузчик download.exe, по словам аналитиков, представляет собой NodeJS-интерпретатор, склеенный со скриптами основного приложения и его зависимостями (из-за этого файл получился большой, весом 35 Мбайт). Отыскав URL на GitHub, даунлоудер скачивает видео и текст описания со ссылкой на вредоносный архив — в последних модификациях это файл .7z, для которого в бандл добавлена консольная версия архиватора.

Загрузку видео на YouTube осуществляет upload.exe; программа тоже написана на NodeJS и использует библиотеку puppeteer с открытым исходным кодом. Об успехе зловред сообщает в Discord, со ссылкой на новую публикацию.

Разобранные в Kaspersky вредоносные атаки — далеко не первое появление RedLine на видеохостинге. В этом году злоумышленники уже раздавали его на YouTube — под видом читов для Valorant и бота для получения NFT-токенов. Мощного инфостилера распространяют и другими способами — через эксплойты, черную оптимизацию, с помощью других вредоносных программ.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru