



С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

С начала года троян Emotet поразил более миллиона компьютеров

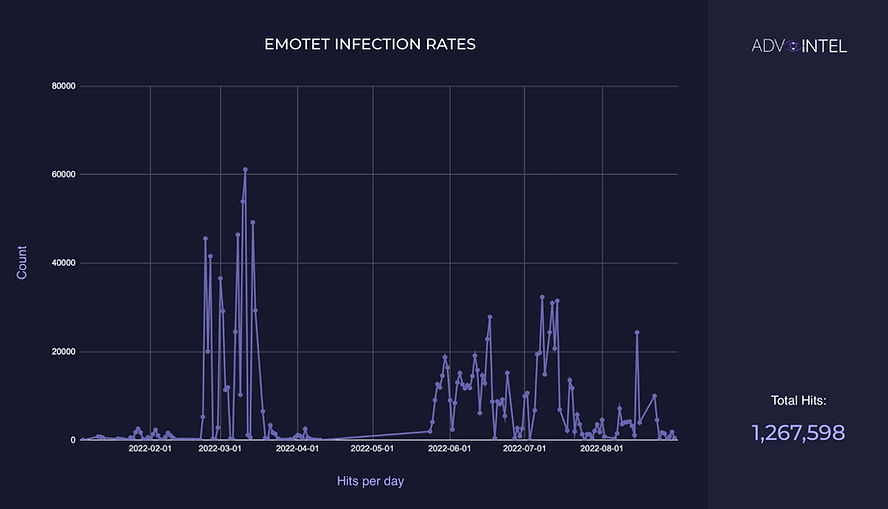
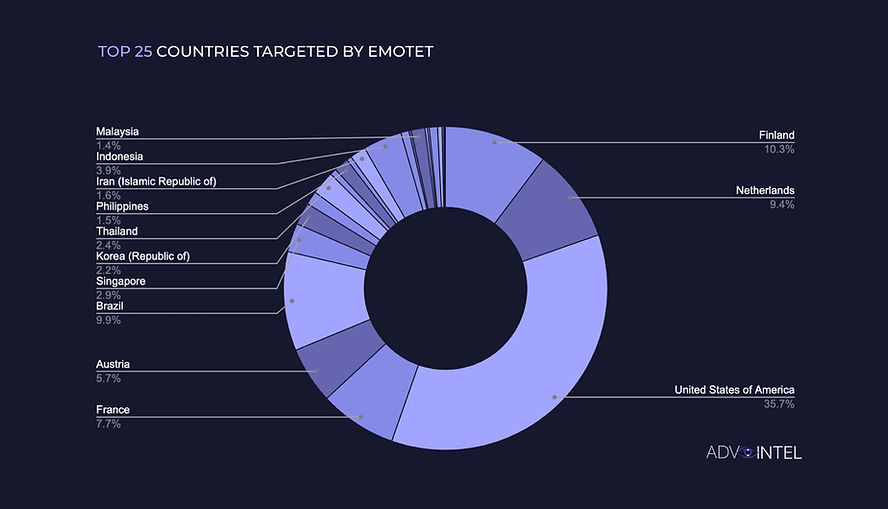
Возрожденный ботнет-спамер Emotet продолжает стремительно наращивать свои мощности. В этом году эксперты AdvIntel насчитали уже 1 267 598 машин, зараженных одноименным трояном; более трети таких инцидентов произошли в США.

Наиболее заметные всплески активности Emotet наблюдались в марте и летом. Вредоноса с функциями загрузчика охотно используют для входа в чужие сети операторы шифровальщиков, которым он предоставляется в пользование как услуга (Loader-as-a-Service, LaaS).


Наибольшее количество заражений зафиксировано на территории США. Треть атак в рамках анти-рейтинга Топ-25 от AdvIntel пришлось на долю Западной Европы, более 15% — на страны Юго-Восточной Азии и Иран. Высокий уровень инфицирования также отмечен в Бразилии.


С ноября прошлого года вплоть до расформирования кибергруппы, стоявшей за Conti, троянские боты, по словам экспертов, приводили с собой только этого вымогателя. В настоящее время их с той же целью используют операторы Quantum, он же Mount Locker, и BlackCat. При этом проникший на машину Emotet загружает маячок Cobalt Strike, помогающий злоумышленникам развернуть полезную нагрузку для развития атаки и внедрения в сеть шифровальщика.

В AdvIntel считают ботоводов Emotet выходцами из Восточной Европы. Зловред по-прежнему распространяется через спам-рассылки и использует различные техники, в том числе социальную инженерию, кражу учетных данных и адресов имейл из браузеров и Outlook, подбор паролей, подмену DLL (для обхода защиты и повышения привилегий).

За четыре месяца после воскрешения упорный троян поразил более 100 тыс. компьютеров в разных странах. Из-за высокого темпа заражений уровень угрозы в настоящее время оценен как критический.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru