



Ученые создали PoC-устройство для выявления прослушки через микрофон

Ученые создали PoC-устройство для выявления прослушки через микрофон

Ученые создали PoC-устройство для выявления прослушки через микрофон

Университетские исследователи из Сингапура и Южной Кореи разработали новую систему, способную определить скрытное включение микрофона по специфичному электромагнитному излучению. В ходе тестирования устройство, нареченное TickTock, успешно отработало на 27 ноутбуках из популярных 30, отказав на продуктах Apple.

Проект был запущен в ответ на рост количества атак, нацеленных на удаленную слежку за пользователями. Веб-камеру в таких случаях можно заклеить пластырем или изолентой, а избавиться от прослушки через микрофон не так-то просто.

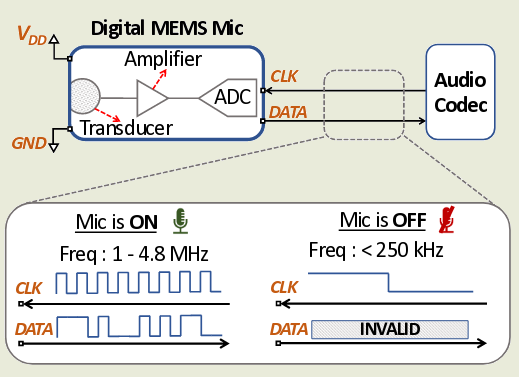
Прототип TickTock (PDF) состоит из датчика ближнего звукового поля, РЧ-усилителя, программно-определяемой радиосистемы (SDR) и микрокомпьютера Raspberry Pi 4 Model B. Метод пассивного определения статуса микрофона полагается на тот факт, что при его включении кабели и разъемы, по которым тактовые сигналы передаются на АЦП, начинают фонить; эту слабую утечку можно выловить.


При создании системы исследователям пришлось преодолеть несколько препятствий:

  • тактовая частота микрофонов различна и зависит от используемого аудиокодека;
  • места, пригодные для подключения (с сильнейшей утечкой), в ноутбуках неодинаковы;
  • захваченные ЭМ-сигналы включают шум от других цепей, и его нужно отфильтровать во избежание ложноположительных срабатываний.

В итоге метод TickTock оказался действенным: тестирование показало, что его можно использовать на 90% ноутов, вошедших в контрольную выборку, в том числе на популярных продуктах Lenovo, Dell, HP и Asus. Исключение составили три модели MacBook — по всей видимости, ЭМ-шум подавляли алюминиевый корпус и короткие гибкие кабели.

Меньше успеха принесло испытание TickTock на смартфонах, планшетах, умных колонках и USB-камерах. Пригодным для подобной защиты оказалось 21 из 40 устройств. Экспериментаторы считают, что причиной могло являться использование аналогового микрофона (а не цифрового), отсутствие ограничений по мощности либо короткая длина проводников.

Систему, совместно разработанную азиатскими учеными, можно реализовать как съемное USB-устройство (наподобие флешки). В дальнейшем возможности TickTock планируется расширить, и она научится выявлять несанкционированный доступ к другим средствам мониторинга — камерам, измерительным блокам на гироскопах.

Напомним, для защиты смартфонов от нежелательной прослушки недавно был предложен принципиально другой подход — зашумление речи на основе предиктивного анализа. Производители портативных устройств также сами иногда принимают подобные меры повышения приватности. Так, Apple решила эту проблему на MacBook и iPad аппаратно: микрофон автоматически выключается при закрытии крышки ноутбука или чехла с пометкой MFi (Made for iPad). Компания Dell с той же целью стала добавлять специальные драйверы в Linux, а пользователям Windows 10 и macOS (с выходом Monterey) доступна визуальная индикация активности микрофона.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru