



Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Всё больше операторов программ-вымогателей используют в атаках новую тактику, позволяющую, с одной стороны, быстрее шифровать системы жертв, с другой — минимизировать возможность детектирования антивирусными продуктами.

Прерывистое шифрование — так называется новая тактика. Этот подход подразумевает, что злоумышленник шифрует содержимое атакованных файлов лишь частично. Восстановить такие файлы не получится без ключа дешифровки.

Например, киберпреступники могут сократить время шифрования практически вдвое, если вредонос-вымогатель будет пропускать каждые 16 байт целевых файлов. При этом конечный результат не меняется — жертва не может вернуть файлы в прежнее состояние и работать с ними, а значит, с определённой долей вероятности она обратится к злоумышленникам.

Более того, поскольку прерывистое шифрование обеспечивает более «мягкий» подход, различные антивирусные продукты и другие защитные средства с меньшей долей вероятности детектируют такого шифровальщика.

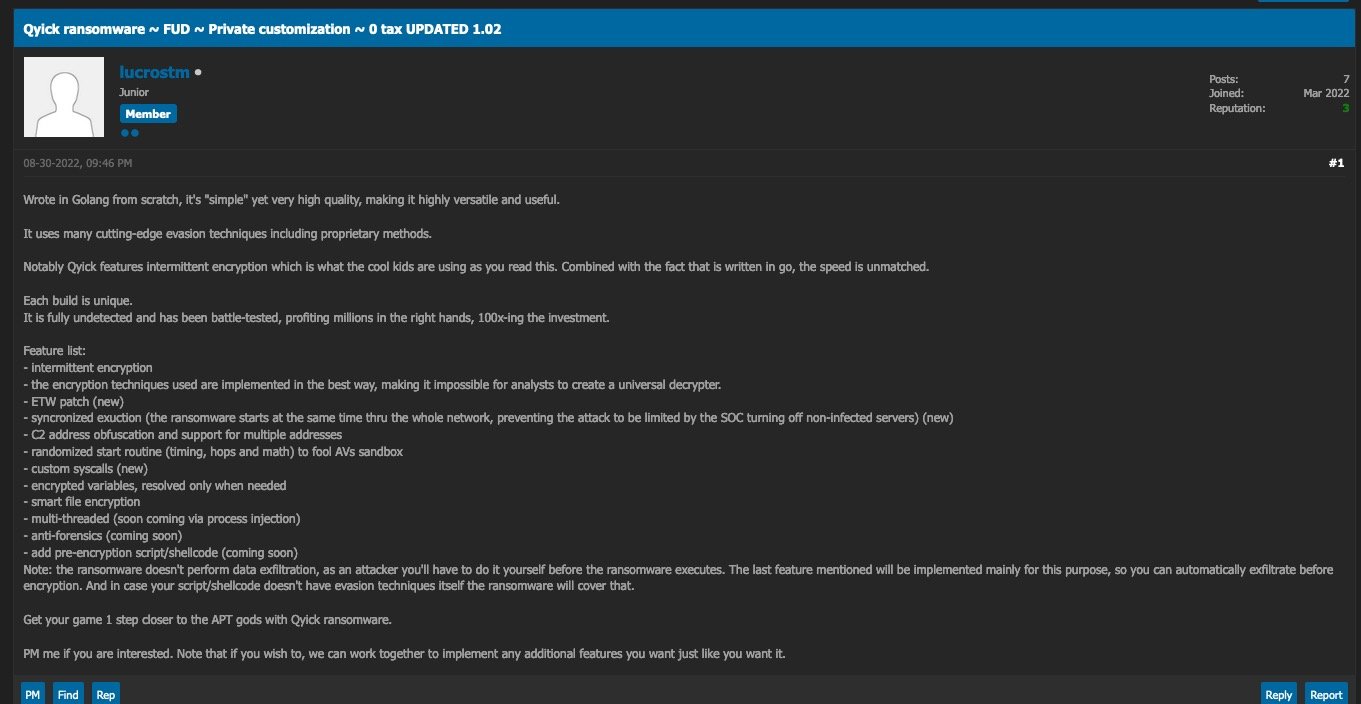
Согласно отчёту SentinelLabs, тренд прерывистого шифрования начался с атак LockFile в середине 2021 года. На сегодняшний день эту тактику используют ещё несколько программ-вымогателей: Black Basta, ALPHV (BlackCat), PLAY, Agenda и Qyick.

Известно, что авторы этих семейств предлагают использовать свои разработки по модели «вымогатель как услуга» (RaaS), поэтому неудивительно, что в рекламных постах перечисляются достоинства, среди которых можно наблюдать и прерывистое шифрование.


У BlackCat и Agenda прерывистое шифрование можно настроить в конфигурации, причём Agenda позволяет использовать три вариации:

  • шаг(Y)-пропуск(N): шифрует каждые Y МБ файла, пропуская следующие N;
  • быстрая (N): шифрует первые N МБ любого файла;
  • процент: шифруются N МБ каждого файла, пропускаются P МБ, где “P“ — процент от общего веса файла
Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru