



Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Операторы программ-вымогателей всё чаще используют прерывистое шифрование

Всё больше операторов программ-вымогателей используют в атаках новую тактику, позволяющую, с одной стороны, быстрее шифровать системы жертв, с другой — минимизировать возможность детектирования антивирусными продуктами.

Прерывистое шифрование — так называется новая тактика. Этот подход подразумевает, что злоумышленник шифрует содержимое атакованных файлов лишь частично. Восстановить такие файлы не получится без ключа дешифровки.

Например, киберпреступники могут сократить время шифрования практически вдвое, если вредонос-вымогатель будет пропускать каждые 16 байт целевых файлов. При этом конечный результат не меняется — жертва не может вернуть файлы в прежнее состояние и работать с ними, а значит, с определённой долей вероятности она обратится к злоумышленникам.

Более того, поскольку прерывистое шифрование обеспечивает более «мягкий» подход, различные антивирусные продукты и другие защитные средства с меньшей долей вероятности детектируют такого шифровальщика.

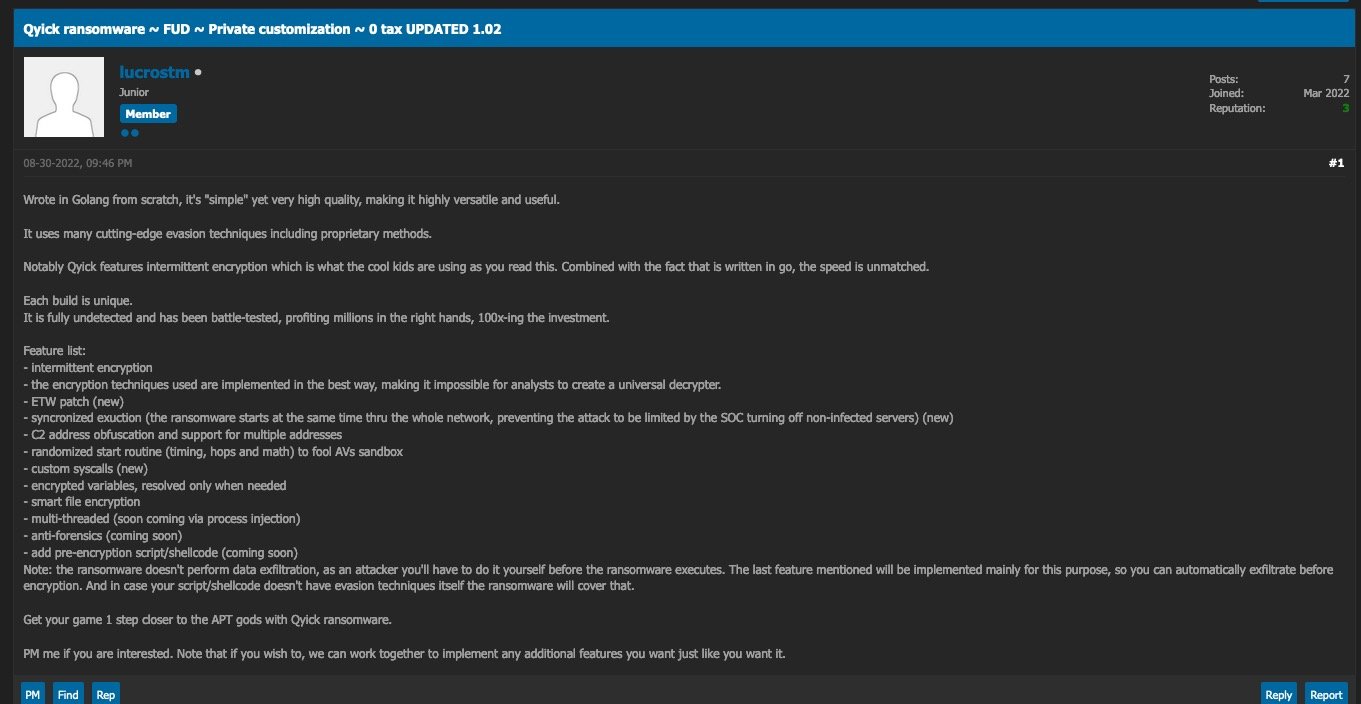
Согласно отчёту SentinelLabs, тренд прерывистого шифрования начался с атак LockFile в середине 2021 года. На сегодняшний день эту тактику используют ещё несколько программ-вымогателей: Black Basta, ALPHV (BlackCat), PLAY, Agenda и Qyick.

Известно, что авторы этих семейств предлагают использовать свои разработки по модели «вымогатель как услуга» (RaaS), поэтому неудивительно, что в рекламных постах перечисляются достоинства, среди которых можно наблюдать и прерывистое шифрование.


У BlackCat и Agenda прерывистое шифрование можно настроить в конфигурации, причём Agenda позволяет использовать три вариации:

  • шаг(Y)-пропуск(N): шифрует каждые Y МБ файла, пропуская следующие N;
  • быстрая (N): шифрует первые N МБ любого файла;
  • процент: шифруются N МБ каждого файла, пропускаются P МБ, где “P“ — процент от общего веса файла
Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru