



Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

Иранская APT-группа использует BitLocker для шифрования систем Windows

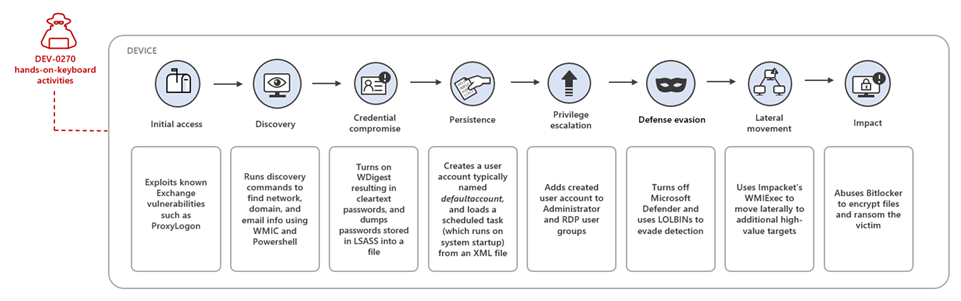
Microsoft рассказала о кибератаках группировки DEV-0270 (другое имя — Nemesis Kitten), связанной с властями Ирана. Эти кампании отличаются одной интересной особенностью: злоумышленники используют «родную» функцию Windows — BitLocker для шифрования систем жертв.

Киберразведка Microsoft показала, что Nemesis Kitten старается максимально оперативно задействовать в атаках свежие уязвимости, а также применять технику Living Off The Land (LOLBINs), что подразумевает использование легитимных программ и функций.

BitLocker, разработанная специально для шифрования всего диска в системах Windows 10, Windows 11, Windows Server 2016 и более поздних версиях, изначально задумывалась как одна из защитных мер. Но участники Nemesis Kitten решили использовать её в своих целях.

«DEV-0270 задействует команды setup.bat для активации шифрования BitLocker, что сразу же приводит к приостановке корректного функционирования атакованного хоста. Для рабочих станций группировка использует инструмент с открытым исходным кодом DiskCryptor, позволяющий зашифровать весь диск», — объясняет команда Microsoft Security Threat Intelligence.

Как правило, с момента взлома системы до момента копирования записки с требованием выкупа проходило приблизительно два дня. За ключи расшифровки Nemesis Kitten требовала 8 тысяч долларов.


В Microsoft также уточнили, что DEV-0270 является ответвлением кибершпионской группировки Phosphorus (также известна под именами Charming Kitten и APT35).

Подпишитесь на новости

Android помогает рекламе узнавать вас. Один инструмент можно отключить

Вашему телефону не нужно сообщать рекламным приложениям имя владельца. Для узнавания устройства существует рекламный идентификатор — случайная строка, которую приложения могут использовать для рекламы и аналитики. Эдакий цифровой бейджик: фамилии нет, зато вас узнают.

В документации Google объясняется, что пользователь может сбросить или удалить этот идентификатор.

Во втором случае приложения, обращающиеся к соответствующему интерфейсу, получат строку из нулей.

Чтобы воспользоваться ей, откройте настройки Android, найдите раздел «Реклама» и выберите «Удалить рекламный идентификатор». В зависимости от производителя путь может отличаться; в инструкции Google указан маршрут через раздел «Конфиденциальность».

Сброс и удаление — разные действия. Сброс выдаёт новый идентификатор, удаление убирает доступ к нему.

Правда, реклама продолжит появляться, а удаление рекламного ID не отменяет остальные способы сбора данных. Google отдельно предупреждает: у приложений могут быть собственные настройки и другие идентификаторы.

Убрать один инструмент отслеживания можно. Устроить рекламной индустрии полную амнезию одним нажатием — пока нет.

RSS: Новости на портале Anti-Malware.ru