


Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

Microsoft исправила баг Windows 11, из-за которого зависал Диспетчер задач

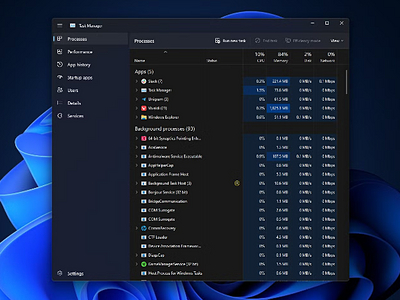
Microsoft устранила необычный баг в Windows 11, который сама же и породила одним из предыдущих обновлений. Пользователи заметили, что после открытия и обычного закрытия «Диспетчера задач» его процесс не завершался. Программа исчезала с экрана, но продолжала висеть в фоне.

Если открыть и закрыть «Диспетчер задач» несколько раз подряд, система накапливала десятки зависших процессов, которые продолжали потреблять память и загружать процессор.

Избавиться от них можно было только вручную — через правый клик по значку на панели задач.

Как именно возникла ошибка, Microsoft не объяснила. Но в новом обновлении Windows 11 Build 26220.7262 (KB5070303) компания исправила проблему. В журнале изменений прямо сказано:

«Исправлена проблема, из-за которой процесс “Диспетчера задач“ некорректно завершался после закрытия программы. Из-за этого вы могли видеть неожиданный запуск Task Manager при загрузке системы».

Кроме того, обновление устраняет сбой, приводивший к тому, что в режиме восстановления WinRE могли перестать работать мышь и клавиатура. Пользователи не могли нормально выполнять восстановление системы после сбоев.

Пока обновление KB5070303 доступно только участникам программы Windows Insider. В стабильную сборку Windows 11 25H2 эти исправления попадут не раньше декабря, так что пользователям остаётся только ждать официального релиза.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru