



Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Неизвестные хактивисты атакуют серверы Cobalt Strike, которым управляют бывшие члены кибергруппировки Conti. Злоумышленники оставляют антироссийские сообщения и пытаются помешать операциям своих противников.

В июне мы писали, что операторы программы-вымогателя Conti отключили остатки общедоступной инфраструктуры. Тогда группа вывела в офлайн два сервера в сети Tor. Хранилище скомпрометированных данных закрыли за месяц до этого.

Несмотря на это киберпреступники продолжали использовать инфраструктуру Cobalt Strike для проведения новых атак шифровальщика.

Теперь неизвестные хактивисты отслеживают командный сервер экс-членов Conti и пытаются контролировать пейлоады на скомпрометированных хостах, что позволяет передвигаться по сети латерально.

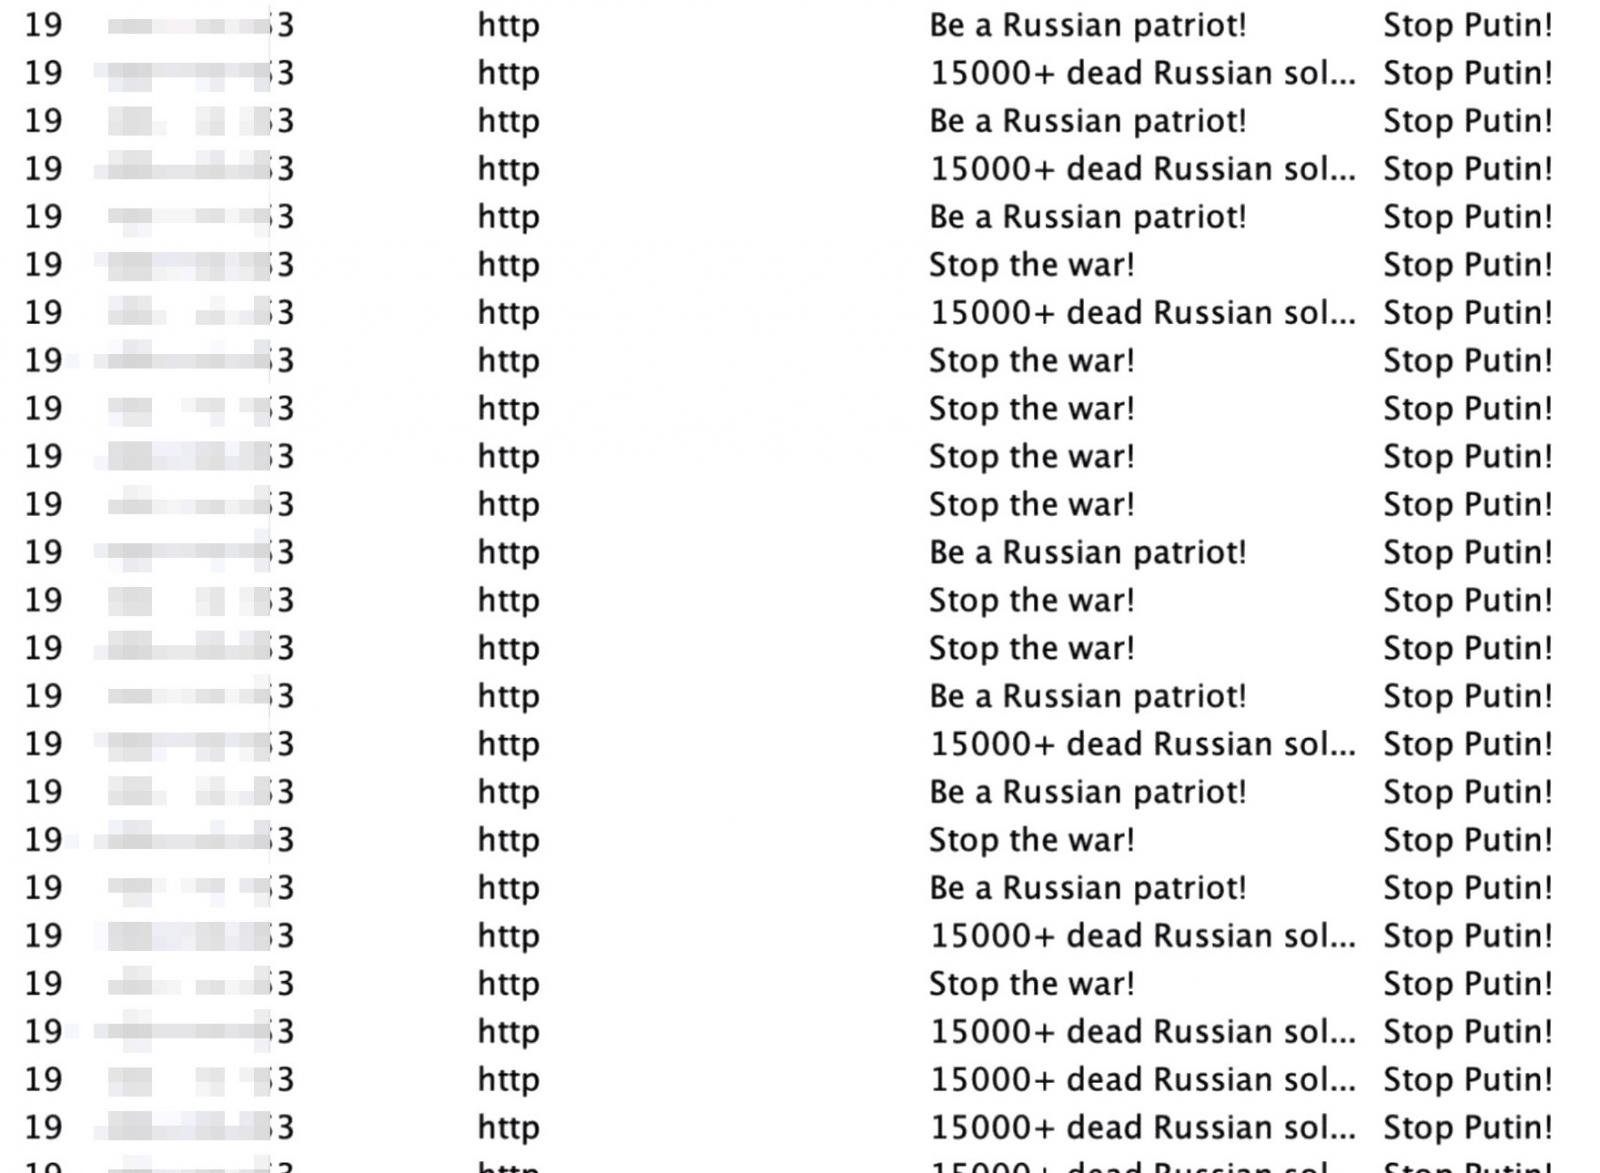
Флудя серверы оппонентов, киберпреступники используют интересные имена компьютеров — “Stop Putin!“ и “Stop the war!“. Виталий Кремец опубликовал скриншот того, как это выглядит:


По словам исследователя, подобные сообщения наводняют серверы огромным потоком каждые две секунды. Пока сложно сказать, кто именно стоит за атаками на бывших членов Conti, но это могут быть и правоохранители, и специалисты по кибербезопасности, и другие киберпреступники.

В прошлом месяце Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые может получить любой, кто предоставит информацию о ключевых операторах Conti.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru