



Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Неизвестные хактивисты атакуют серверы Cobalt Strike, которым управляют бывшие члены кибергруппировки Conti. Злоумышленники оставляют антироссийские сообщения и пытаются помешать операциям своих противников.

В июне мы писали, что операторы программы-вымогателя Conti отключили остатки общедоступной инфраструктуры. Тогда группа вывела в офлайн два сервера в сети Tor. Хранилище скомпрометированных данных закрыли за месяц до этого.

Несмотря на это киберпреступники продолжали использовать инфраструктуру Cobalt Strike для проведения новых атак шифровальщика.

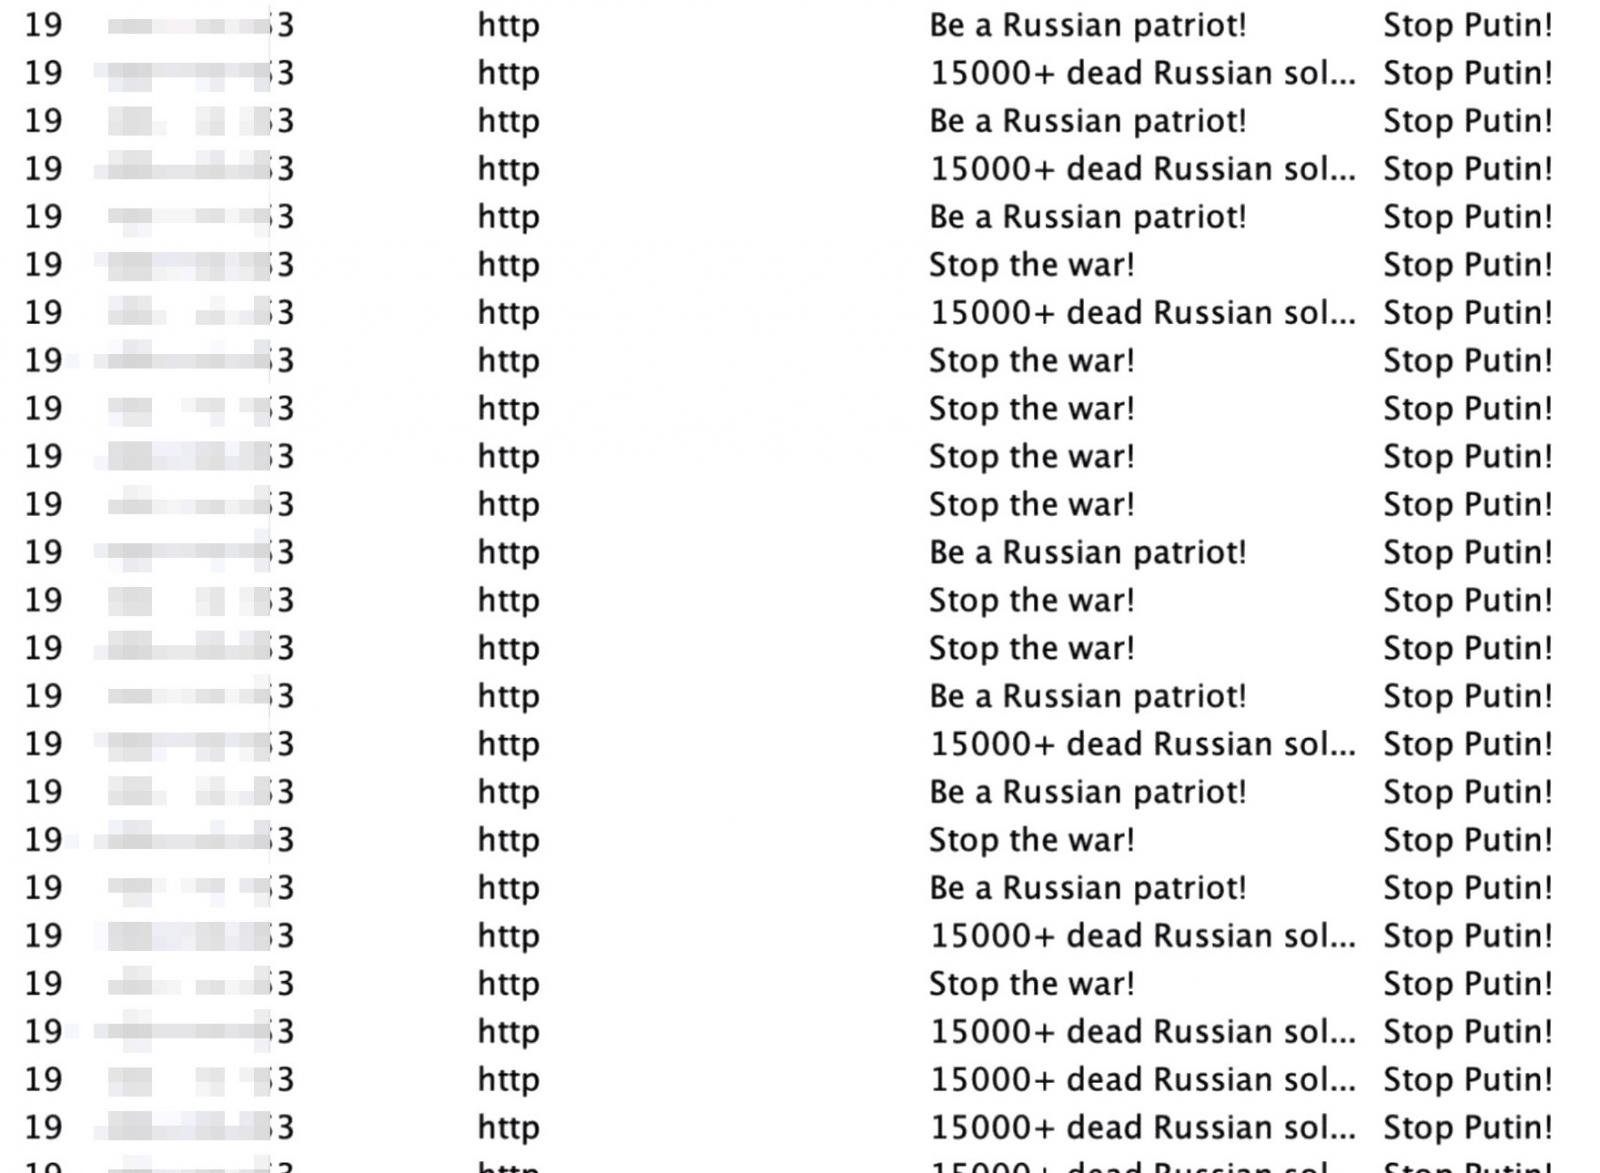
Теперь неизвестные хактивисты отслеживают командный сервер экс-членов Conti и пытаются контролировать пейлоады на скомпрометированных хостах, что позволяет передвигаться по сети латерально.

Флудя серверы оппонентов, киберпреступники используют интересные имена компьютеров — “Stop Putin!“ и “Stop the war!“. Виталий Кремец опубликовал скриншот того, как это выглядит:


По словам исследователя, подобные сообщения наводняют серверы огромным потоком каждые две секунды. Пока сложно сказать, кто именно стоит за атаками на бывших членов Conti, но это могут быть и правоохранители, и специалисты по кибербезопасности, и другие киберпреступники.

В прошлом месяце Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые может получить любой, кто предоставит информацию о ключевых операторах Conti.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru