



Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Хактивисты атакуют серверы Cobalt Strike с антироссийскими посланиями

Неизвестные хактивисты атакуют серверы Cobalt Strike, которым управляют бывшие члены кибергруппировки Conti. Злоумышленники оставляют антироссийские сообщения и пытаются помешать операциям своих противников.

В июне мы писали, что операторы программы-вымогателя Conti отключили остатки общедоступной инфраструктуры. Тогда группа вывела в офлайн два сервера в сети Tor. Хранилище скомпрометированных данных закрыли за месяц до этого.

Несмотря на это киберпреступники продолжали использовать инфраструктуру Cobalt Strike для проведения новых атак шифровальщика.

Теперь неизвестные хактивисты отслеживают командный сервер экс-членов Conti и пытаются контролировать пейлоады на скомпрометированных хостах, что позволяет передвигаться по сети латерально.

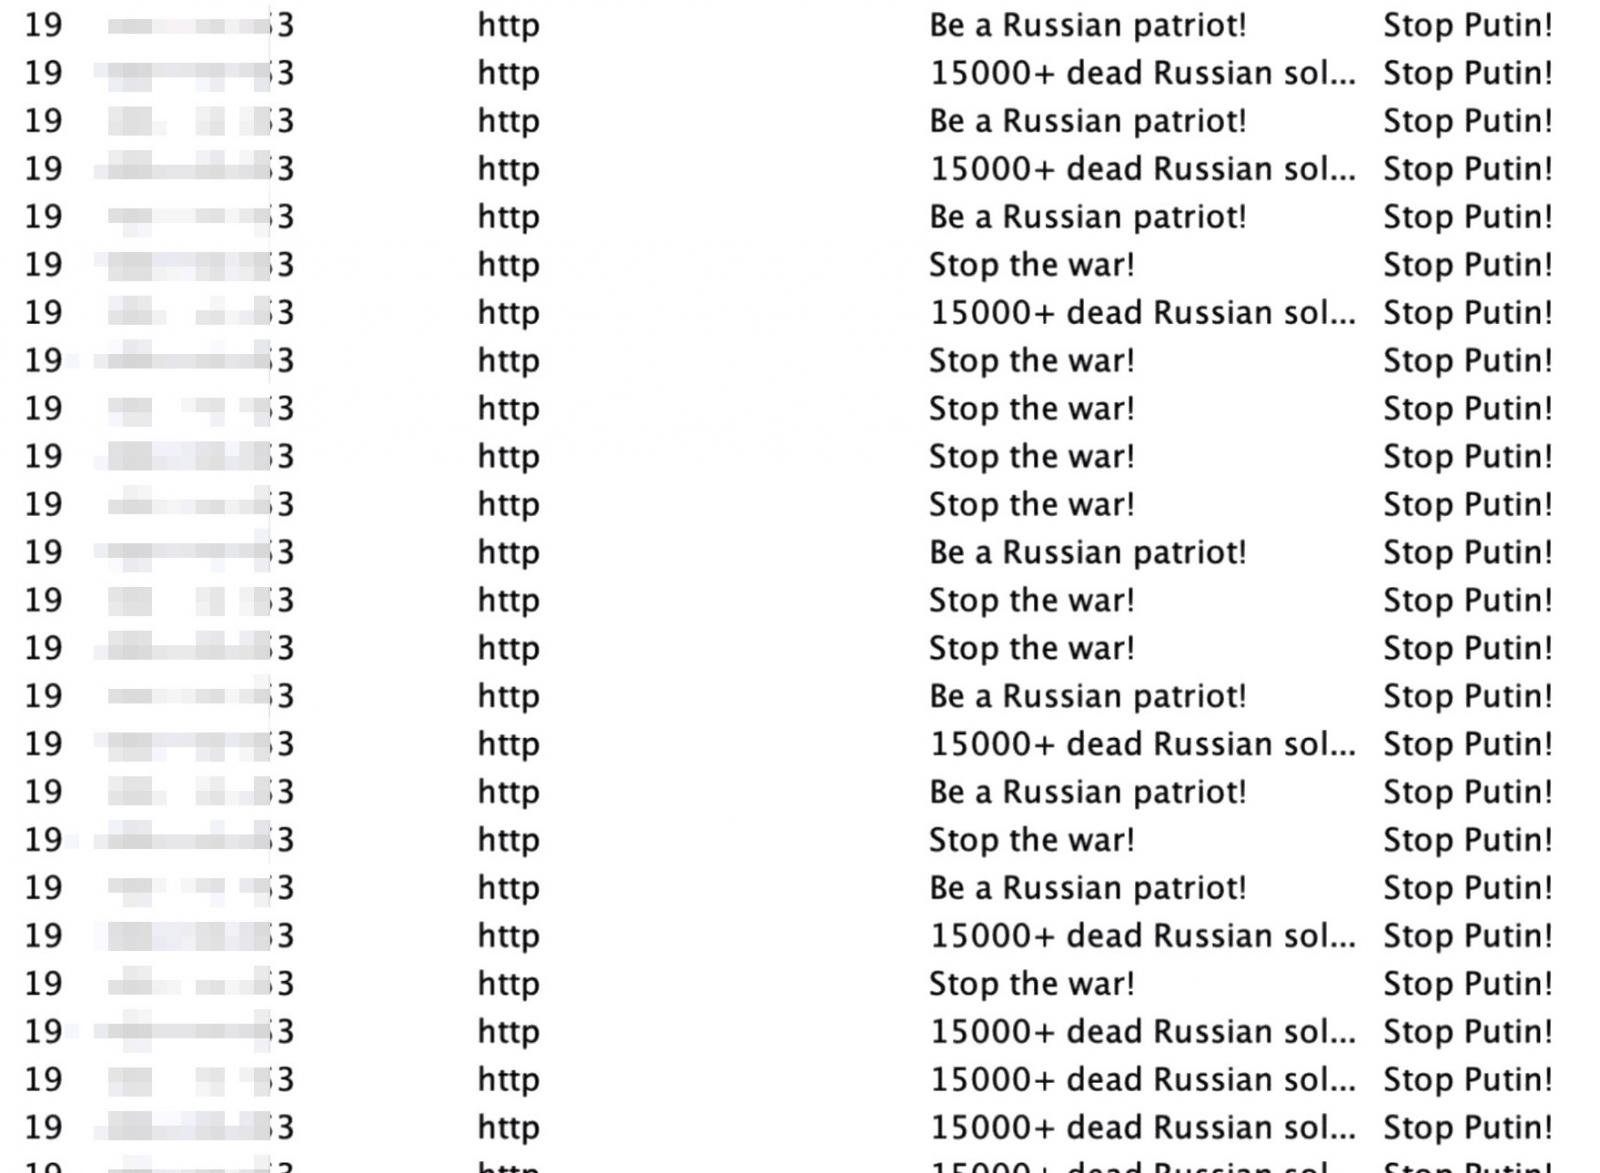
Флудя серверы оппонентов, киберпреступники используют интересные имена компьютеров — “Stop Putin!“ и “Stop the war!“. Виталий Кремец опубликовал скриншот того, как это выглядит:


По словам исследователя, подобные сообщения наводняют серверы огромным потоком каждые две секунды. Пока сложно сказать, кто именно стоит за атаками на бывших членов Conti, но это могут быть и правоохранители, и специалисты по кибербезопасности, и другие киберпреступники.

В прошлом месяце Государственный департамент США объявил о вознаграждении в десять миллионов долларов, которые может получить любой, кто предоставит информацию о ключевых операторах Conti.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru