



Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Minecraft стал главной приманкой для распространения вредоносных программ

Специалисты по кибербезопасности из «Лаборатории Касперского» выяснили, что Minecraft является самой распространенной приманкой злоумышленников из жанра компьютерных игр. Именно это название киберпреступники чаще других используют для заманивания пользователей в ловушку.

Kaspersky изучала ландшафт киберугроз с июля 2021 года по июль 2022-го. Особое внимание исследователи уделили вредоносным файлам, упоминавшим Minecraft. Доля таких файлов составила 25% от общего количества вредоносов, использующих тему видеоигр. Следом идут другие популярные игровые проекты:

  • FIFA (доля — 11%)
  • Roblox (9.5%)
  • Far Cry (9.4%)
  • Call of Duty (9%)

В определенные периоды в качестве приманок также выступали Need for Speed, Grand Theft Auto, Valorant, The Sims и CS:GO.

«Лаборатория Касперского» изучила и мобильный игровой сегмент. Там зафиксировано гораздо меньшее по объему использование названий популярных игр для распространения вредоносных программ. Но лидером тоже стала Minecraft (40%), после которой идут GTA (15%), PUBG (10%), Roblox (10%) и FIFA (5%).

Согласно отчету Kaspersky, в сравнении с 2020 годом наблюдается спад распространения вредоносов через приманки в виде игр (-30%), также стало меньше пострадавших от такой активности пользователей (-36%).

Интересно, что программа-вымогатель Chaos любит привлекать внимание геймеров читами и кейгенами для Minecraft. Как правило, пользователям обещают быстрый прогресс в играх или полезные вещи. Специалисты Kaspersky приводят пример: злоумышленники используют фейковые магазины для продажи внутриигровых элементов; пользователь в итоге платит, но не получает желанный трофей. Параллельно киберпреступники вытаскивают учетные данные игрока.


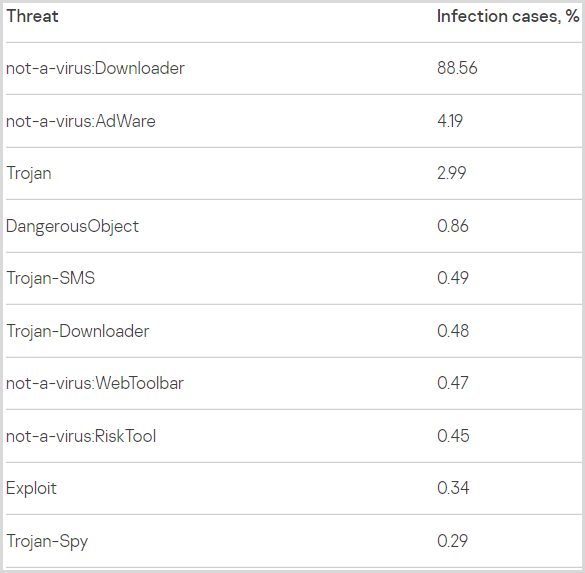
«Лаборатория Касперского» отмечает, что чаще всего (88,5%) таким образом устанавливаются вредоносные загрузчики, следующие по популярности — адваре:

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru