



Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

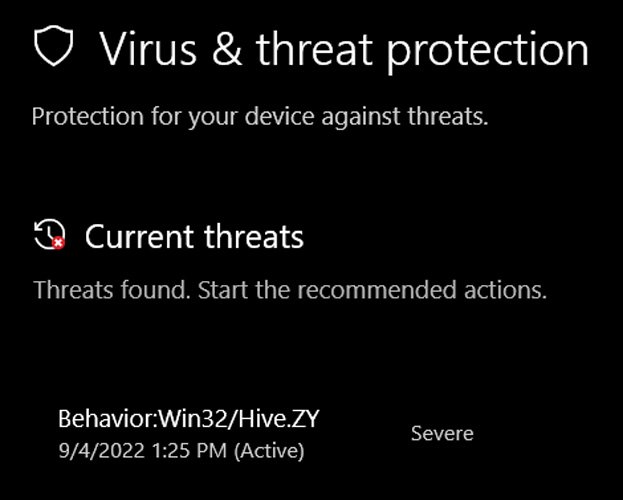
Встроенная в Windows антивирусная программа Microsoft Defender недавно получила некорректное обновление сигнатур, что привело к ложноположительному срабатыванию на Google Chrome, Microsoft Edge, Discord и другие Electron-приложения. Microsoft Defender видит в легитимном софте зловред “Win32/Hive.ZY“.

Согласно сообщениям, проблема появилась после выхода апдейта сигнатур под номером 1.373.1508.0. В этих обновлениях содержался новый «профиль» семейства зловредов — Behavior:Win32/Hive.ZY.

«Эти сигнатуры призваны выявлять потенциально вредоносные файлы, основываясь на их поведении. Если вы загрузили такой файл или получили его в электронном письме, убедитесь, что вам его прислал надёжный источник», — пишет Microsoft на посвящённой Win32/Hive.ZY странице.

Согласно опубликованной на ресурсе BornCity информации, проблема ложноположительного срабатывания достаточно распространена среди пользователей. Кроме того, люди жаловались на странное поведение Microsoft Defender на площадках BleepingComputer, Twitter и Reddit. Судя по всему, детект происходил каждый раз, когда пользователь запускал браузер или другое приложение, использующее фреймворк Electron.


Эксперты сразу прогнозировали, что речь, скорее всего, идёт о забагованном обновлении сигнатур, а Microsoft в скором времени должна исправить его. Так и случилось: корпорация выпустила апдейт под номером 1.373.1537.0, в котором проблема фолса на Win32/Hive.ZY устранена.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru