



5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

5 аддонов для Chrome, ворующих данные браузера, установили 1,4 млн раз

Исследователи из компании McAfee выявили пять расширений для Google Chrome, задача которых — незаметно отслеживать историю активности пользователя в браузере. В общей сложности этот аддон загрузили более 1,4 млн раз.

Расширения следят за тем, чтобы жертва посещала сайты, занимающиеся онлайн-торговлей, и модифицируют cookies, чтобы все выглядело так, будто пользователь перешел по реферальной ссылке.

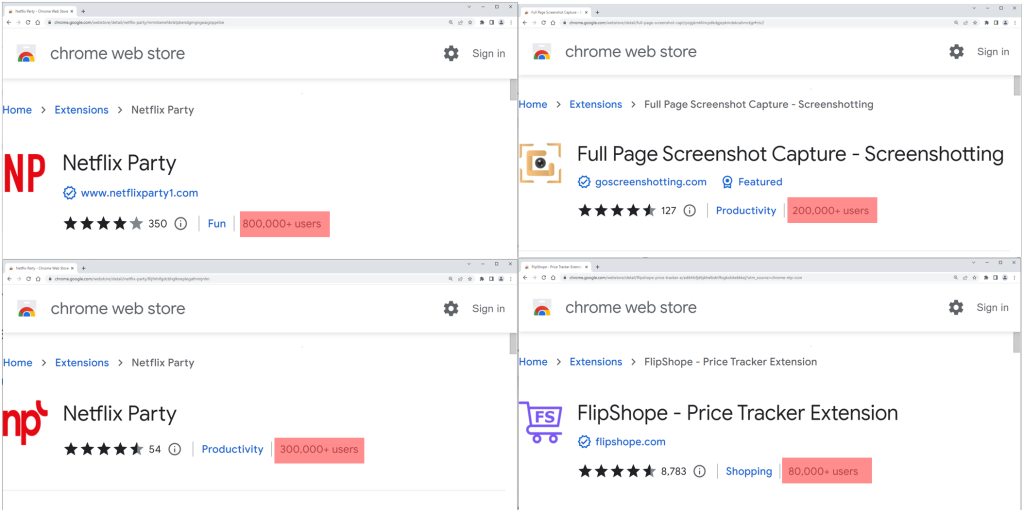
Нетрудно догадаться, что за каждый купленный по такой ссылке товар авторы расширений получают вознаграждение. В McAfee перечислили все пять злонамеренных аддонов, указав также их идентификаторы:

  • Netflix Party (mmnbenehknklpbendgmgngeaignppnbe) – 800 000 загрузок
  • Netflix Party 2 (flijfnhifgdcbhglkneplegafminjnhn) – 300 000 загрузок
  • Full Page Screenshot Capture (pojgkmkfincpdkdgjepkmdekcahmckjp) – 200 000 загрузок
  • FlipShope (adikhbfjdbjkhelbdnffogkobkekkkej) – 80 000 загрузок
  • AutoBuy Flash Sales (gbnahglfafmhaehbdmjedfhdmimjcbed) – 20 000 загрузок


Стоит отметить, что заявленную безобидную функциональность расширения все-таки обеспечивают, что затрудняет обнаружение вредоносной активности. Если у вас установлен один из перечисленных выше аддонов, эксперты рекомендуют удалить его.

В отчете McAfee специалисты указывают на общий принцип работы всех пяти обнаруженных расширений. Например, файл manifest.json диктует поведение аддонов и загружает скрипт B0.js, который отправляет данные активности пользователя в браузере на домен langhort[.]com, находящийся под контролем злоумышленников.

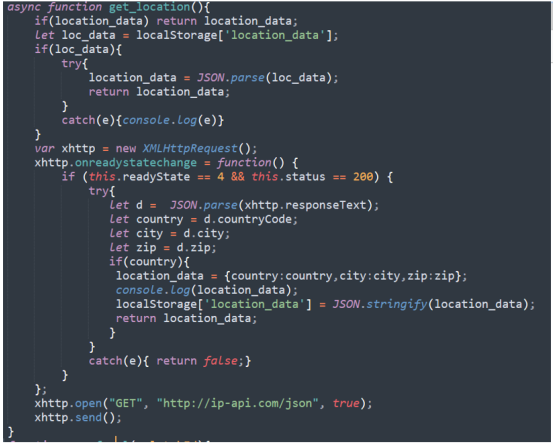
Информация отправляется в виде POST-запросов каждый раз, когда жертва посещает новый URL. Среди посылаемых сведений есть закодированная ссылка, идентификатор пользователя, геолокация устройства (страна, город, почтовый индекс) и реферальный URL.


Файл B0.js отвечает за модификацию или подмену cookies. Специалисты McAfee записали небольшое видео, демонстрирующее процесс изменения cookies в режиме реального времени:

Чтобы избежать детектирования, некоторые из выявленных расширений ждут 15 дней после установки, после чего начинают отправлять пользовательские данные на сервер авторов.

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru