



Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Киберпреступники используют уязвимый драйвер mhyprot2.sys, предназначенный для борьбы с читерами в видеоигре Genshin Impact, для отключения антивирусов. За этими атаками стоят операторы шифровальщика.

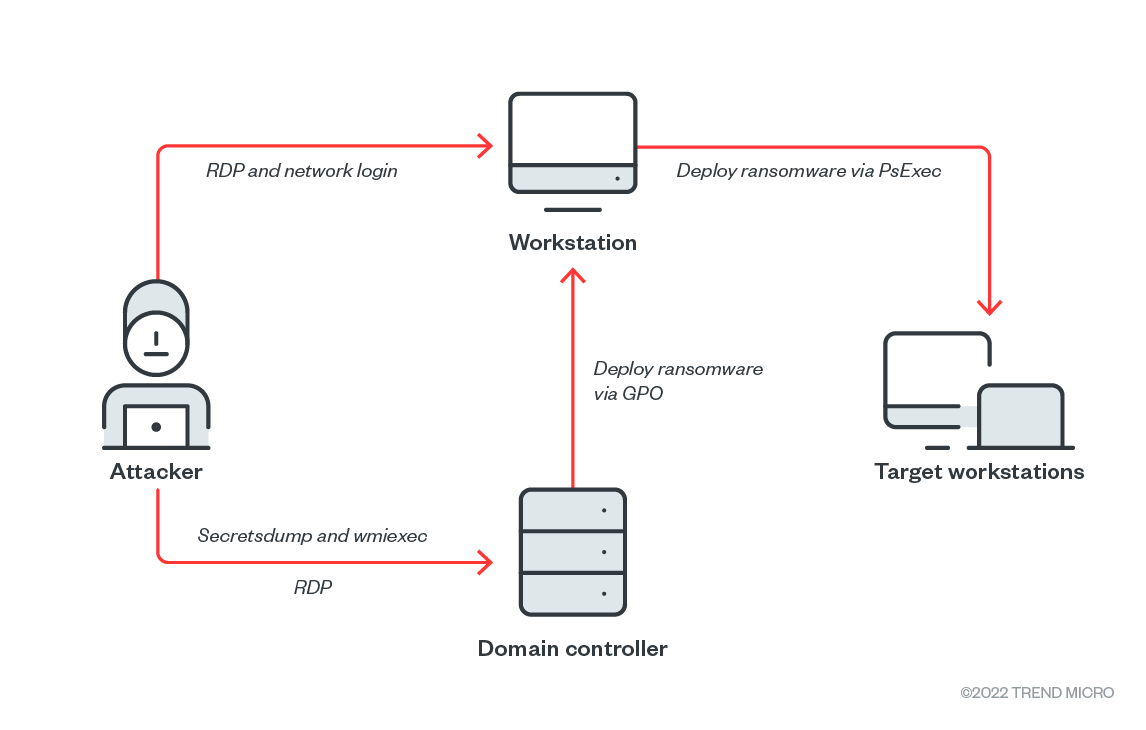
Об интересном методе обхода защитных программ рассказали специалисты компании Trend Micro. По их словам, злоумышленники нашли способ использовать драйвер mhyprot2.sys для повышения прав в системе, а также для завершения работы процессов и служб, связанных с антивирусным софтом.

«Фактически mhyprot2.sys используется в качестве руткита. Это драйвер, предназначенный для борьбы с читерством в ролевой видеоигре Genshin Impact. Операторы шифровальщика используют уязвимость для завершения процессов и остановки служб», — пишет в отчете Trend Micro.

«Специалистам по кибербезопасности стоит обратить внимание, что mhyprot2.sys может быть интегрирован в любую вредоносную программу».

Trend Micro зафиксировала атаки с эксплуатацией mhyprot2.sys в конце июля 2022 года, когда атакующие попытались в очередной раз установить программу-вымогатель в систему жертвы. На тот момент подпись mhyprot2.sys все ещё проходила проверку.

Интересно, что у уязвимого драйвера нет строгой привязки к видеоигре, а это значит, что Genshin Impact необязательно должна быть установлена на компьютере жертвы для успешной атаки. Эксперты опасаются, что другие кибергруппировки тоже могут взять mhyprot2.sys в оборот.


Ситуацию также усугубляет наличие общедоступного демонстрационного эксплойта (PoC), который представил исследователь под ником kagurazakasanae. С помощью этого proof-of-concept можно отключить 360 Total Security.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru